
密码学与证书 / 系统课时
什么时候应该轮换私钥
什么时候应该轮换私钥
私钥轮换不是为了让证书文件看起来更新,而是为了缩短某把密钥持续暴露的时间,并在泄露、策略变化或密码算法调整时切断旧密钥的使用。是否轮换应由风险和密钥管理要求决定,而不是机械地把每次证书续期都等同于密钥轮换。
学习目标
- 识别必须立即轮换私钥的安全事件
- 判断策略轮换、算法迁移与普通续期的区别
- 理解私钥轮换对公钥、证书和部署流程的影响
怀疑私钥泄露时应立即轮换
只要私钥可能已经被未授权人员读取、复制或导出,就不应继续依赖这把密钥。典型情况包括服务器被入侵、私钥误上传到代码仓库、备份或日志泄露,以及密钥访问权限长期失控。
私钥文件被复制通常不会留下可靠痕迹,因此“无法证明攻击者已经拿走私钥”不能作为继续使用的理由。安全处理中更稳妥的做法是生成新私钥、申请与新公钥匹配的新证书、完成部署验证,并对受影响的旧证书执行适当的吊销处理。
策略或密码方案变化也需要轮换
第二类常见原因来自组织策略。例如安全规范规定密钥最长使用周期,或者密钥需要从普通文件迁移到 HSM、云密钥服务等受控环境。达到策略边界后,即使没有发现泄露,也需要生成新的密钥材料。
算法迁移同样属于轮换。例如系统决定更换密钥类型或调整 RSA 密钥长度时,原私钥无法通过修改参数直接变成另一种密钥。必须生成新私钥,由它产生新公钥,再申请包含该公钥的新证书。
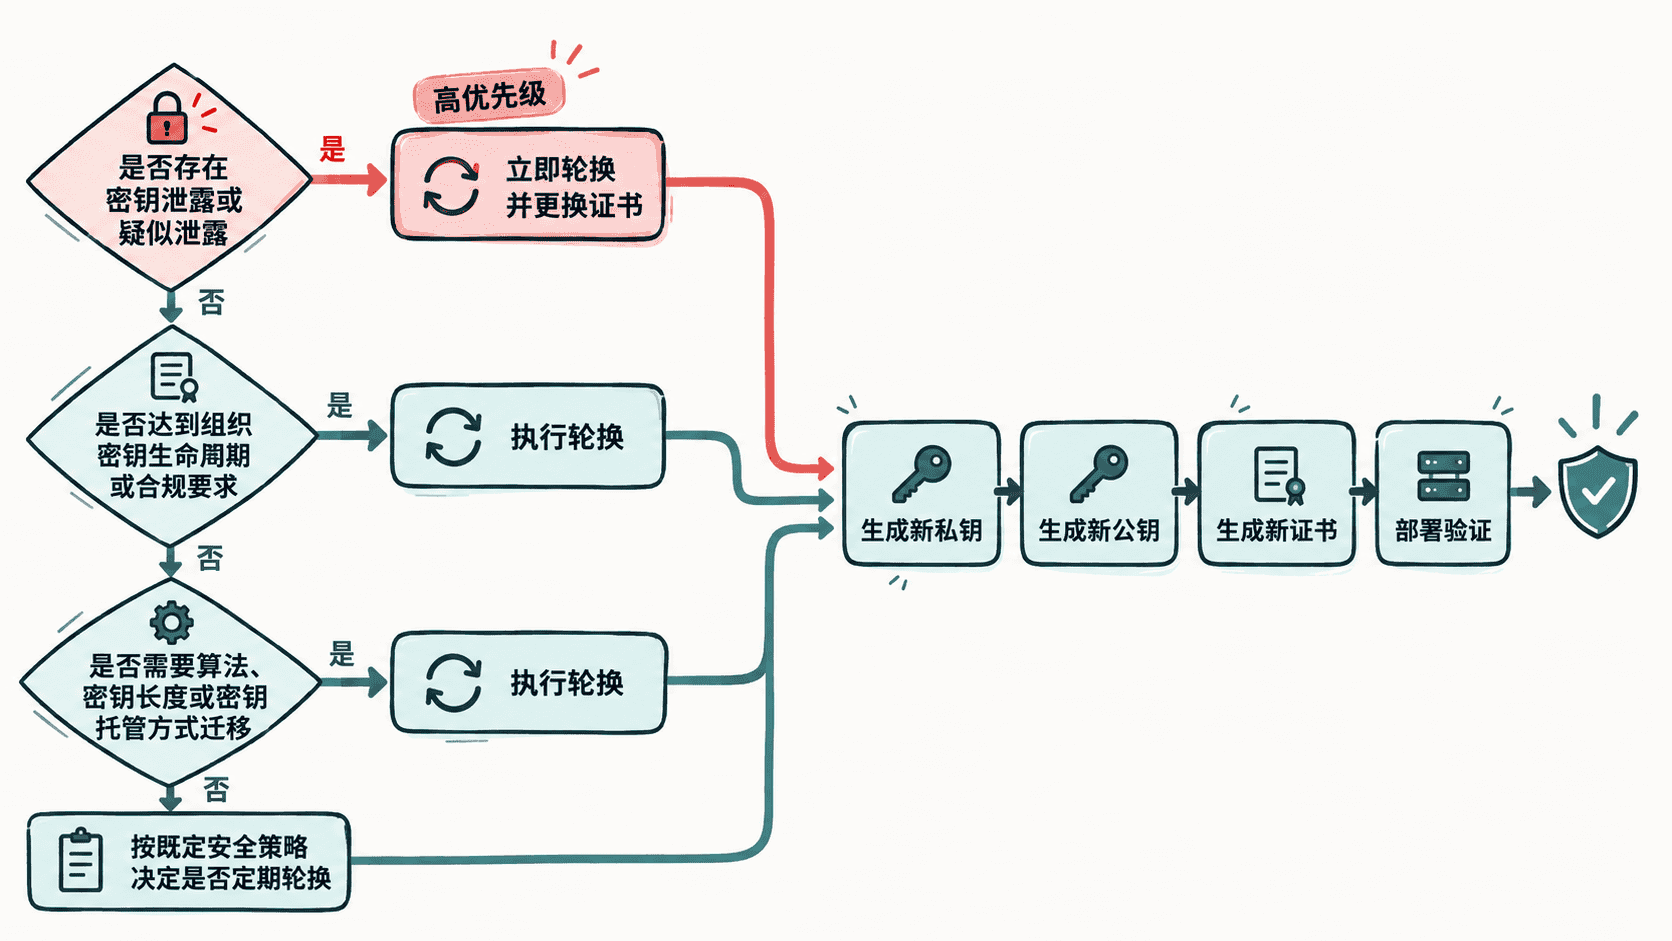
定期轮换要权衡安全与运维成本
定期轮换可以限制同一把私钥的长期使用时间,并让密钥更新流程持续接受自动化验证。不过轮换越频繁,部署链路出错、节点不同步或密钥权限配置错误的机会也越多。
因此,不应单纯因为证书有效期较短,就认定私钥必须以相同频率更换。证书生命周期与密钥生命周期可以分别管理:证书可以多次续期并按策略复用私钥,也可以在需要时生成新私钥。具体周期应服从组织风险模型和自动化能力。
轮换会形成一整套新的匹配关系
生成新私钥后,公钥也会改变,因此 CA 新签发的证书必须包含这把新私钥对应的公钥。部署时必须确保 Web 服务加载的是彼此匹配的新证书与新私钥,不能只替换其中一个文件。
在多节点环境中,还应确认所有提供同一域名服务的节点都已同步新的证书和私钥,并完成 TLS 连接验证。对于因泄露触发的轮换,旧私钥不应继续作为普通回滚材料长期保留在可访问位置,否则轮换并没有真正消除泄露风险。
用风险而不是日期做最终判断
可以按三个优先级判断是否应该轮换:出现或怀疑泄露时立即处理;达到安全策略、合规要求或算法迁移节点时按计划轮换;没有这些条件时,再根据密钥保护能力、自动化成熟度和业务容错能力决定是否采用周期性轮换。
私钥轮换的真正目标不是追求“越频繁越安全”,而是在可控的运维成本下及时淘汰不再可信或不再符合策略的密钥。每次轮换都应同时考虑新公钥、新证书、部署同步和旧密钥退出,而不是只生成一个新的私钥文件。