
密码学与证书 / 系统课时
certbot --nginx 会做哪些事情
certbot --nginx 会做哪些事情
certbot --nginx 不只是“申请一张证书”。它会把 Nginx 同时当作域名验证入口和证书安装目标:读取现有配置、完成 HTTP-01 Challenge、取得证书,再把证书接入对应的 HTTPS Server 配置并让变更生效。
学习目标
- 理解 Nginx 插件作为 authenticator 与 installer 的两类职责。
- 看懂从读取配置、域名验证到证书部署的完整执行链路。
- 知道运行前需要满足的 DNS、80 端口和 Nginx 配置条件。
一条命令包含验证和安装
Certbot 的 Nginx 插件同时支持认证与安装:认证阶段负责证明服务器控制目标域名,安装阶段负责修改 Nginx,使它使用刚获得的证书。官方命令说明也将 --nginx 定义为“使用 Nginx 插件完成认证与安装”。 ([Certbot文档][3])
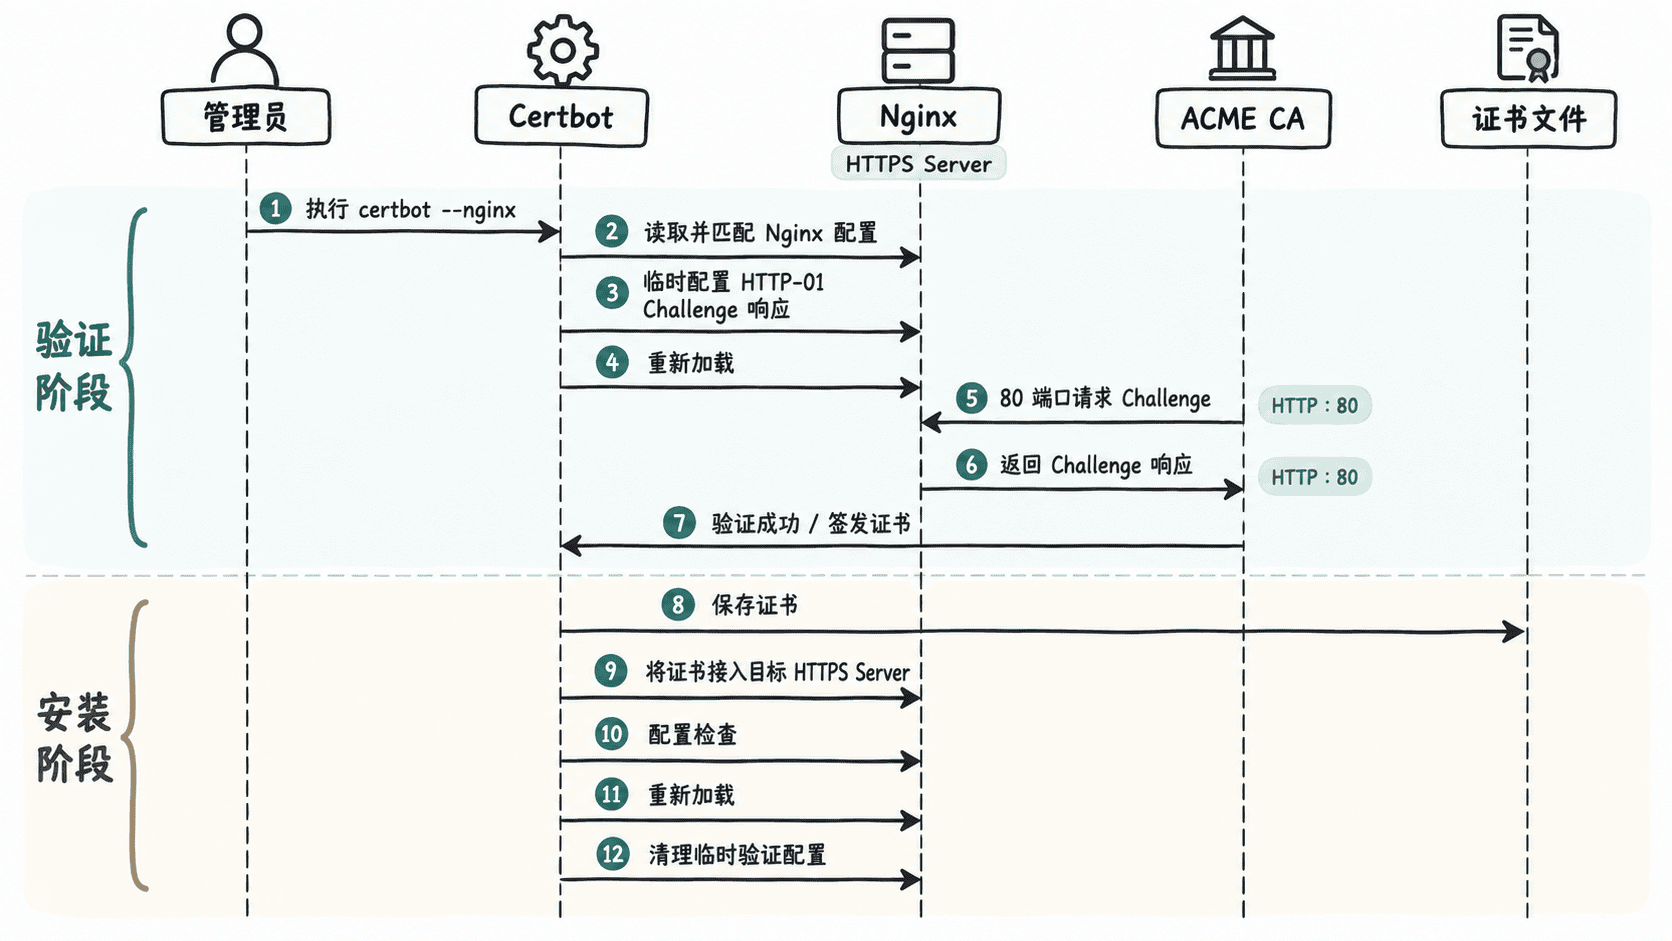
这条链路成立的前提是目标域名已经解析到当前服务器,公网可以通过 80 端口访问它,而且现有 Nginx 配置本身处于可加载状态。HTTP-01 对 Nginx 插件使用 80 端口,这一点不会因为最终网站启用了 443 而消失。 ([Certbot][4])
Certbot 如何定位要处理的站点
插件会解析现有 Nginx 配置,并根据申请的域名定位对应的虚拟主机。实际操作中,目标域名应出现在正确的 server_name 中;如果多个 Server 块存在重叠、冲突或配置本身无法通过检查,应该先整理 Nginx,而不是期待 Certbot 自动推断业务意图。
官方文档建议在使用 Nginx 插件前备份配置,同时也提供 certbot --nginx rollback 用于回滚已保存的配置变更。自动修改配置很方便,但它并不意味着可以跳过变更前后的验证。 ([Certbot文档][3])
Challenge 与证书部署如何衔接
验证阶段会临时调整 Nginx,使 /.well-known/acme-challenge/ 请求能够返回正确响应,然后让 CA 从公网访问并完成 HTTP-01 验证。Certbot 的配置回滚机制专门支持这类临时 Challenge 修改,在验证结束后恢复临时配置。 ([Certbot文档][5])
证书签发后,installer 阶段再进行持久化 HTTPS 配置,把 Certbot 管理的证书接入目标站点。HTTP 到 HTTPS 的重定向也属于可配置的安装行为;具体结果应以当前版本和命令选项为准,而不是把某一份自动生成的 Nginx 文件当成固定模板。 ([Certbot文档][6])
运行命令并做最小验收
先把 <DOMAIN> 替换为已经解析到当前服务器的真实域名。下面先检查原配置,再运行 Nginx 插件,最后再次执行 nginx -t,这样可以确认自动修改后配置仍然有效。
DOMAIN="<DOMAIN>"

sudo nginx -t &&
sudo certbot --nginx -d "$DOMAIN" &&
sudo nginx -t
预期输出
nginx: the configuration file <PATH> syntax is ok
nginx: configuration file <PATH> test is successful
<Certbot reports successful issuance and Nginx installation; exact console text varies by version>
nginx: the configuration file <PATH> syntax is ok
nginx: configuration file <PATH> test is successful
<PATH> 是实际 Nginx 配置路径,可能因发行版而不同。Certbot 官方说明控制台与日志输出不保证稳定,因此验收重点应放在“签发与安装成功”和“修改后的 Nginx 配置测试通过”,而不是匹配某一句固定日志。 ([Certbot文档][2])
应该怎样理解这条命令
把 certbot --nginx 理解成“HTTP-01 验证器 + Nginx 证书安装器”最准确。它的优势是通常不需要停止现有 Nginx,就能完成域名验证和 HTTPS 接入;相应地,它会读取并修改真实站点配置,所以运行前要保证配置清晰可测试,运行后也要再次验证 Nginx。