
密码学与证书 / 系统课时
多个 -d 为什么可以放在一个命令里
多个 -d 为什么可以放在一个命令里
-d 不是“执行一次申请”的开关,而是在本次证书申请里加入一个域名标识。把多个 -d 写在同一条 Certbot 命令中,通常会得到一张同时覆盖这些名称的 SAN 证书,而不是为每个域名各生成一张证书。
学习目标
- 理解多个
-d与证书 SAN 列表之间的关系。 - 能用一条 Certbot 命令申请同时覆盖多个 DNS Name 的证书。
- 能验证证书实际包含的域名,并判断什么时候应拆成多张证书。
-d 最终写进哪里
现代 TLS 证书用 Subject Alternative Name(SAN)声明可匹配的主机名。Certbot 每收到一个 -d,就把对应名称加入本次申请的域名集合;重复写多个 -d,等价于告诉 CA:“我要一张证书,它需要同时对这些名称有效。”
例如,-d example.com -d www.example.com 表示同一张证书需要覆盖 example.com 和 www.example.com。Certbot 也支持用一个 -d 传入逗号分隔的名称,但逐个写 -d 更容易阅读和修改。
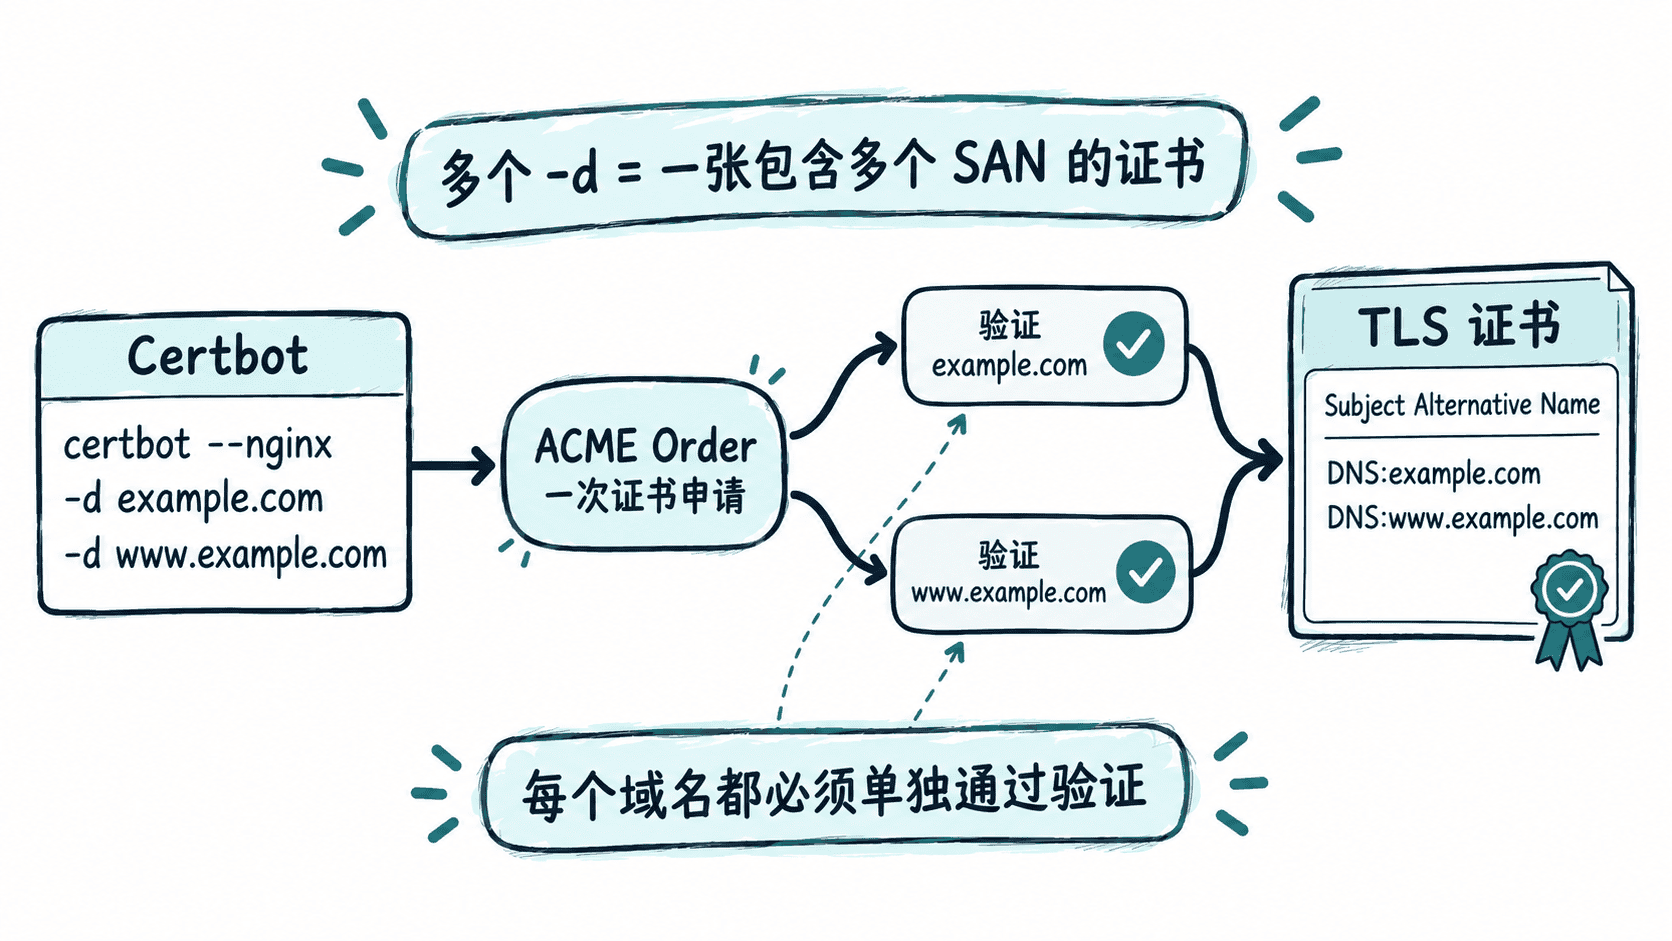
这里有两个容易混淆的点:第一,证书可以包含多个主机名,但浏览器访问某个主机名时,仍会检查该名称是否出现在 SAN 中;第二,一张证书包含多个名称,不代表只验证其中一个名称就够了,CA 仍需要确认申请者控制列表里的每个域名。
一次申请两个域名
假设 example.com 和 www.example.com 都已经解析到当前 Nginx 服务器,并且公网可以访问 HTTP-01 验证所需的 80 端口,可以直接让 Nginx 插件申请并安装同一张证书:
sudo certbot --nginx -d example.com -d www.example.com预期输出中的关键结果类似:
Successfully received certificate.
Certificate is saved at: <PATH>/fullchain.pem
Key is saved at: <PATH>/privkey.pem
具体交互提示和部署信息会随 Certbot 版本、已有证书状态以及 Nginx 配置不同而变化,因此不要依赖某一行固定文案判断结果。真正需要确认的是证书已经签发,并且两个名称都进入同一张证书。
签发完成后,可查看 Certbot 当前管理的证书:
sudo certbot certificates预期输出中应能看到类似字段:
Certificate Name: <CERT_NAME>
Domains: example.com www.example.com
<CERT_NAME> 的实际值可能因首次申请名称、显式 --cert-name 或已有同名证书而不同。证书名称主要用于 Certbot 本地管理和路径组织,真正决定证书能匹配哪些主机名的是 Domains 对应的 SAN 集合。
为什么某一个域名失败会影响整张证书
默认情况下,这次申请的目标是一张包含完整域名集合的证书,因此每个名称都必须完成授权验证。如果 example.com 正常,但 www.example.com 的 DNS 没有指向当前服务器,或者对应的 HTTP-01 请求无法到达,整次申请通常不会得到包含这两个名称的目标证书。
因此在执行多域名申请前,应逐个确认 DNS、80 端口可达性以及 Nginx 的 server_name 匹配关系。把多个 -d 放进一条命令只是把证书生命周期合并了,并没有把多个域名的验证条件合并成一个。
什么时候不该放在同一张证书里
同一网站的根域名和 www 子域名通常适合放在一张证书里,因为它们往往由同一套 Nginx 配置部署、一起续期。若域名属于不同团队、不同服务器,或者需要独立变更和吊销,则拆成多张证书更容易管理故障范围。
另外,通配符名称如 *.example.com 不能通过 Nginx 插件使用 HTTP-01 完成验证,需要使用支持 DNS-01 的方式。选择证书边界时,重点不是“能塞多少个 -d”,而是这些域名是否应该共享同一个申请、部署和续期生命周期。