
密码学与证书 / 系统课时
申请成功为什么浏览器还是旧证书
申请成功为什么浏览器还是旧证书
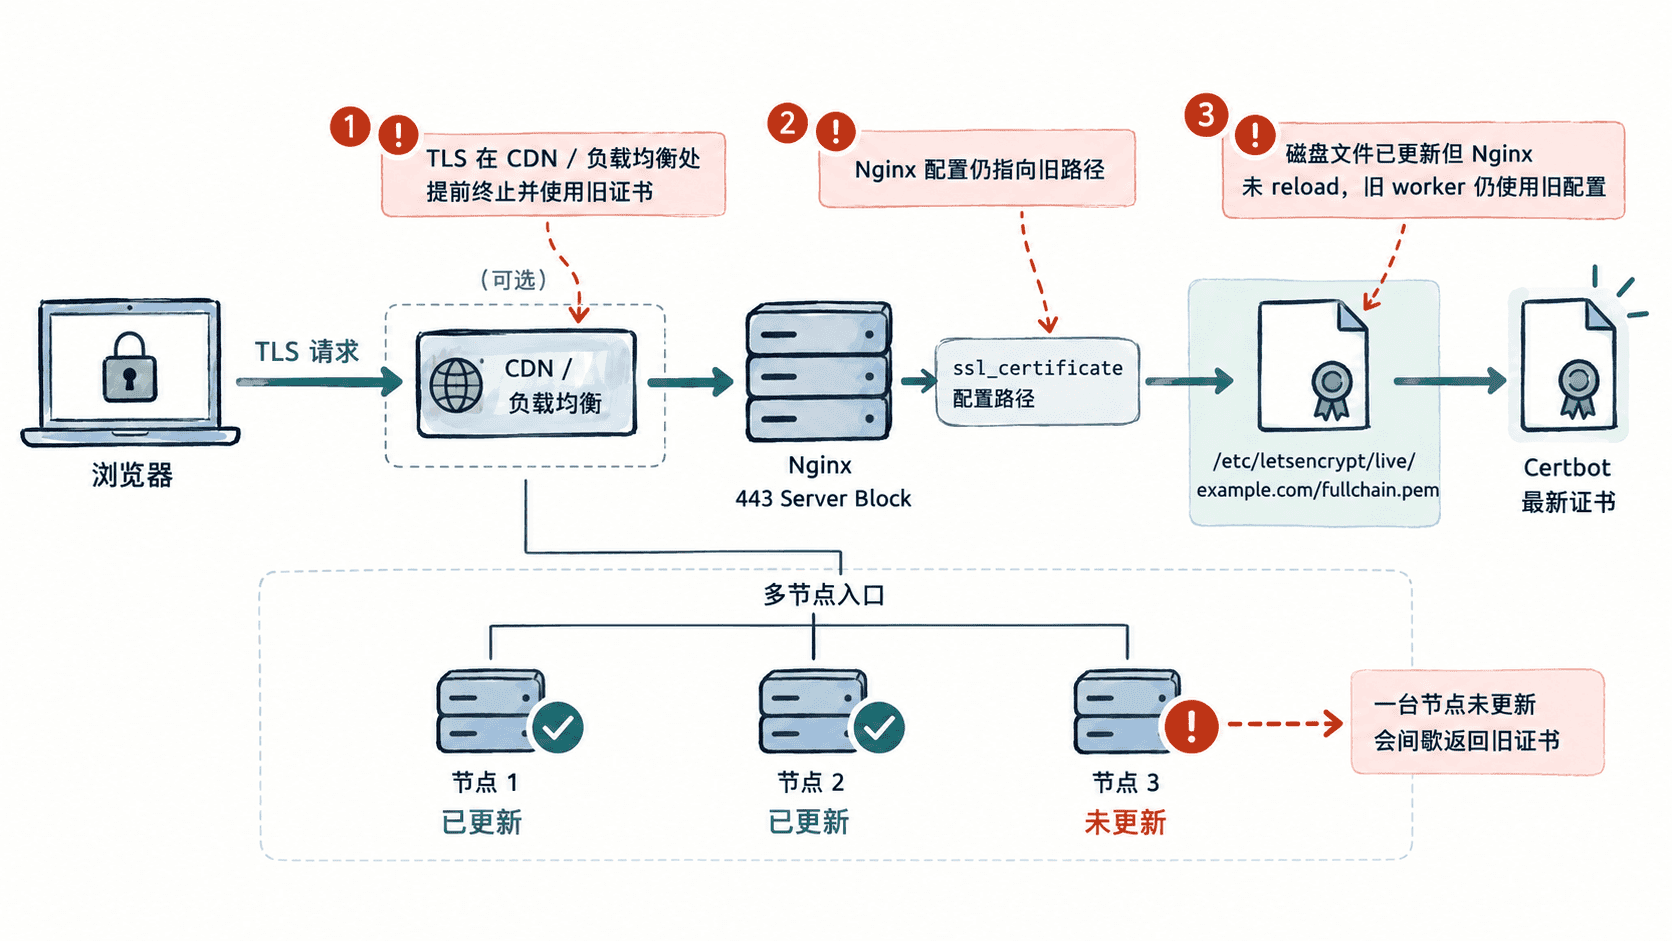
Certbot 显示签发成功,只能证明新证书已经取得,并不等于线上 TLS 入口正在使用它。本篇通过“磁盘证书 → Nginx 配置 → 进程重载 → 实际公网握手”的证据链,定位浏览器仍显示旧证书的原因,并覆盖 CDN、负载均衡和多节点场景。
学习目标
- 对比 Certbot 本地证书与公网实际返回证书
- 确认 Nginx 的
ssl_certificate路径是否指向正确证书 - 判断问题出在未重载、命中其他服务器,还是 TLS 实际终止在前置代理
先比较本地证书与公网证书
不要先从浏览器缓存猜原因。直接读取 Certbot 管理的证书,再通过 TLS 握手查看域名当前对外提供的证书,比较序列号和有效期最可靠。
DOMAIN=example.com
CERT_PATH=/etc/letsencrypt/live/example.com/fullchain.pem

# 先读取磁盘上的新证书,再与公网 443 实际提供的证书比较。
echo "== Certbot local certificate =="
sudo openssl x509 -in "$CERT_PATH" -noout -serial -dates

echo "== Certificate served on 443 =="
openssl s_client -connect "${DOMAIN}:443" -servername "$DOMAIN" </dev/null 2>/dev/null | openssl x509 -noout -serial -dates
预期输出
== Certbot local certificate ==
serial=<NEW_SERIAL>
notBefore=<TIME>
notAfter=<TIME>
== Certificate served on 443 ==
serial=<SERVED_SERIAL>
notBefore=<TIME>
notAfter=<TIME>
<TIME> 和序列号会因证书不同而变化。如果 <SERVED_SERIAL> 与本地新证书的 <NEW_SERIAL> 不一致,浏览器看到旧证书就不是显示问题,而是线上入口确实仍在提供另一张证书。
检查 Nginx 实际引用的证书路径
Certbot 的 certificates 子命令会列出它管理的证书名称、证书路径和私钥路径;Nginx 则由 ssl_certificate 与 ssl_certificate_key 决定实际加载哪个文件。两边路径必须对应同一套证书。
# 同时查看 Certbot 管理路径和 Nginx 展开后的实际引用路径。
sudo certbot certificates
sudo nginx -T 2>/dev/null | grep -E 'server_name|ssl_certificate(_key)?'
预期结果
Certificate Path: /etc/letsencrypt/live/<CERT_NAME>/fullchain.pem
Private Key Path: /etc/letsencrypt/live/<CERT_NAME>/privkey.pem
...
ssl_certificate /etc/letsencrypt/live/<CERT_NAME>/fullchain.pem;
ssl_certificate_key /etc/letsencrypt/live/<CERT_NAME>/privkey.pem;
实际输出还会包含域名、到期时间和其他 Nginx 配置。重点检查目标 server_name 所在的 443 Server Block 是否引用 Certbot 当前证书,而不是旧目录、手工复制文件或另一个类似 <CERT_NAME>-0001 的证书目录。
如果之前使用的是 certbot certonly,证书申请成功也不会自动保证现有 Nginx 配置已经切到新证书;这时尤其要以 nginx -T 展开的实际配置为准。
配置正确后测试并重载 Nginx
证书文件已经更新,但正在运行的服务没有重新加载配置时,线上仍可能继续使用旧证书。先测试配置,测试成功后再执行平滑重载。
# 只有配置测试通过才执行平滑重载。
sudo nginx -t && sudo systemctl reload nginx
预期结果
nginx: the configuration file <PATH> syntax is ok
nginx: configuration file <PATH> test is successful
systemctl reload nginx 成功时通常不输出正文,并以退出码 0 结束。
<PATH> 取决于安装方式。若 nginx -t 失败,不要强行 reload;应先修复它报告的证书路径、权限或配置语法问题。
本机已更新但公网仍旧时检查入口层
如果 Nginx 本地证书和配置都正确,重新握手仍得到旧证书,应检查请求真正落到哪里。站点前面如果有 CDN、云负载均衡、反向代理或托管平台,TLS 可能在那里终止,源站 Nginx 的证书根本不会直接展示给浏览器。
多节点部署也会产生类似现象:域名解析到多个 IP,或负载均衡后有多台服务器,只更新其中一台时,用户可能时新时旧。应逐个核对所有 TLS 终止节点的证书,并确认自动续期后的部署或 reload 动作覆盖全部节点。
用公网握手作为最终验收
完成路径修正和重载后,再运行最前面的 openssl s_client 检查公网证书。只有公网返回的序列号和有效期已经变成新证书,才能说明部署链路真正生效。
浏览器随后仍显示异常时,再尝试新建无痕窗口或完全重新建立连接即可;在排障顺序上,先证明服务器实际返回了哪张证书,比先清缓存更能快速缩小问题范围。