
密码学与证书 / 系统课时
DNS 已修改为什么仍然验证失败
DNS 已修改为什么仍然验证失败
域名记录已经改到新服务器,并不代表证书验证节点立刻看到同一结果。本篇以 Certbot 常见的 HTTP-01 验证为主,按“验证方式 → 权威 DNS → 公共解析器 → IPv4/IPv6 → Challenge 服务”的顺序定位问题,并补充 DNS-01 的判断方法。
学习目标
- 区分 HTTP-01 与 DNS-01 对 DNS 记录的不同要求
- 检查 A、AAAA 和 TXT 记录在不同解析视角下是否已经一致
- 判断失败来自 DNS 缓存、错误 IPv6 指向,还是 Challenge 实际落到了错误服务器
先确认正在使用哪种验证方式
如果 Certbot 使用 --nginx、--webroot 或 --standalone 完成 HTTP-01,验证请求最终要到达域名当前解析出的 Web 服务器,并能通过 80 端口取得 /.well-known/acme-challenge/<TOKEN>。因此 A 和 AAAA 都必须指向能够正确响应 Challenge 的入口。
如果使用 DNS 插件或 --manual --preferred-challenges dns 完成 DNS-01,CA 检查的是 _acme-challenge.<HOST> 的 TXT 记录。此时 A、AAAA 是否指向 Certbot 所在服务器并不是验证条件,重点应改查 TXT 是否已在权威 DNS 和公共解析器中可见。
从权威 DNS 和公共解析器同时检查
只看本机 ping 或浏览器结果不够,因为本机、运营商 DNS、公共解析器和 CA 的解析视角可能不同。下面用 example.com 演示一次完整检查;实际排障时替换成正在申请证书的域名。
DOMAIN=example.com
# 先找该示例域名所在 DNS 区的权威服务器。
AUTH_NS=$(dig +short NS "$DOMAIN" | head -n 1)

echo "== authoritative A/AAAA =="
dig @"$AUTH_NS" +short A "$DOMAIN"
dig @"$AUTH_NS" +short AAAA "$DOMAIN"

echo "== local resolver A/AAAA =="
dig +short A "$DOMAIN"
dig +short AAAA "$DOMAIN"

# 再用外部递归解析器观察公网缓存视角。
echo "== public resolver A/AAAA =="
dig @1.1.1.1 +short A "$DOMAIN"
dig @1.1.1.1 +short AAAA "$DOMAIN"

# DNS-01 使用 TXT;HTTP-01 则重点检查上面的 A/AAAA。
echo "== DNS-01 TXT, if applicable =="
dig @1.1.1.1 +short TXT "_acme-challenge.$DOMAIN"
预期输出
== authoritative A/AAAA ==
<IPV4>
<IPV6>
== local resolver A/AAAA ==
<IPV4>
<IPV6>
== public resolver A/AAAA ==
<IPV4>
<IPV6>
== DNS-01 TXT, if applicable ==
"<TXT_VALUE>"<IPV4>、<IPV6>、<TXT_VALUE> 会随实际域名变化;没有配置某类记录时,对应查询可以为空。关键不是值长什么样,而是权威 DNS 与外部解析器看到的记录是否符合当前部署。
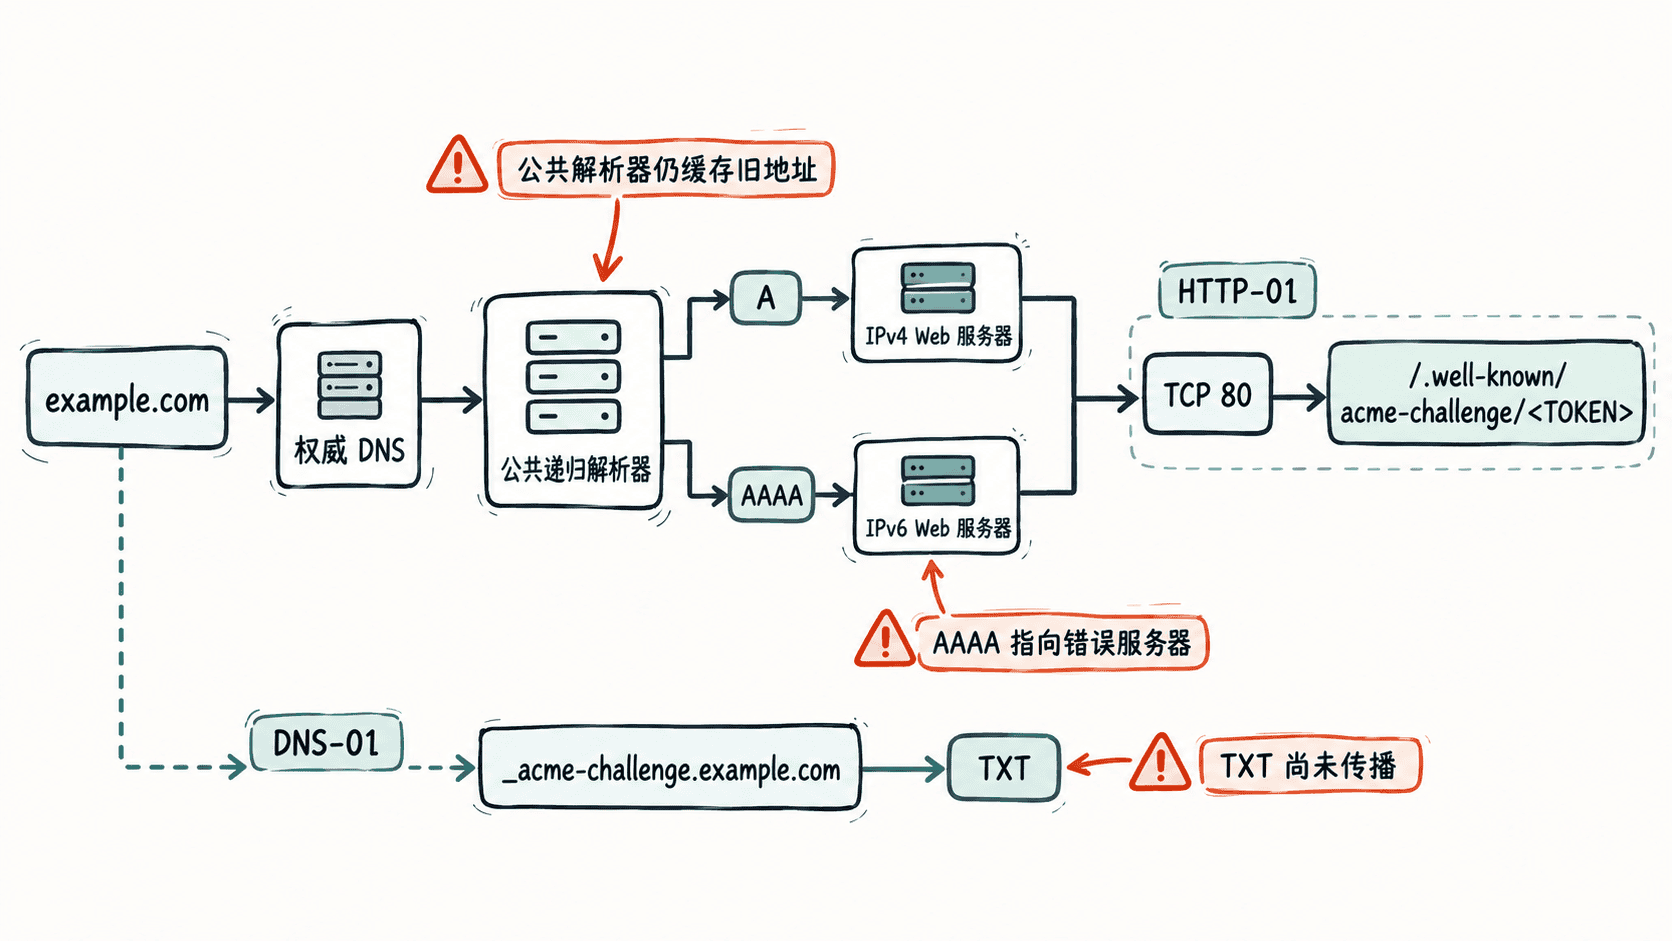
A 正确也要检查 AAAA
常见误区是只确认 A 记录已经指向新服务器,却遗留了旧 AAAA。只要域名仍发布 IPv6 地址,外部验证就可能访问该 IPv6 入口;如果那里运行着另一套 Nginx、返回 404,或没有部署 Challenge,验证仍会失败。
处理方式只有两类:让 AAAA 指向真正能够完成验证的 IPv6 服务,或者在确实不提供 IPv6 服务时移除错误的 AAAA。不要把“本机用 IPv4 访问正常”当作 DNS 已完全修复的证据。
DNS 已正确时继续检查 Challenge
当权威 DNS 和多个外部解析器都返回正确地址后,问题就不再是“等待 DNS”。此时应确认 80 端口可从公网到达,并检查请求是否进入正确的虚拟主机、Webroot 或 Standalone 服务。
对于多 A/AAAA、多台反向代理或负载均衡场景,每个可能接收验证请求的节点都必须能给出正确 Challenge 响应。否则解析结果看起来完全正常,验证仍可能因为命中其中一台未配置节点而失败。
怎样判断只是传播尚未完成
如果权威 DNS 已返回新记录,而本机或公共递归解析器仍返回旧记录,通常说明缓存尚未过期。等待时间没有统一固定值,应以原记录 TTL、递归解析器缓存状态和实际查询结果为准,而不是反复修改同一条记录。
修复后的验收标准很明确:HTTP-01 要看到所有有效 A/AAAA 都通向能完成 Challenge 的入口;DNS-01 要看到外部解析器能够取得正确 TXT。只有这些条件已经一致,再次运行 Certbot 才是在验证真正修复后的状态。