
密码学与证书 / 系统课时
DNS-01 和 HTTP-01 有何区别
DNS-01 和 HTTP-01 有何区别
HTTP-01 和 DNS-01 都用于证明你控制某个域名,但它们把验证材料放在完全不同的位置:前者依赖网站的 HTTP 入口,后者依赖权威 DNS。这个差异直接决定了端口要求、所需权限、通配符证书能力以及自动续期方式。
学习目标
- 理解 HTTP-01 与 DNS-01 的验证链路差异
- 判断两种方式分别需要哪些网络和权限条件
- 根据通配符、多服务器和自动续期需求选择 Challenge
两种 Challenge 在哪里证明域名控制权
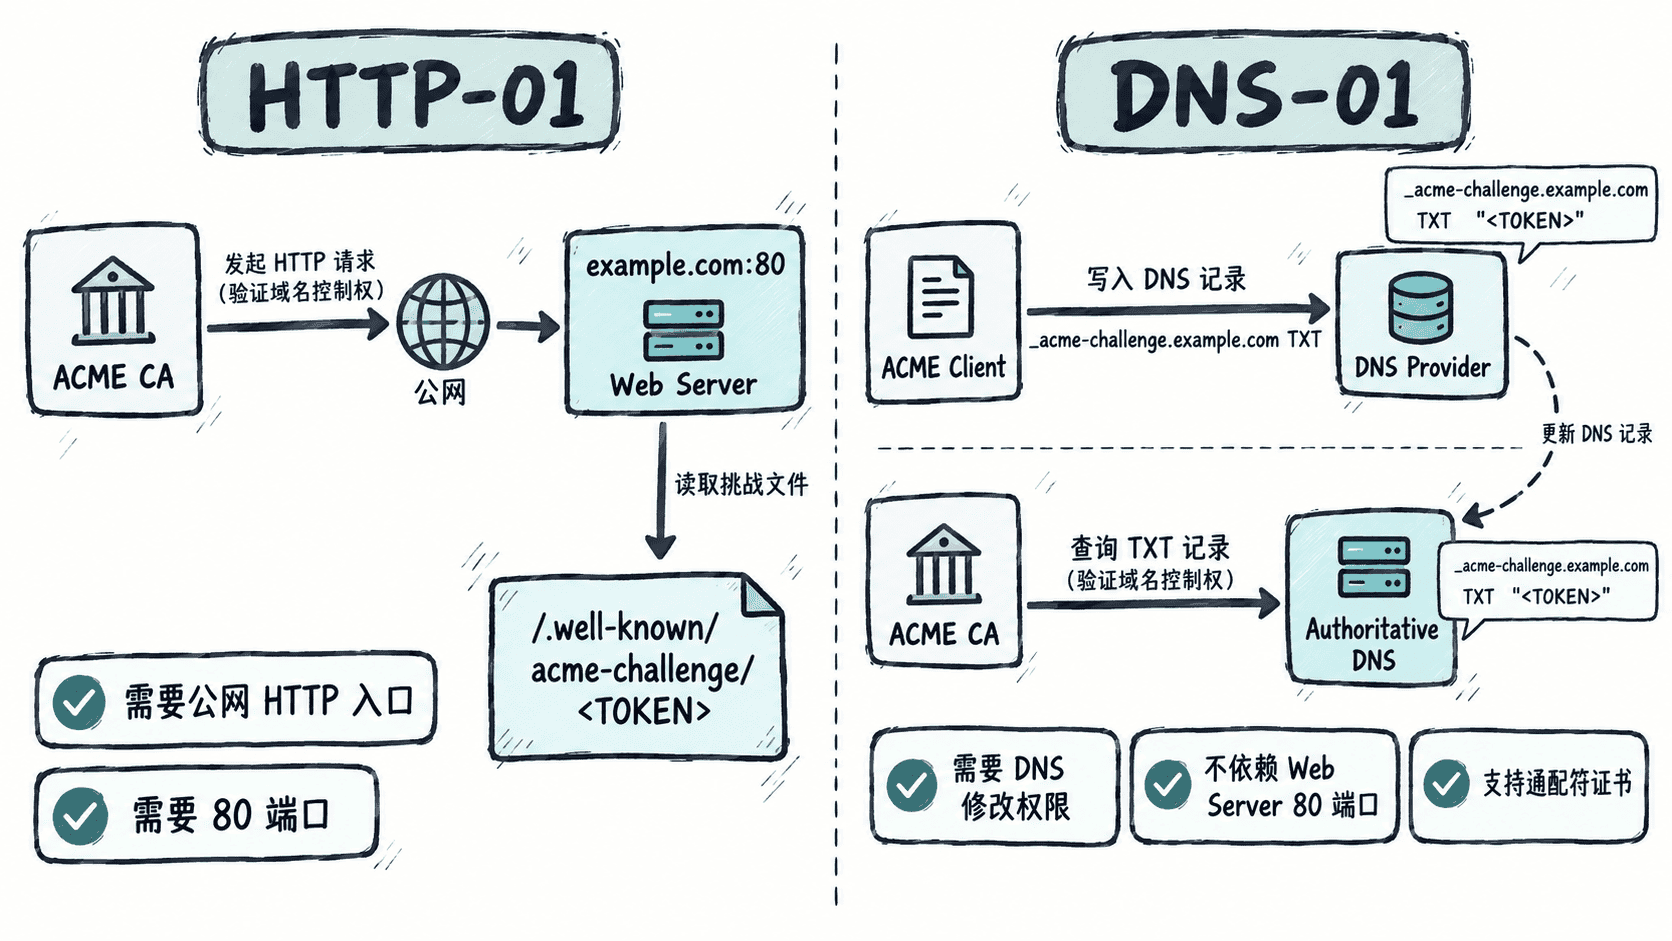
HTTP-01 要求 ACME 客户端准备一段验证内容,使证书颁发机构能够通过目标域名的 HTTP 服务读取它。典型请求位置是 http://<HOST>/.well-known/acme-challenge/<TOKEN>,因此域名必须正确指向能够响应请求的入口,并且公网需要能够访问 TCP 80 端口。
DNS-01 不访问网站,而是在 DNS 中发布指定的 TXT 记录。验证端会查询 _acme-challenge.<HOST> 对应的 TXT 值,从 DNS 记录本身确认申请者拥有域名控制权。因此源站即使不直接暴露 HTTP 80,也可以完成验证。
基础设施要求并不相同
两种方式最重要的差异可以直接按依赖条件比较:
| 对比项 | HTTP-01 | DNS-01 |
|---|---|---|
| 验证材料 | HTTP 路径中的 Challenge 内容 | DNS TXT 记录 |
| Web 端口要求 | 需要公网可达的 80 端口 | 不依赖 Web 服务器端口 |
| 所需权限 | Web Server、Webroot 或反向代理相关权限 | DNS 区域记录修改权限 |
| 通配符证书 | 不支持 | 支持 |
| 多源站环境 | 需要保证验证请求到达正确节点 | 与具体源站位置解耦 |
| 自动化关键点 | Certbot 能自动放置或路由 Challenge | DNS 服务商需要 API 或对应自动化插件 |
自动续期时真正要比较权限
HTTP-01 的优势是权限通常较窄。对于正常公开运行的 Nginx 网站,Certbot 可以通过 Nginx 插件或 Webroot 自动准备验证内容,不需要获得 DNS 账户权限。单机网站或入口结构简单时,这种方式通常最直接。
DNS-01 的自动化则依赖 DNS 提供商是否提供 API,以及 Certbot 是否有适配的插件或认证脚本。自动化完成后,它不需要修改 Web 服务,也很适合 CDN、负载均衡、多源站或源站不直接暴露公网 HTTP 的环境。
DNS API 凭据的权限通常比写一个临时 Web 文件更敏感,应尽量使用只允许修改所需 DNS 区域的最小权限凭据,而不是长期保存拥有整个账户管理权限的密钥。
通配符证书会直接改变选择
如果需要申请 *.example.com 这样的通配符证书,就必须使用 DNS-01;HTTP-01 不能验证通配符标识符。这也是很多团队即使已有公网 Web 服务,仍然选择 DNS 自动化的主要原因。
如果只是为少量公开网站签发普通域名证书,并且 80 端口和 Web 配置都可控,HTTP-01 往往更简单。需要通配符、跨多个源站统一签发,或者不希望验证过程依赖某台 Web 服务器时,DNS-01 更契合。最终应把选择建立在验证入口是否稳定、能够安全授予哪种权限,以及续期是否能无人值守完成这三个条件上。