
密码学与证书 / 系统课时
Let's Encrypt 和 Certbot 什么关系
Let's Encrypt 和 Certbot 什么关系
很多初学者会把 Let's Encrypt 和 Certbot 当成同一个东西,结果在排查证书问题时分不清应该看客户端、协议还是证书颁发机构。本篇把三者拆开:Let's Encrypt 负责签发,ACME 负责通信规则,Certbot 负责执行客户端流程。
学习目标
- 区分 Let's Encrypt、ACME 和 Certbot 三个角色
- 说明一次证书申请中请求、验证与签发分别由谁完成
- 理解为什么“使用 Let's Encrypt”不等于“必须使用 Certbot”
三个名字对应三个不同层次
Let's Encrypt 是证书颁发机构,也就是 CA;它运行 ACME 服务端,并在验证域名控制权后签发证书。ACME 是标准化协议,规定客户端与 CA 如何创建账户、申请证书、完成挑战和取得结果。Certbot 则是运行在用户一侧的 ACME 客户端。([Let's Encrypt][4])
| 名称 | 属于什么 | 主要职责 |
|---|---|---|
| Let's Encrypt | CA 与 ACME 服务端 | 验证域名控制权并签发证书 |
| ACME | 通信协议 | 定义客户端与 CA 的自动化交互流程 |
| Certbot | ACME 客户端 | 发起申请、响应挑战、取得证书,并可协助安装与续期 |
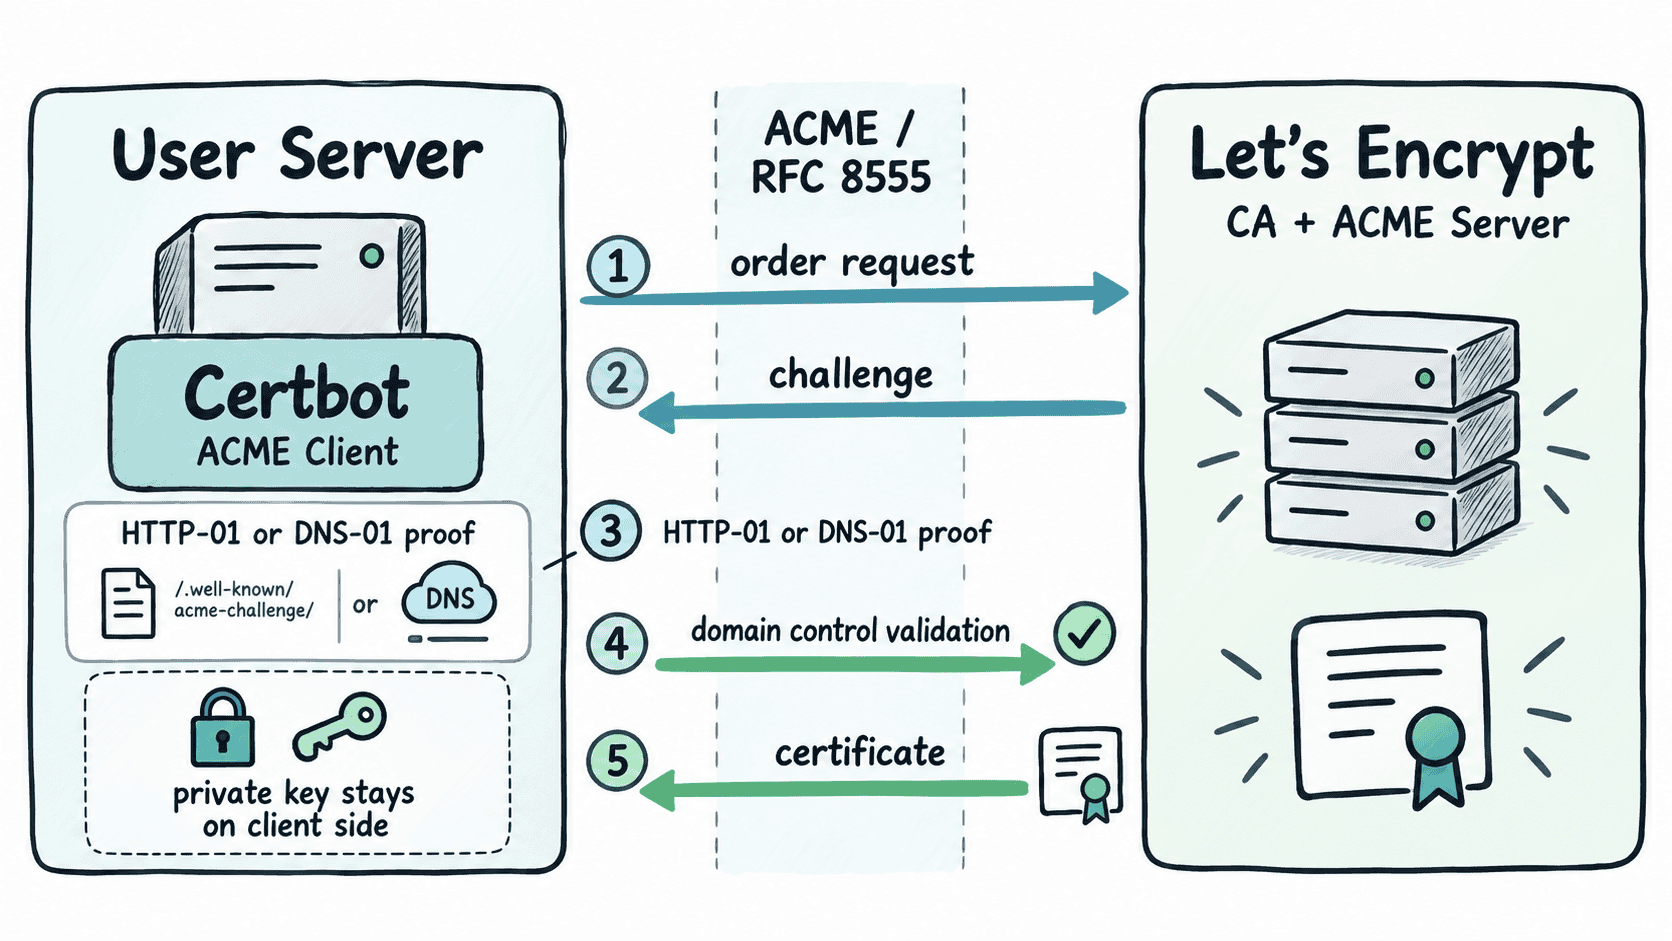
图中的边界很重要:Certbot 可以替换成其他兼容的 ACME 客户端,而 Let's Encrypt 仍然可以作为 CA;反过来,ACME 作为协议也并不专属于某一个客户端。Let's Encrypt 官方文档明确指出,获取其证书需要使用 ACME 客户端,并列出了包括 Certbot 在内的多种实现。([Let's Encrypt][5])
一次签发过程各自做什么
以一个域名申请为例,Certbot 先代表管理员与 ACME 服务端建立申请流程。Let's Encrypt 根据申请中的域名要求完成控制权验证,例如 HTTP-01 会要求客户端把特定响应放到约定的 HTTP 路径,随后由 Let's Encrypt 的验证系统访问并判断证明是否正确。([Let's Encrypt][2])
验证成功后,CA 才会签发证书。Certbot 接收并保存证书,再根据使用方式决定是只保留证书文件,还是配合 Web 服务器插件完成安装。也就是说,Certbot 负责“办手续并落地”,Let's Encrypt 负责“审核并签发”。
为什么两者可以独立替换
因为 ACME 把通信流程标准化,Let's Encrypt 不要求用户只能使用 Certbot。其他兼容 ACMEv2 的客户端也可以与 Let's Encrypt 交互;因此遇到特殊平台、容器化环境或已有自动化体系时,可以选择更适合环境的客户端。([Let's Encrypt][5])
同样,在理解配置时也应按角色定位问题:如果客户端无法写入挑战文件,检查 Certbot 或 Web 服务器侧;如果 DNS 挑战记录未生效,检查 DNS 自动化与传播;如果 CA 拒绝验证,则读取 ACME 返回的具体错误。把角色分开后,证书申请链路就不再是一个模糊的“Let's Encrypt 工具”,而是客户端、协议和 CA 三层协作。