
密码学与证书 / 系统课时
_acme-challenge 记录是什么
_acme-challenge 记录是什么
使用 DNS-01 申请证书时,真正被 ACME 服务检查的不是网站页面,而是一条名为 _acme-challenge 的 DNS TXT 记录。本节会把记录名称、TXT 值的来源、查询过程和常见边界讲清楚,并用 dig 验证记录是否已经对公网生效。
学习目标
- 解释
_acme-challengeTXT 记录在 DNS-01 验证中的作用 - 根据待验证域名判断应创建哪条 TXT 记录
- 使用 DNS 查询确认验证记录已正确发布
_acme-challenge 是验证入口
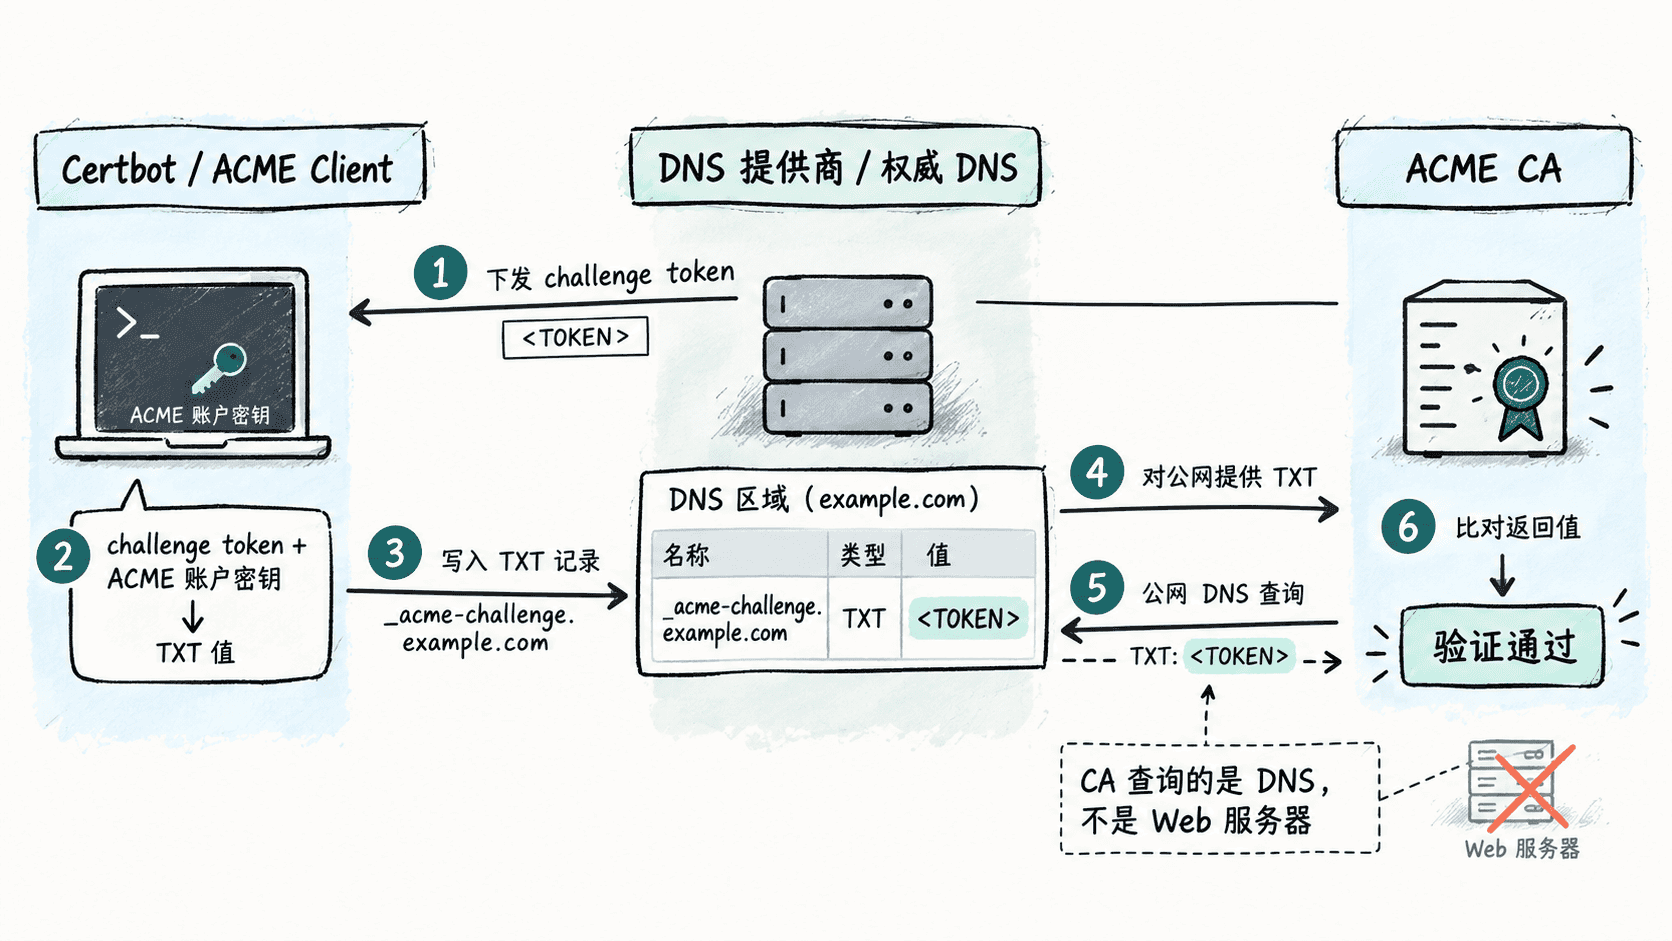
DNS-01 的核心逻辑是:申请者必须能修改目标域名的权威 DNS。ACME 服务给客户端一个 challenge token,客户端基于该 token 和 ACME 账户密钥计算出验证值,再把它发布为 TXT 记录。CA 随后从公网 DNS 查询这个值,匹配成功才继续签发证书。
例如要验证 example.com,通常查询:
dig TXT _acme-challenge.example.com +short预期输出
"<TOKEN>"<TOKEN> 表示实际 TXT 内容,每次挑战都可能不同。这里的命令只负责查询,不会创建或修改 DNS 记录;如果返回为空,需要先检查记录是否已经添加到实际负责该域名的权威 DNS。
记录名怎样从域名得到
规则可以理解为在待验证名称前加 _acme-challenge.。验证 www.example.com 时,记录名是 _acme-challenge.www.example.com;验证 api.example.com 时,则是 _acme-challenge.api.example.com。
通配符是一个重要例外。申请 *.example.com 时,验证对象按 ACME 规则落到基础域名,因此使用 _acme-challenge.example.com,而不是 _acme-challenge.*.example.com。这也是自动化脚本不能简单把证书中的字符串原样拼到 _acme-challenge. 后面的原因。
TXT 值不是随便填写的字符串
DNS 控制台里填写的 TXT 值来自当前 ACME challenge。它不是域名、邮箱或证书公钥,也不应该长期写死。一次验证结束后,旧值通常可以移除;下一次续期时客户端会得到新的 challenge,并发布新的 TXT 值。
如果同时为多个订单或多个授权做验证,同一个 _acme-challenge 名称短时间内可能存在多个 TXT 值。DNS 本身允许同名多值记录,因此不要在自动化过程中无条件删除仍被其他验证使用的值。
为什么“已经添加”仍可能验证失败
最常见原因是 CA 看到的 DNS 结果还没有更新。管理后台显示保存成功,只代表提供商已经接受变更,不等于所有权威服务器和递归缓存都已经返回新值。验证前应从公网查询,而不是只看控制台。
还要确认记录加在正确的 DNS 区域。如果域名的 NS 已经委派给另一家 DNS 服务商,在旧平台新增 TXT 不会影响真实查询结果。对于使用 CNAME 委派 _acme-challenge 的场景,还要检查别名最终指向的位置是否确实发布了 challenge TXT。
把 _acme-challenge 理解为“CA 可从公网查询的临时所有权证明”最准确:客户端负责生成证明,DNS 负责公开证明,CA 负责查询并核对证明。