
密码学与证书 / 系统课时
续期后公钥一定会变化吗
续期后公钥一定会变化吗
续期得到的是一张新证书,但新证书不一定意味着使用了新的公钥。判断公钥是否变化,关键不是证书有没有重新签发,而是续期过程中是否继续使用原来的私钥。理解这层关系后,就能正确判断密钥轮换、指纹变化和部署影响。
学习目标
- 理解证书、公钥与私钥之间的对应关系
- 判断不同续期策略下公钥是否会变化
- 区分证书内容变化与密钥变化
公钥由私钥决定
TLS 证书中包含公钥,但对应的私钥不会写进证书,而是保存在服务器上。公钥由私钥通过密码学算法确定,因此一组私钥与公钥存在固定对应关系。
这意味着:如果续期仍使用原来的私钥,新证书中的公钥就可以保持不变;如果续期时重新生成私钥,就会得到与之对应的新公钥。
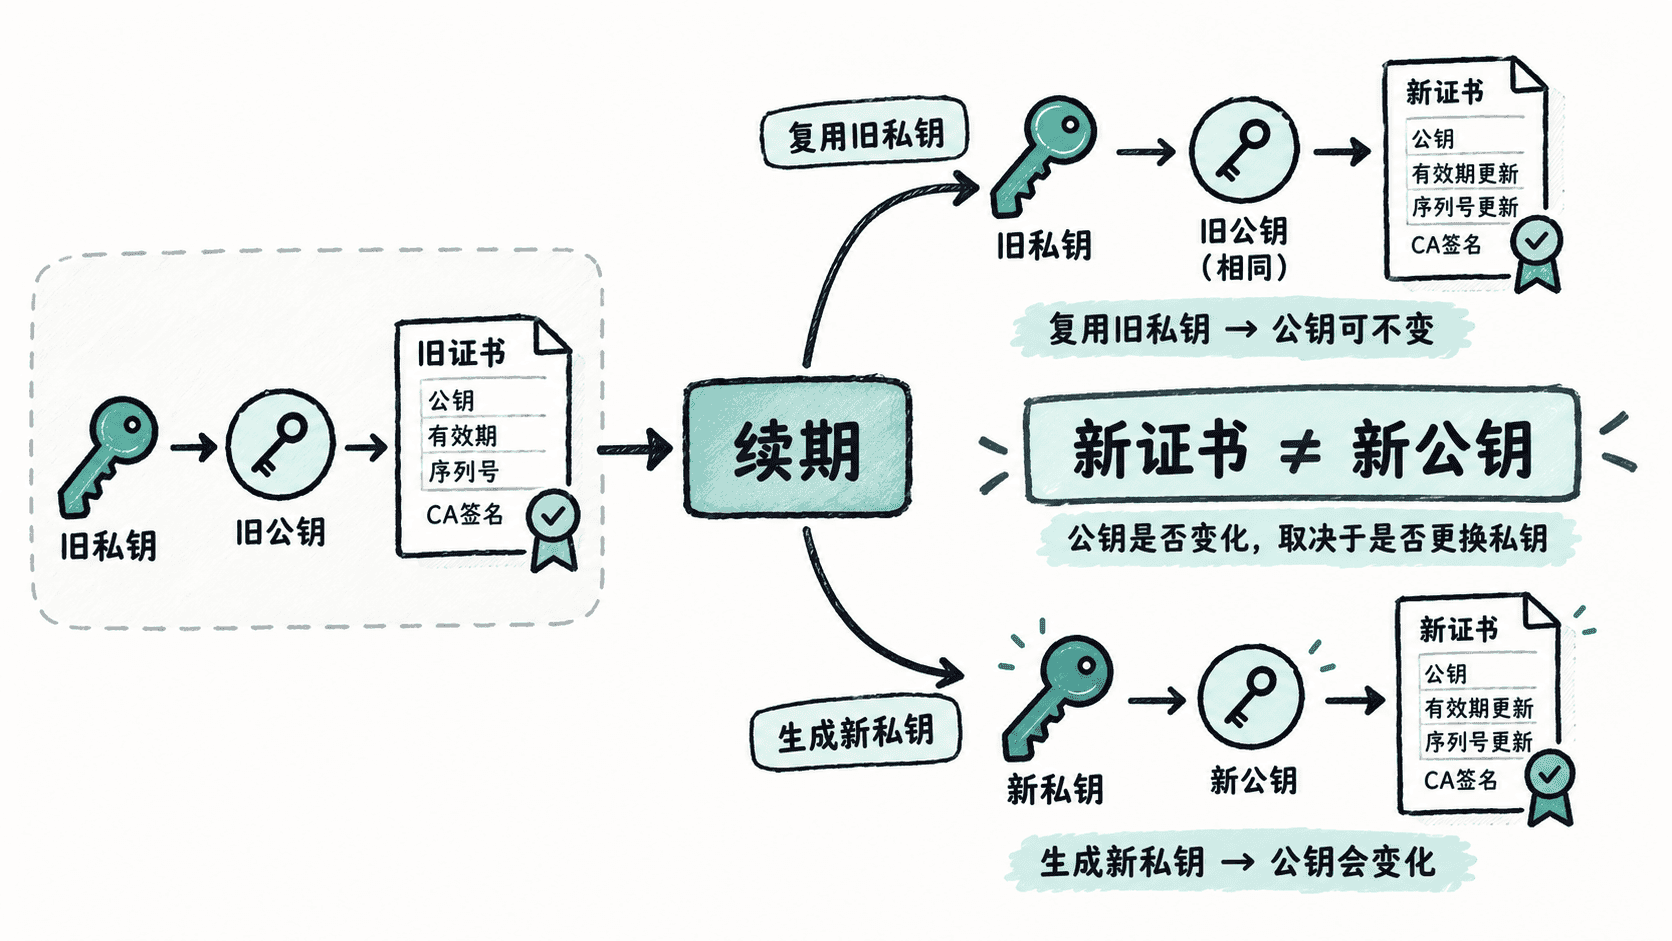
两种续期结果有什么区别
| 续期时的密钥处理 | 私钥 | 公钥 | 新证书 |
|---|---|---|---|
| 复用原私钥 | 不变 | 不变 | 会重新签发 |
| 生成新私钥 | 变化 | 变化 | 会重新签发 |
即使复用了私钥,新旧证书也不会因此变成同一个文件。新证书通常具有新的有效期、序列号以及 CA 签名等内容,所以整个证书文件的哈希值通常会变化。
反过来,比较完整证书文件是否相同,也不能用于判断公钥有没有变化。真正需要比较的是证书中的公钥本身或公钥指纹。
Certbot 的续期策略决定结果
Certbot 可以在续期时复用已有私钥,也可以生成新的私钥,因此不能只根据“执行了续期”推断公钥一定变化或一定不变。实际结果取决于该证书 lineage 的密钥复用设置以及本次续期使用的选项。
如果系统对公钥保持稳定有明确依赖,例如其他系统记录了公钥指纹,就应在调整 Certbot 续期配置前先确认密钥策略。反之,如果安全策略要求定期轮换私钥,就需要允许续期过程产生新的密钥对。
哪些场景必须关心公钥变化
普通公开网站通常依靠证书链、域名和有效期完成 TLS 身份验证,只要新证书与对应私钥正确部署,公钥变化一般不需要浏览器用户参与。
但以下场景应特别检查:系统保存了公钥或 SPKI 指纹作为允许列表;下游程序显式绑定某个密钥;私钥位于 HSM 或集中密钥管理系统中;组织要求密钥按固定周期轮换。此时,续期前应先判断密钥是否会改变,并同步处理相关依赖。
因此,判断续期后公钥是否变化时,只需要抓住一条核心规则:**私钥不变,公钥不变;私钥重新生成,公钥随之变化。**证书是否重新签发与这件事并不是同一个判断维度。