
密码学与证书 / 系统课时
增加域名时为什么要保留旧域名
增加域名时为什么要保留旧域名
给一张已有证书增加新域名时,最容易犯的错是只把“新增域名”交给 Certbot。重新签发得到的是一张新的证书,最终覆盖哪些主机名取决于这次申请的完整域名集合;漏掉旧域名,就可能让原站点出现证书名称不匹配。
学习目标
- 理解重新签发时域名集合为何不是“自动累加”
- 能在扩展证书时同时保留原有域名并加入新域名
- 能判断遗漏旧域名后会对 HTTPS 访问造成什么影响
重新签发处理的是完整域名集合
TLS 证书真正用于匹配主机名的是证书中的 Subject Alternative Name,也就是 SAN 列表。假设当前证书覆盖 example.com 和 www.example.com,现在准备加入 api.example.com,目标并不是“给旧证书追加一行”,而是签发一张同时包含三个名称的新证书。
如果重新申请时只提交 api.example.com,CA 并不知道你还想保留前两个名称。对于同一个 Certbot Certificate Name 来说,新的域名集合应当显式写完整。
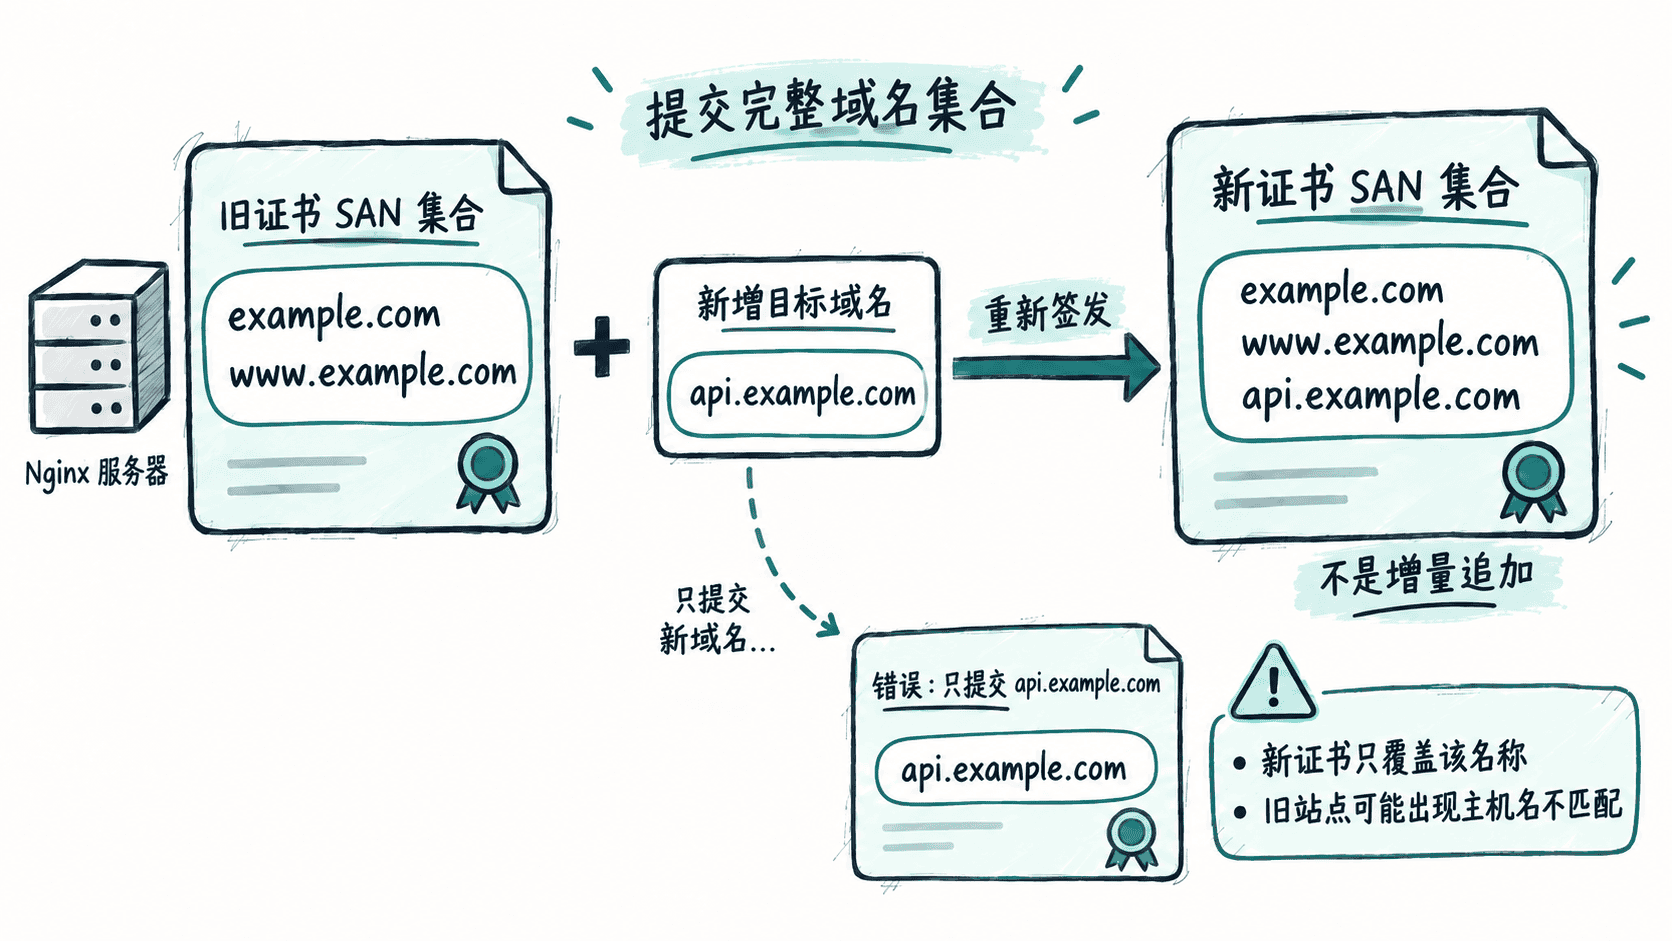
扩展时把旧域名一起写进申请
先确认当前这条证书配置的 Certificate Name 和已有域名,再用同一个 Certificate Name 重新签发。下面示例假设现有证书名为 example.com,旧域名为 example.com、www.example.com,现在加入 api.example.com;同时假设 Nginx 插件已经可用。
sudo certbot certonly --nginx \
  --cert-name example.com \
  -d example.com \
  -d www.example.com \
  -d api.example.com
预期结果
命令成功完成;重新签发后的证书应同时覆盖:
example.com
www.example.com
api.example.com
这里最关键的不是 -d 参数出现了几次,而是最终列出的名称必须等于你希望这张证书继续覆盖的完整集合。如果实际 Certificate Name 不是 example.com,应先确认真实名称,再替换示例中的值。
漏掉旧域名会发生什么
假设 Nginx 仍然让 www.example.com 使用这条证书配置,但新证书已经不再包含 www.example.com。TLS 握手时,客户端会发现访问主机名不在证书 SAN 中,从而报告名称不匹配。Web 服务本身可能仍在运行,问题却会表现为 HTTPS 证书错误。
因此,扩展证书前应先把“当前域名集合”和“目标域名集合”对照清楚。删除域名也应被视为一次有意的证书范围变更,而不是在新增域名时顺手遗漏。
什么时候可以不保留旧域名
只有当某个旧域名已经明确下线、迁移到另一张证书,或不再由这套 HTTPS 配置提供服务时,才应把它从新申请中移除。对仍然在线的主机名,应先确认其服务归属,再让本次 -d 列表完整反映最终状态。
多域名证书扩展的核心规则可以记成一句话:重新签发描述的是新证书应该覆盖谁,而不是本次只新增了谁。