
密码学与证书 / 系统课时
DNS API 怎样实现自动验证
DNS API 怎样实现自动验证
DNS API 自动验证把“人工复制 TXT 记录”改成“Certbot 插件调用 DNS 服务商 API”。配置好插件和凭据后,申请与续期都可以自动创建、等待并清理 _acme-challenge 记录,适合长期运行的通配符证书。
学习目标
- 理解 Certbot、DNS Provider 插件和 DNS API 的职责边界
- 能用 API 凭据完成一次自动 DNS-01 申请
- 能通过 dry-run 验证后续续期是否可以无人值守执行
自动验证链路
Provider 插件是 Certbot 与具体 DNS 服务商之间的适配层。Certbot 负责 ACME 协议和证书生命周期,插件根据当前挑战值调用 DNS API,DNS 服务商负责把 TXT 发布到权威 DNS;验证完成后,插件再删除临时记录。
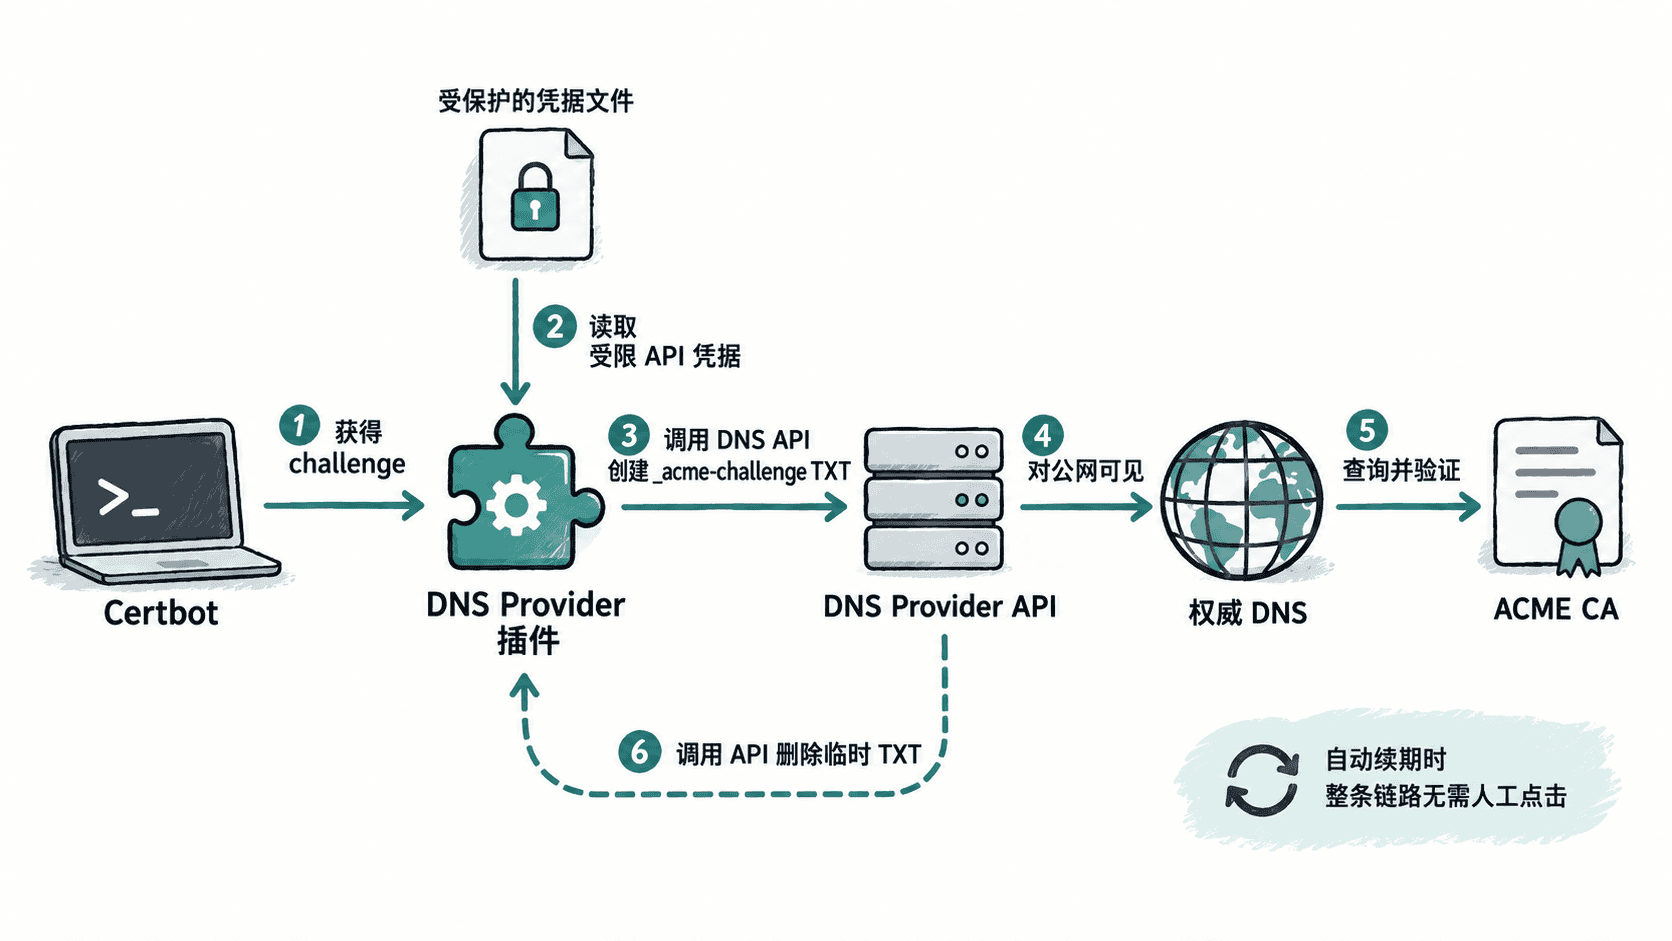
这种机制的关键不是“Certbot 能修改所有 DNS”,而是必须安装与服务商匹配的插件,并给插件提供该服务商认可的 API 凭据。不同 Provider 的插件名、认证字段和权限要求不同,配置时应以对应插件文档为准。
用 Cloudflare 插件完成主示例
下面用 Cloudflare 插件说明通用做法,前提是当前 Certbot 环境已经安装对应的 Cloudflare DNS 插件。先准备凭据文件;<TOKEN> 替换为实际 API Token,并限制该 Token 只拥有目标 Zone 所需的最小 DNS 权限。
dns_cloudflare_api_token = <TOKEN>将内容保存为 /etc/letsencrypt/cloudflare.ini。凭据文件属于敏感配置,应限制只有管理员读取,然后发起证书申请:
sudo chmod 600 /etc/letsencrypt/cloudflare.ini
sudo certbot certonly --dns-cloudflare --dns-cloudflare-credentials /etc/letsencrypt/cloudflare.ini -d 'example.com' -d '*.example.com'
预期输出
Successfully received certificate.
Certificate is saved at: <PATH>
Key is saved at: <PATH>
<PATH> 会随系统和 Certbot 配置不同而变化。若命令提示找不到 --dns-cloudflare,通常表示对应 DNS 插件尚未安装或没有被当前 Certbot 环境发现,而不是 API Token 本身错误。
自动续期为什么能够成立
第一次签发成功后,Certbot 会保存该证书的续期参数。后续 certbot renew 再次遇到 DNS-01 时,插件读取同一凭据文件,自动创建新的 TXT 挑战值、等待 DNS 可见、完成验证并清理记录,因此不需要人工登录 DNS 控制台。
配置完成后应先做模拟续期验证:
sudo certbot renew --dry-run预期输出
Congratulations, all simulated renewals succeeded.不同 Certbot 版本的完整日志会有差异,但关键验收条件是模拟续期成功,并且 DNS Provider 中没有遗留本次测试创建的临时 _acme-challenge 记录。
生产环境要守住的边界
API 凭据应使用最小权限,只允许操作需要签发证书的 Zone,不要使用拥有全账户权限的主密钥。凭据文件应保持严格文件权限,也不要提交到 Git、镜像或配置仓库。
DNS 记录写入成功不代表公网立即可见。Provider 插件会按其实现等待 DNS 传播,但如果权威 DNS、委派关系或 API 权限配置有误,最终验证仍会失败。排查时应分别确认插件能成功调用 API、权威 DNS 能查询到当前 TXT,以及记录没有被其他自动化任务覆盖。
DNS API 自动化最适合需要通配符证书、服务器无法开放 80 端口,或证书必须长期无人值守续期的场景。只要插件、权限和凭据管理可靠,DNS-01 就能从一次性人工操作变成可重复的证书生命周期流程。