
密码学与证书 / 系统课时
live 和 archive 有什么关系
live 和 archive 有什么关系
Certbot 不会让 Nginx 直接绑定某个固定版本的证书文件,而是把版本文件保存在 archive,再由 live 提供稳定的符号链接。理解这层关系后,你就能看懂续期为什么通常不需要修改 Nginx 的证书路径。
学习目标
- 区分
archive中的版本文件与live中的稳定入口 - 看懂证书续期后符号链接如何切换到新版本
- 判断 Nginx 应该长期引用哪一层路径
两个目录分别负责什么
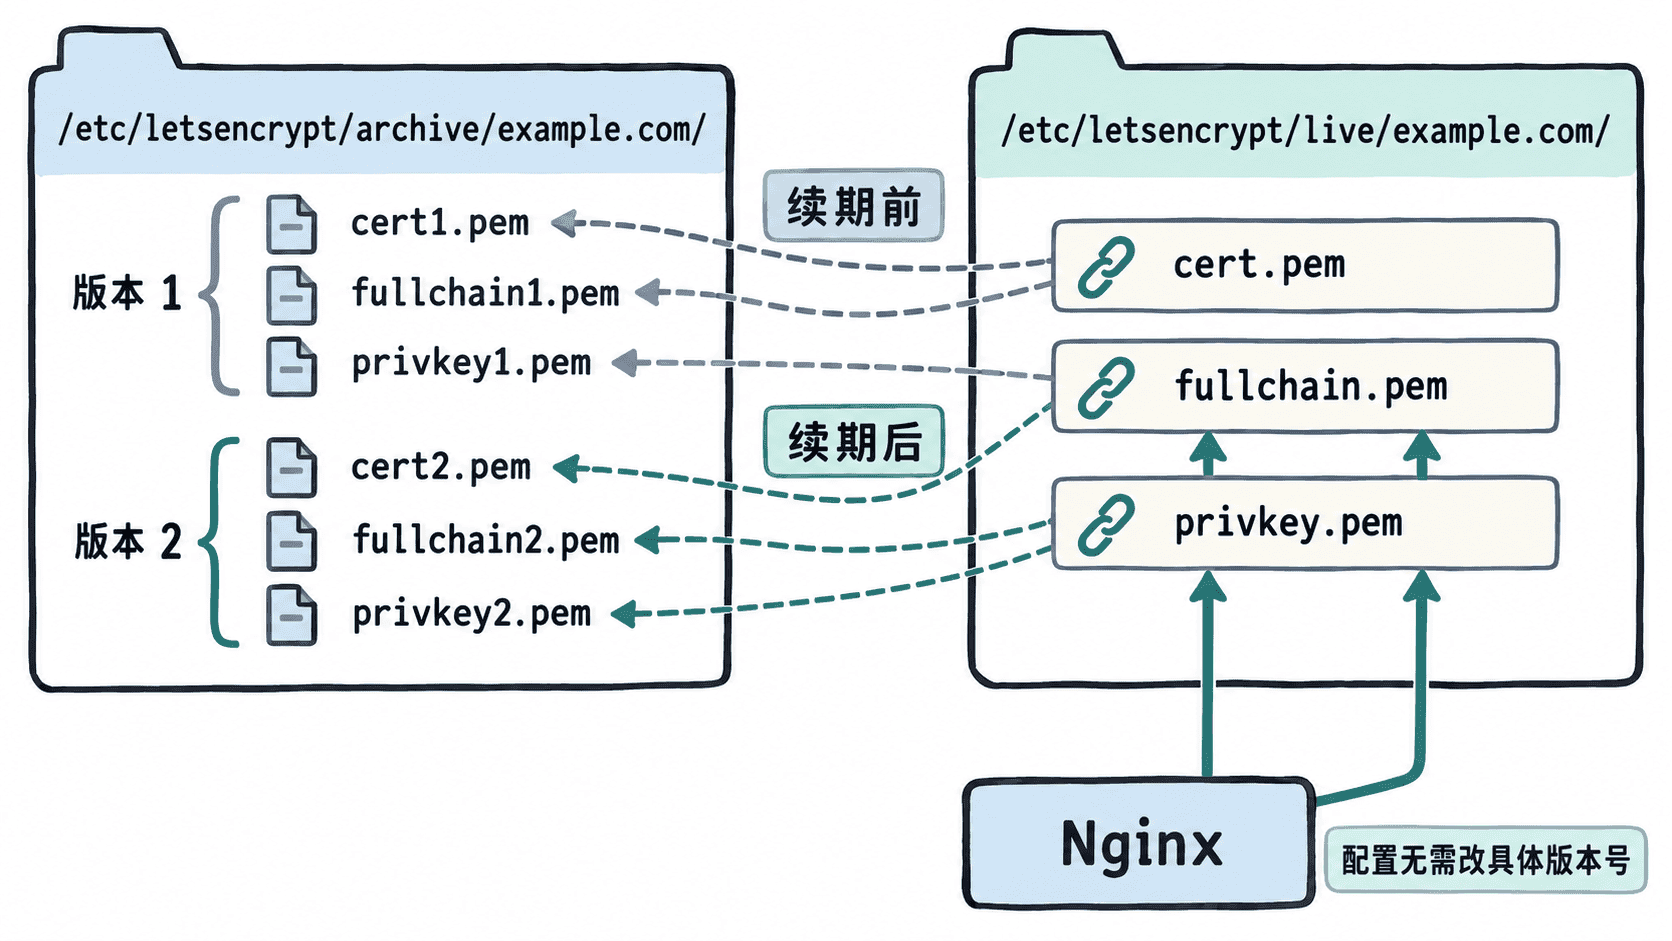
假设 Certbot 为 example.com 创建了一组证书文件,常见目录是 /etc/letsencrypt/archive/example.com/ 和 /etc/letsencrypt/live/example.com/。
archive 保存实际的版本化文件,例如 cert1.pem、chain1.pem、fullchain1.pem 和 privkey1.pem。续期成功后,Certbot 通常会创建编号更大的下一组文件,因此这里能够看到不同版本的证书材料。
live 则提供固定文件名,例如 cert.pem、chain.pem、fullchain.pem 和 privkey.pem。这些文件通常是符号链接,指向 archive 中当前使用的那一版。
在服务器上确认链接关系
在已经由 Certbot 管理 example.com 的服务器上,可以直接查看 live 中几个文件的链接目标:
sudo readlink /etc/letsencrypt/live/example.com/cert.pem
sudo readlink /etc/letsencrypt/live/example.com/chain.pem
sudo readlink /etc/letsencrypt/live/example.com/fullchain.pem
sudo readlink /etc/letsencrypt/live/example.com/privkey.pem
预期输出
../../archive/example.com/cert<ID>.pem
../../archive/example.com/chain<ID>.pem
../../archive/example.com/fullchain<ID>.pem
../../archive/example.com/privkey<ID>.pem
<ID> 表示当前证书版本编号,实际可能是 1、2 或更大的数字。四个链接通常指向同一批次的版本文件。
续期时发生了什么
续期成功后,Certbot 会把新的证书和私钥写入 archive 的下一组版本文件,再更新 live 中的符号链接,让稳定路径指向新版本。应用只要始终读取 live,就不需要知道当前到底是第几版。
Nginx 因此通常配置为引用 live:
ssl_certificate /etc/letsencrypt/live/example.com/fullchain.pem;
ssl_certificate_key /etc/letsencrypt/live/example.com/privkey.pem;
片段示例:这两行应位于启用 TLS 的 Nginx server 块中。修改完整配置后,可以检查语法:
sudo nginx -t预期输出
nginx: configuration file <PATH> syntax is ok
nginx: configuration file <PATH> test is successful
<PATH> 是当前 Nginx 主配置文件路径,实际值会因安装方式而不同。
为什么不要直接引用 archive
如果 Nginx 写死 /etc/letsencrypt/archive/example.com/fullchain1.pem,续期产生 fullchain2.pem 后,服务仍然指向旧版本;除非同步修改配置,否则不会自动跟随新的证书文件。
因此可以把 archive 理解为版本存储,把 live 理解为面向服务的稳定入口。排查历史版本时查看 archive,Nginx 等长期运行的服务则应引用 live。