
密码学与证书 / 系统课时
为什么免费证书有效期比较短
为什么免费证书有效期比较短
看到 Let's Encrypt 证书只有几个月有效期时,最容易产生的误解是“因为免费,所以期限短”。真正的原因并不是价格,而是现代公开信任证书体系正在用更短的生命周期降低密钥泄露和误签发的影响,并把续期从人工动作变成自动化流程。
学习目标
- 解释短有效期为什么能缩小证书和私钥出问题后的风险窗口
- 理解短有效期与 ACME 自动续期之间的关系
- 判断为什么生产环境不能把“到期前人工续一次”当成长期方案
短有效期不是免费证书的限制
截至 2026 年 9 月,Let's Encrypt 的默认证书有效期仍为 90 天,同时还提供可选的 6 天短期证书;默认有效期计划在 2027 年降为 64 天,并在 2028 年进一步降为 45 天。也就是说,“短”是证书生态主动采用的安全与自动化策略,而不是免费服务为了节省成本而附加的限制。([Let's Encrypt][1])
其他公开信任 CA 也受到行业规则约束,证书最长有效期正在继续缩短。设计运维流程时,应把“证书会频繁更换”视为常态,而不是把长期证书当成默认前提。([Let's Encrypt][2])
更短的期限缩小风险窗口
服务器证书依赖私钥证明身份。如果私钥泄露,或者 CA 错误签发了不该签发的证书,证书只要仍处于有效期内,就可能继续带来风险。撤销机制可以帮助处置,但现实环境中撤销信息并不总能被所有客户端及时、可靠地使用。
缩短有效期相当于给凭据设置更短的自然失效时间。即使没有立即完成撤销,旧证书也会更快过期,因此潜在危害持续的时间更短。Let's Encrypt 也把“限制误签发和密钥泄露造成的影响”列为缩短证书生命周期的主要理由之一。([Let's Encrypt][1])
自动续期才是正常工作方式
短有效期的代价是续期更频繁。如果每次都依赖管理员记日期、登录服务器、重新申请并重载 Web 服务,那么 90 天已经足以产生遗漏风险,更短的证书会让这种做法更不可行。
ACME 的目标就是把域名控制验证、签发和续期变成机器可执行流程。Certbot 作为 ACME 客户端,可以周期性检查已有证书,并在进入合适的续期窗口后自动完成更新。运维人员真正需要关注的是“自动续期链路是否健康”,而不是记住某张证书的到期日。
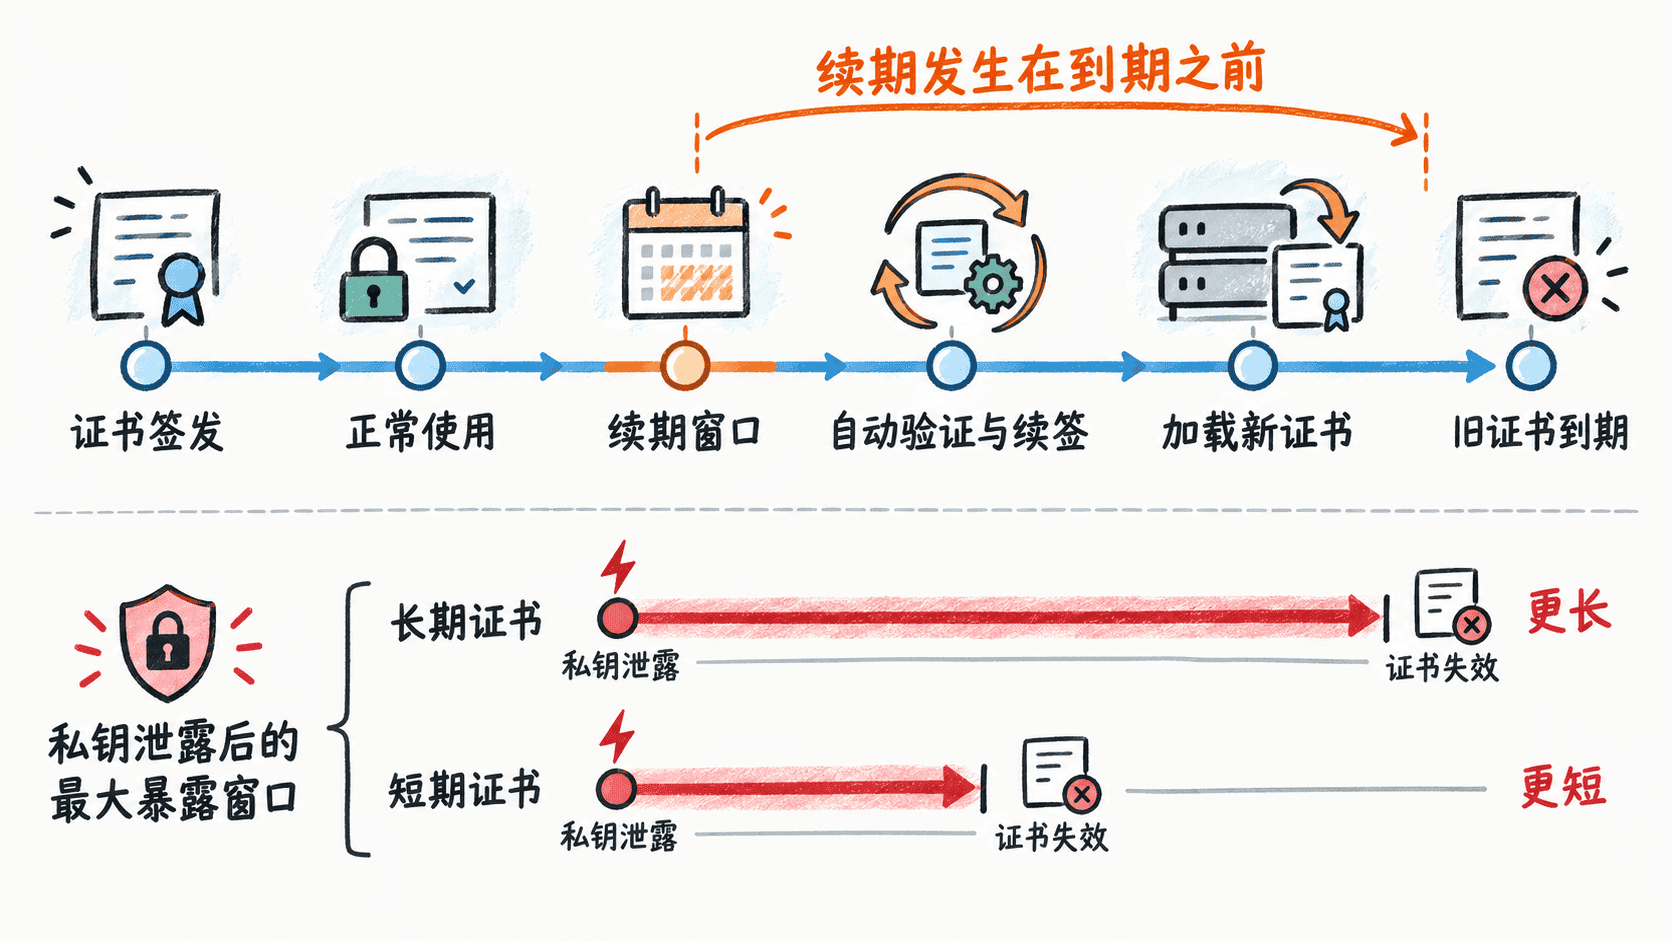
这也解释了为什么“免费证书要经常手工换”是错误的运维模型:证书越短,越应该消除人工步骤。一旦续期和服务重载实现自动化,证书是 90 天还是更短,对日常操作的影响都很小。
为什么不能等到临近到期再处理
把续期留到最后几天,会把 DNS、网络、防火墙、Nginx 配置、ACME 服务可用性等多个故障点压缩到很短的处理窗口。任何一次域名解析错误、80 端口不可达或自动化任务失效,都可能直接演变为 HTTPS 证书过期。
更可靠的做法是让系统提前续期,并持续验证自动续期是否能成功。这样即使某一次尝试失败,仍有时间修复后重试。证书管理的目标不是“到期时换证书”,而是让续期成为可以重复、可以监控、失败后还有余量恢复的常规任务。