
密码学与证书 / 系统课时
certbot delete 会做什么
certbot delete 会做什么
当某张证书已经退役时,certbot delete 可以把它从本机 Certbot 的管理体系中移除。真正的风险不在命令本身,而在 Web 服务器可能仍引用 /etc/letsencrypt/live/...:如果先删证书、后改 Nginx,下一次配置检查或重载就可能失败。
学习目标
- 理解
certbot delete删除的是本机证书 lineage,而不是向 CA 发起吊销。 - 能在删除前确认 Nginx 是否仍引用目标证书。
- 能完成删除后的 Certbot 与 Nginx 验证。
delete 删除的是本机管理对象
Certbot 用“证书名称”识别一条 certificate lineage。它不仅代表当前证书,还关联当前使用的证书链接、历史版本和续期配置。因此,certbot delete --cert-name example.com 的含义不是“删掉一个 PEM 文件”,而是让 Certbot 清理这条证书对应的管理数据。
删除不会自动把证书变成“已吊销”。如果其他服务器还保存着这张证书和私钥,它们不会因为你在当前机器执行 delete 就同步失效。另一方面,Certbot 也不能替你保证 Nginx、Apache、Postfix 或其他程序已经停止引用这些路径,所以删除前必须先检查服务配置。
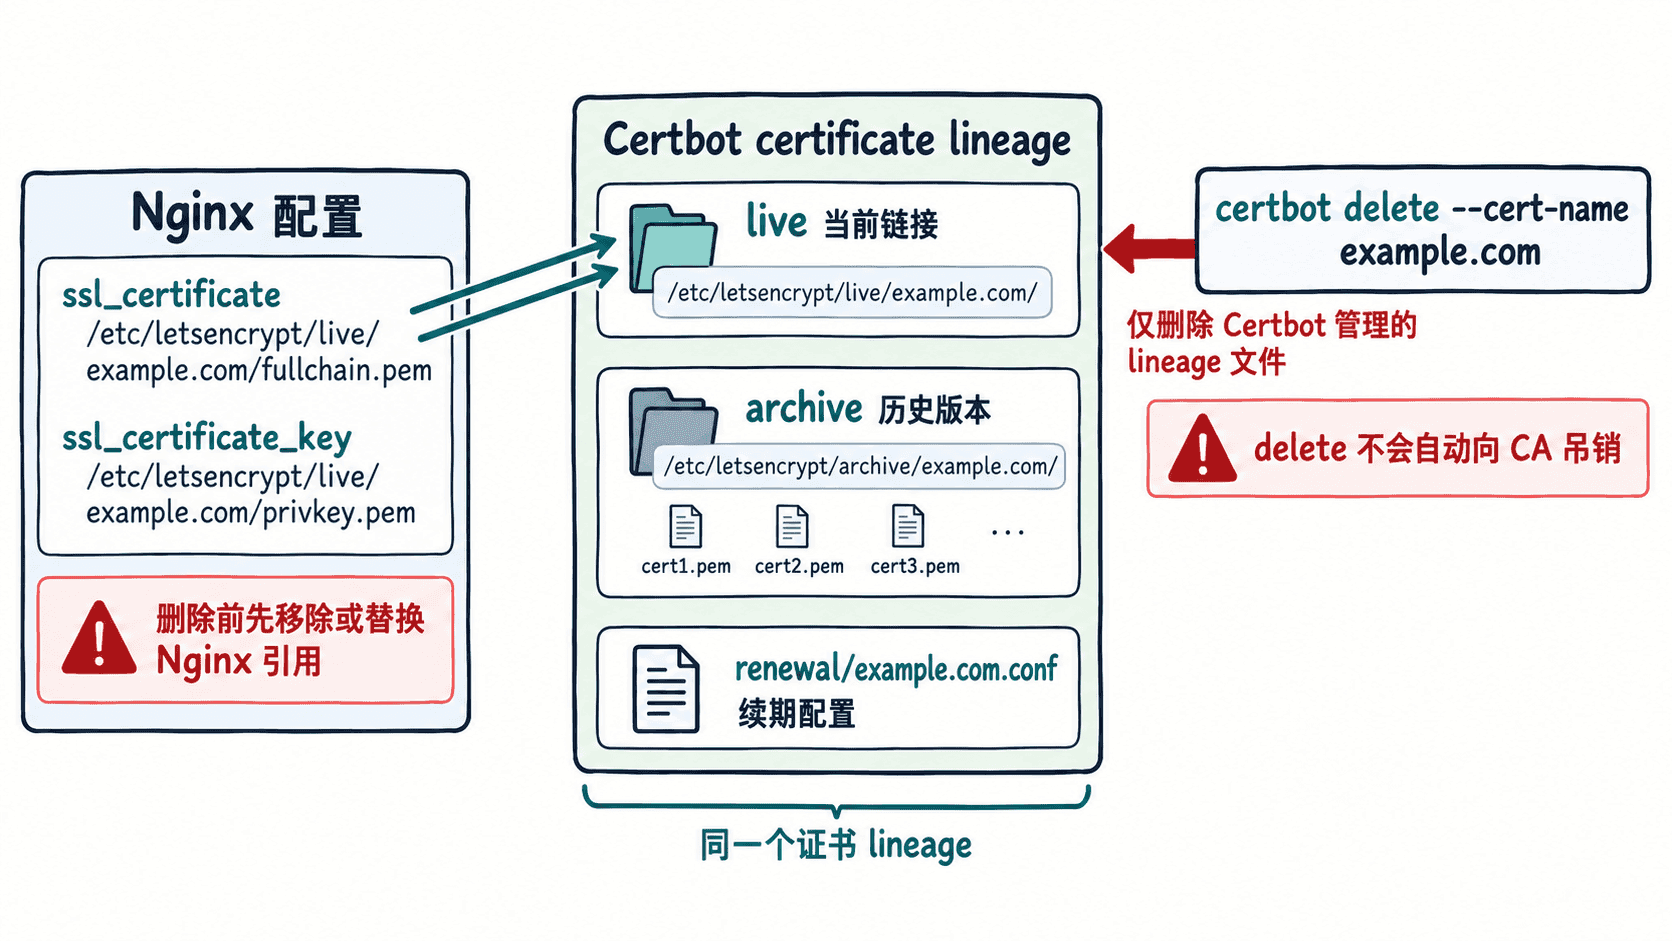
删除前先确认服务引用
先用 certbot certificates 找到准确的 Certificate Name,再搜索 Nginx 配置。证书名称不一定等于你脑中记住的域名,例如重复申请后可能出现带后缀的名称,所以不要直接猜。
sudo certbot certificates
sudo grep -R "/etc/letsencrypt/live/example.com/" /etc/nginx
预期输出
Certificate Name: example.com
Certificate Path: /etc/letsencrypt/live/example.com/fullchain.pem
Private Key Path: /etc/letsencrypt/live/example.com/privkey.pem
/etc/nginx/sites-enabled/example.conf:    ssl_certificate /etc/letsencrypt/live/example.com/fullchain.pem;
/etc/nginx/sites-enabled/example.conf:    ssl_certificate_key /etc/letsencrypt/live/example.com/privkey.pem;
上面的配置文件名只是示例,实际值可能不同。如果搜索结果仍包含 live/example.com,先决定这个站点接下来怎么处理:站点继续提供 HTTPS,就把配置切换到替代证书;站点整体下线,就移除对应 Server Block 或 TLS 配置。不要直接手工删除 /etc/letsencrypt/live、archive 或 renewal 下的文件。
再执行删除并验证
完成配置调整后,先验证 Nginx,再删除 Certbot 管理对象。这样即使证书文件随后消失,服务配置也不会继续指向不存在的路径。
sudo nginx -t
sudo systemctl reload nginx
sudo certbot delete --cert-name example.com预期结果:nginx -t 检查通过,Nginx 成功重新加载;随后 Certbot 删除名为 example.com 的证书管理数据。不同 Certbot 与发行版显示的提示文本可能不同。
最后再次查看本机证书列表:
sudo certbot certificates预期结果:输出中不再出现 Certificate Name: example.com。如果它仍然存在,应先确认传给 --cert-name 的是不是准确证书名称,而不是继续手工删除文件。