
密码学与证书 / 系统课时
ACME 协议主要做了什么
ACME 协议主要做了什么
ACME 解决的是“如何自动证明域名控制权并向 CA 申请证书”。理解订单、授权、挑战、签发这条链路后,你就能看懂 Certbot 为什么要临时响应验证请求,以及续期时实际上重复了哪些步骤。
学习目标
- 说清 ACME 中账户、订单、授权和挑战的关系
- 理解域名验证到证书签发之间的执行顺序
- 区分 ACME 自动化流程与 TLS 加密本身的职责
ACME 把证书申请拆成可自动执行的状态流程
手工申请证书时,人需要提交域名、证明控制权、生成密钥与 CSR,再等待 CA 签发。ACME 把这些动作变成客户端与 CA 之间可通过 HTTPS 自动完成的协议交互。Certbot 就是 ACME 客户端之一,它负责创建请求、完成挑战并保存签发结果。
核心对象可以这样理解:账户标识 ACME 客户端身份;订单描述本次希望申请哪些域名的证书;一个订单通常对应一个或多个授权;每个授权又提供一种或多种挑战,客户端选择可完成的挑战来证明自己控制目标域名。
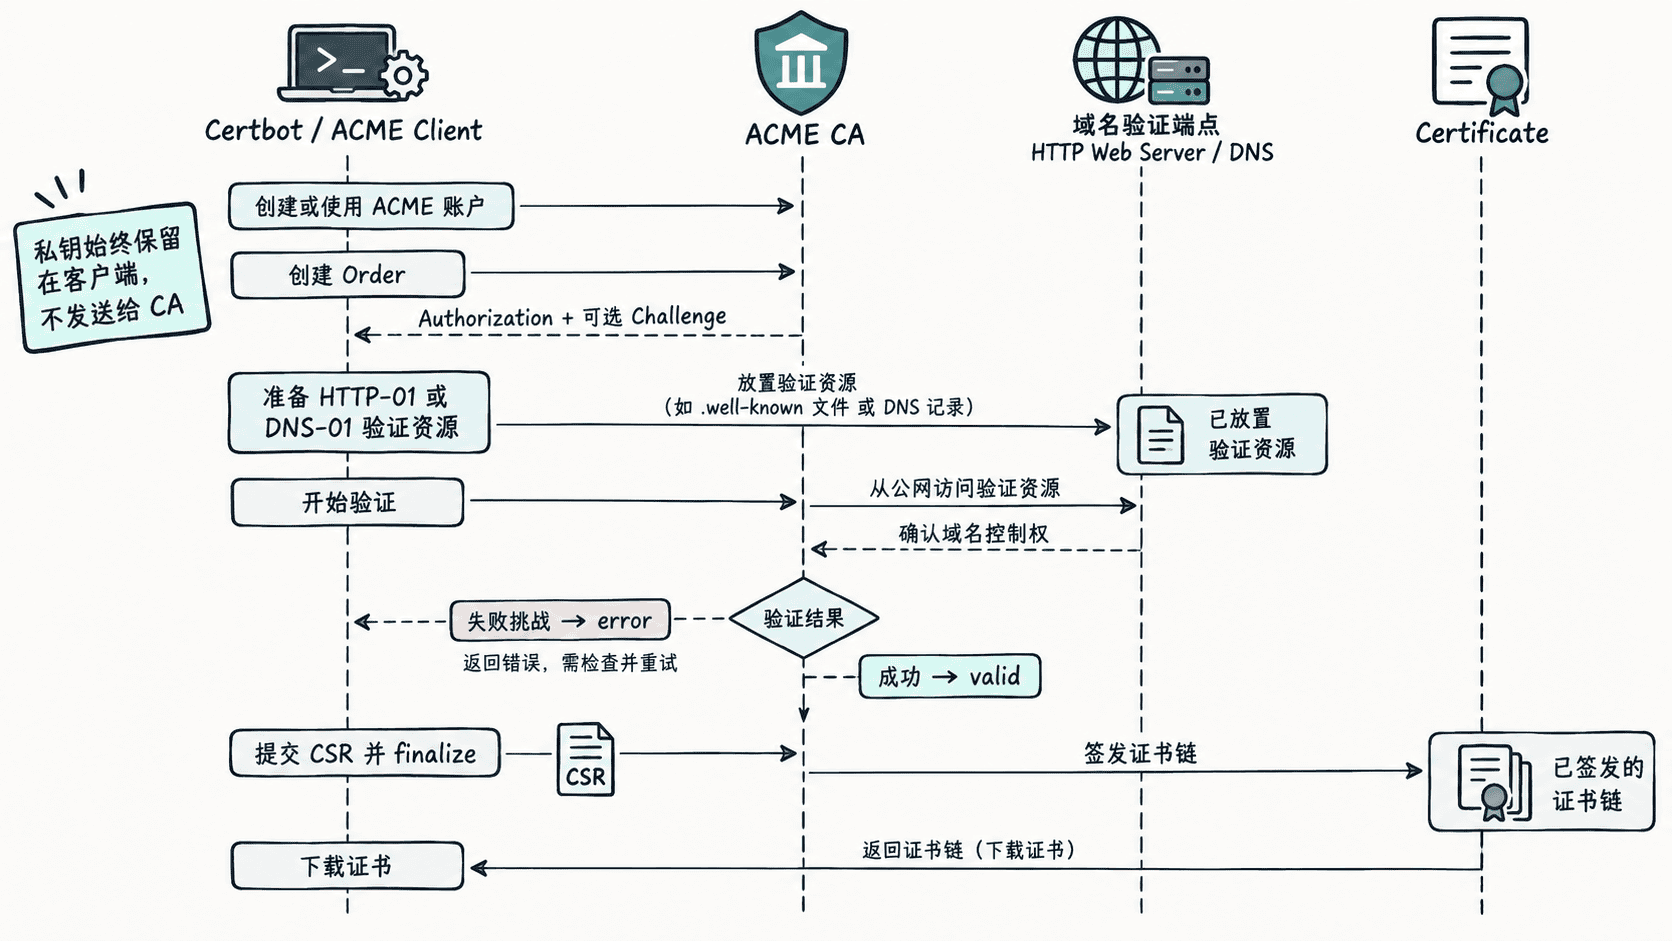
从创建订单到完成域名验证
客户端先向 ACME 服务创建订单,订单中列出要写入证书的域名,例如 example.com 和 www.example.com。CA 随后为这些标识返回授权信息,并给出可用的挑战类型。
常见挑战包括 HTTP-01、DNS-01 和 TLS-ALPN-01。它们验证的目标相同:证明申请方当前能够控制相应域名,但验证位置不同。HTTP-01 要求在指定 HTTP 路径提供令牌响应,DNS-01 要求创建特定 TXT 记录,TLS-ALPN-01 则通过专用 TLS 握手完成验证。
客户端准备好验证资源后,会通知 ACME 服务检查。CA 会从自己的验证节点实际访问 HTTP、查询 DNS 或发起 TLS 连接。只有挑战成功,对应授权才会进入有效状态;多域名订单通常需要所有相关授权都满足要求,订单才能继续签发。
CSR 和证书签发发生在验证之后
域名授权满足后,客户端会使用本地私钥对应的公钥信息生成 CSR,并把 CSR 提交给订单的 finalize 地址。CSR 中包含申请的域名和公钥等信息,但不包含私钥。CA 检查订单状态与 CSR 后签发证书,客户端再下载证书及所需中间证书链。
这里有一个关键安全边界:服务器私钥应在本地生成并保存,ACME 流程不要求把私钥交给 CA。CA 签发的是一个带数字签名的证书,用来把域名身份与公钥绑定起来。
续期为什么仍然要走验证流程
自动续期并不是给旧证书简单延长到期时间,而是重新发起证书申请并获得一张新的证书。客户端通常会再次创建订单、满足所需授权、提交 CSR,然后下载新证书。某些 CA 可能复用仍有效的授权状态,但从运维角度仍应把续期理解为一次新的签发流程。
ACME 的职责到“自动完成身份验证与证书签发”基本结束。浏览器和服务器之后如何使用证书建立 TLS 会话,是 TLS 协议负责的事情。把这两层区分开,就能避免把“证书申请失败”和“HTTPS 握手失败”混为同一类问题。