
密码学与证书 / 系统课时
证书续期是不是修改原证书
证书续期是不是修改原证书
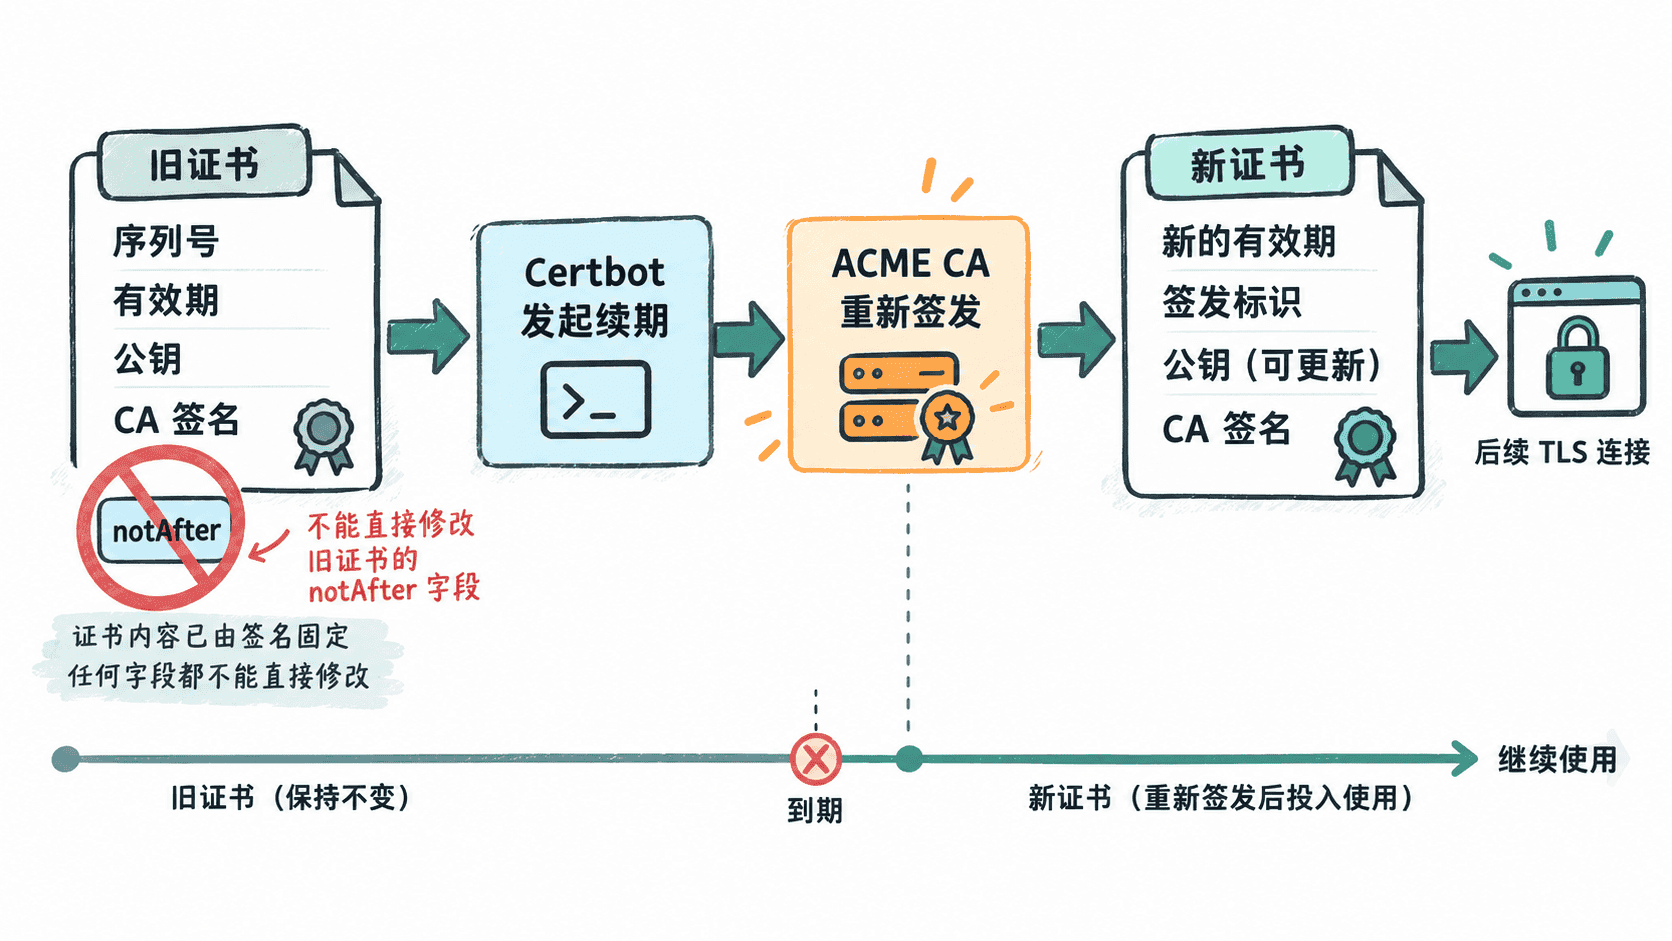
证书续期不是把旧 X.509 证书的到期时间直接改长,而是重新完成一次签发,得到一张新的证书。理解这一点后,就能解释为什么续期前后会出现不同的序列号、有效期和指纹,也能正确理解 Certbot 对证书文件的更新方式。
学习目标
- 理解已经签发的 X.509 证书为什么不能原地修改
- 区分“重新签发新证书”和“修改旧证书”两种概念
- 理解 Certbot 续期后旧证书与新证书之间的关系
已签发证书为什么不能直接修改
X.509 证书不是一个可以随意编辑的配置文件。证书中的主体、有效期、公钥、扩展等信息会组成待签名内容,证书颁发机构再对这部分内容生成数字签名。
如果把旧证书里的 notAfter 从原日期直接改成更晚日期,待签名内容就发生了变化,而原来的 CA 签名仍对应修改前的数据。验证者重新计算后会发现签名不匹配,这张证书也就不再可信。
因此,“延长旧证书有效期”不能通过修改已有证书完成。CA 必须针对新的证书内容重新签名,最终形成另一个完整的 X.509 证书。
续期实际发生了什么
当 Certbot 判断某张受管理证书进入续期条件后,它会再次通过 ACME 与 CA 交互,完成必要的域名控制权验证并请求签发。CA 返回的是一张新证书,而不是对旧证书进行补丁式修改。
从文件使用角度看,Certbot 会让受管理的“当前证书”位置指向新的签发结果,因此 Nginx 等服务在重新加载证书后开始向客户端提供新证书。旧证书本身的二进制内容没有被改写成新证书,它只是退出当前使用位置,并最终随着原有效期到期。
新旧证书可以共享哪些内容
“重新签发”并不意味着所有字段都必须不同。如果域名没有调整,新证书通常仍包含相同的主体名称和 SAN 域名集合。密钥是否保持相同则取决于续期时采用的是原密钥还是新生成的密钥。
所以判断两张证书是不是同一张,不能只比较域名或公钥。即使域名完全相同、甚至继续使用同一公钥,只要 CA 完成了一次新的签发,得到的仍然是独立的新证书。
应该建立的续期模型
可以把一次签发理解为一个不可变的版本:旧证书有自己的签发信息和有效期,新证书有另一组签发信息和有效期。Certbot 的续期职责是获得新版本并切换服务使用的版本,而不是在原证书上修改日期。
这个模型也解释了生产环境中的一个常见现象:续期成功并不等于正在运行的进程已经使用新证书。证书文件更新以后,Web 服务器还需要按照部署方式重新加载证书,新的 TLS 连接才会看到新的签发结果。