
密码学与证书 / 系统课时
HTTP-01 为什么要访问 80 端口
HTTP-01 为什么要访问 80 端口
HTTP-01 的关键不是“Certbot 偏爱 80 端口”,而是证书颁发机构必须从公网按标准方式确认:申请者确实控制这个域名对应的 HTTP 站点。理解验证请求如何到达 80 端口,就能判断防火墙、反向代理或端口映射为什么会让申请失败。
学习目标
- 说明 HTTP-01 为什么从公网访问目标域名的 80 端口。
- 理解验证 URL、Challenge 内容与域名控制权之间的关系。
- 能用外部 HTTP 请求检查 Challenge 是否真正可达。
80 端口由验证协议决定
HTTP-01 会要求申请者在目标域名下临时暴露一个资源,路径形如 /.well-known/acme-challenge/<TOKEN>。证书颁发机构随后使用 HTTP 访问这个域名,并检查返回内容是否与本次挑战对应。
这里的重点是:验证方连接的是目标域名的标准 HTTP 服务,也就是公网 80 端口,而不是 Certbot 随意挑选的端口。因此,把站点只开放在 8080、3000 等端口,并不能让外部验证方改去这些端口。
如果 Certbot 或容器内部监听了别的端口,也必须由宿主机、负载均衡器或反向代理把公网 80 端口的请求正确转发到实际处理 Challenge 的服务。
验证请求实际经过什么
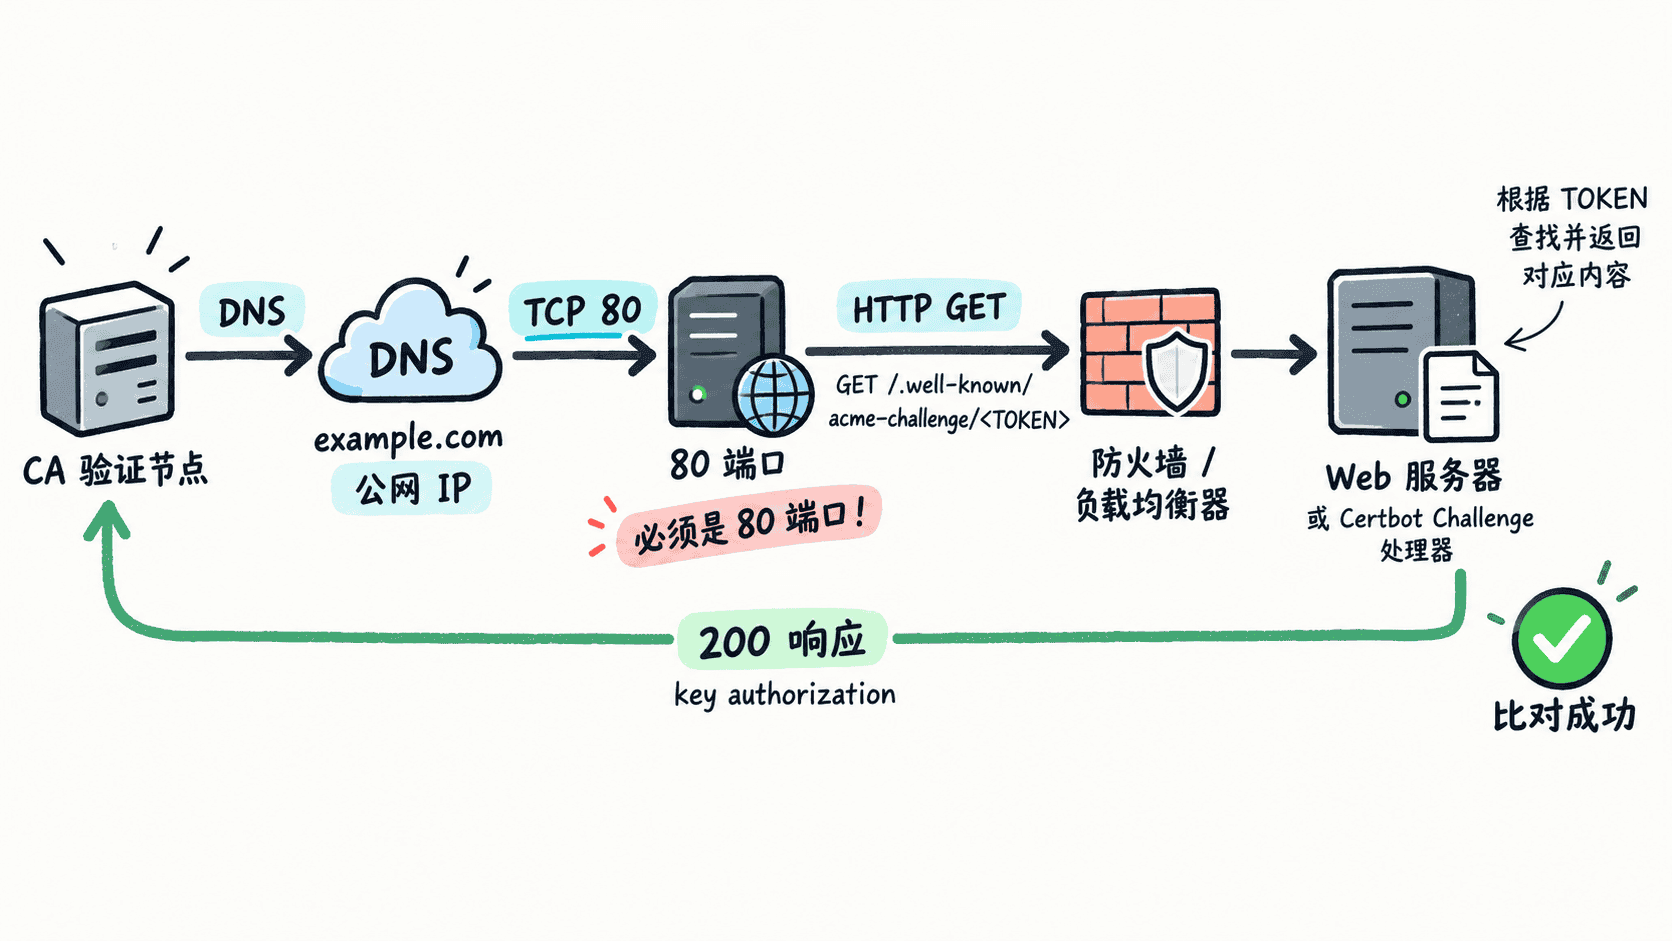
从申请者视角看,真正需要打通的是一条完整链路:域名解析到正确公网地址,公网 80 端口可达,请求没有被错误重定向或拦截,并且 /.well-known/acme-challenge/ 能返回当前挑战对应的内容。任意一环出错,验证方看到的就不是 Certbot 准备的响应。
这也是为什么“服务器本机能访问”不能证明 HTTP-01 一定成功。本机测试可能绕过公网 DNS、防火墙、安全组、NAT 或边缘代理,而证书颁发机构看到的是外部网络路径。
用外部请求检查 Challenge
在 Certbot 已生成 Challenge、且域名已指向目标服务器时,可以从另一台网络环境执行下面的检查。把占位符替换为本次验证实际使用的值。
DOMAIN="<DOMAIN>"
TOKEN="<TOKEN>"
curl --fail --silent --show-error "http://${DOMAIN}/.well-known/acme-challenge/${TOKEN}"
预期输出
<TOKEN>.<ACCOUNT_THUMBPRINT>实际字符串会随挑战变化,但应返回单行 Challenge 内容,而不是站点首页、404 页面或代理错误页。若命令直接超时或连接被拒绝,应先检查公网 80 端口、安全组、防火墙和端口转发;若能连通但内容错误,则继续检查 Web 服务器对 /.well-known/acme-challenge/ 的路由或文件映射。
什么时候 80 端口问题最容易出现
常见场景是站点平时只提供 HTTPS,因此管理员误以为可以完全关闭 80 端口;另一个高频场景是容器只暴露内部端口,却没有把宿主机 80 端口转发进去。使用 CDN、WAF 或反向代理时,还可能由边缘规则抢先处理 Challenge 路径。
HTTP-01 的判断标准很直接:验证期间,公网必须能通过目标域名的 HTTP 入口取得正确 Challenge 内容。只要这条链路成立,后端实际由 Nginx、容器、独立 Certbot 进程还是其他服务承接,都只是实现方式。