
密码学与证书 / 系统课时
续期时证书文件会直接覆盖吗
续期时证书文件会直接覆盖吗
Certbot 续期后,Nginx 使用的路径通常不用跟着版本号修改。理解 archive 中的历史文件与 live 稳定路径之间的关系,可以避免手工复制证书、误删旧版本,或续期成功后仍让服务使用旧证书。
学习目标
- 理解 Certbot 续期时历史证书与最新证书路径的关系
- 能检查
live目录中的符号链接实际指向哪个版本 - 理解证书文件更新与 Web 服务重新加载之间的区别
Certbot 为什么使用稳定路径
在典型的 Certbot Linux 安装中,实际证书版本保存在 /etc/letsencrypt/archive/<CERT_NAME>/ 下,而 /etc/letsencrypt/live/<CERT_NAME>/ 提供供 Web 服务长期引用的稳定路径。成功续期时,新版本会与旧版本并存,并让 live 中的引用指向新的证书文件。Certbot 官方也建议 Web 服务器直接使用 live 下的路径,而不是复制证书到其他位置。([Certbot文档][1])
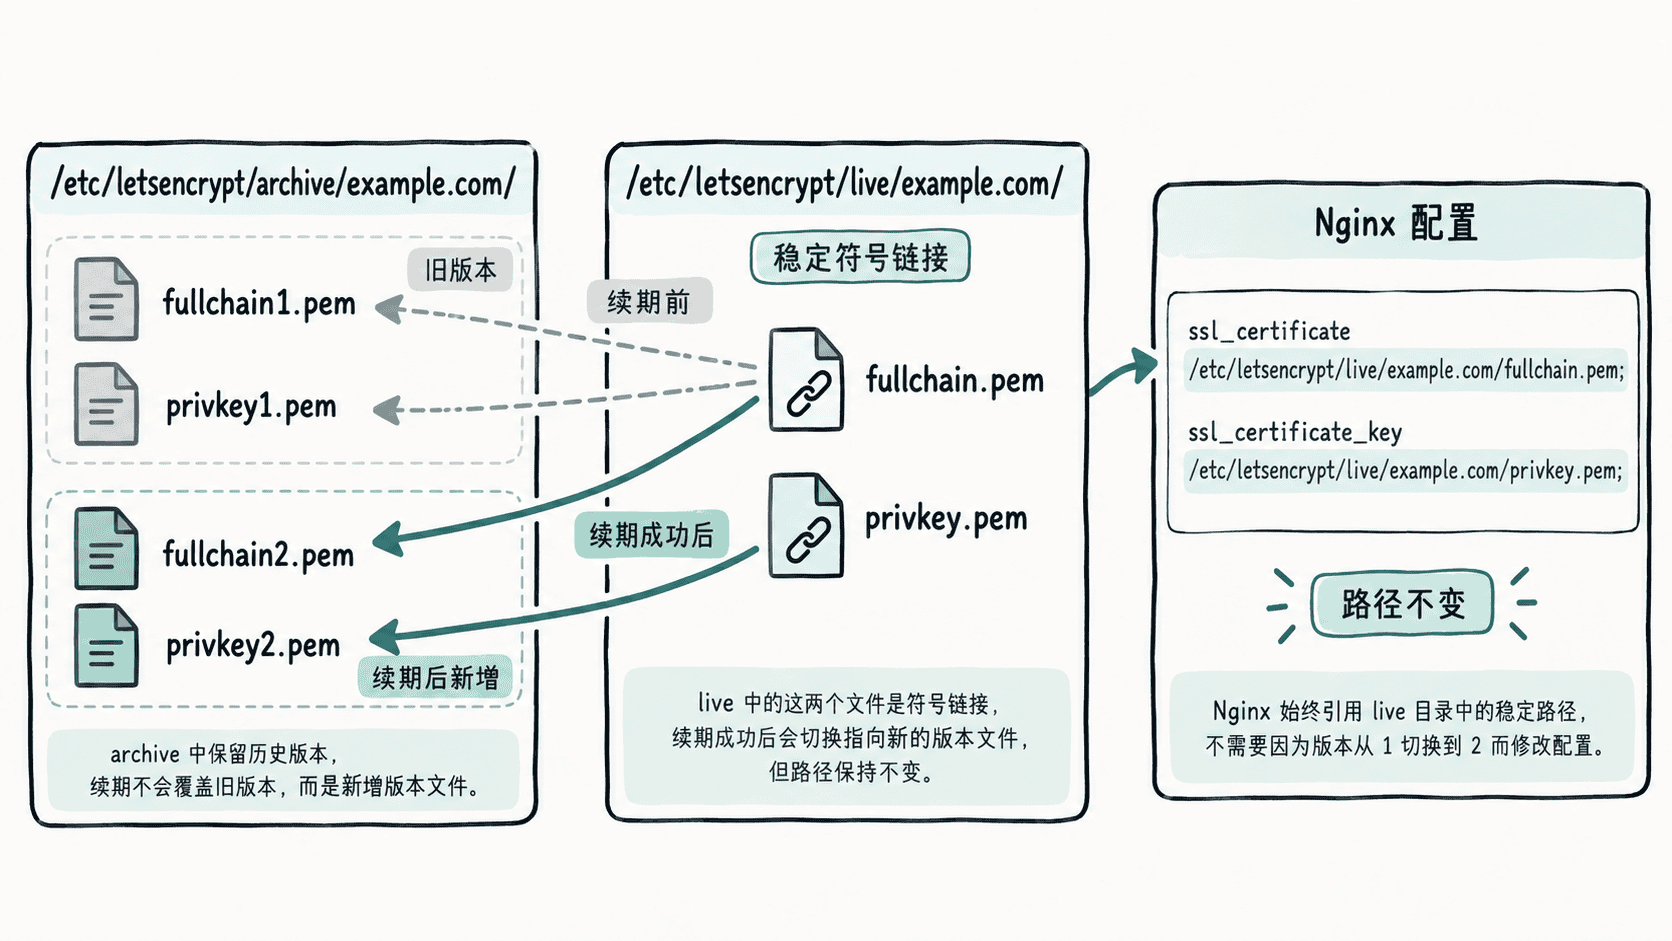
例如第一次签发时,目标可能是 fullchain1.pem;后续成功续期后可能出现 fullchain2.pem。因此 Nginx 不应该写死 /etc/letsencrypt/archive/example.com/fullchain2.pem,而应继续引用 /etc/letsencrypt/live/example.com/fullchain.pem。
检查当前链接指向
可以用 readlink 查看稳定路径当前指向的实际文件。下面以证书名称 example.com 为例:
sudo readlink /etc/letsencrypt/live/example.com/fullchain.pem
sudo readlink /etc/letsencrypt/live/example.com/privkey.pem
预期输出
../../archive/example.com/fullchain<ID>.pem
../../archive/example.com/privkey<ID>.pem
<ID> 表示当前证书版本对应的数字,实际值可能不同。两条链接应指向同一代证书文件。不要根据示例中的数字手工修改链接,也不要依赖 archive 内具体版本号作为服务配置接口。
续期成功不等于进程已经使用新证书
文件引用更新和运行中的 Nginx 重新读取证书是两件事。Nginx 启动或 reload 时会读取证书;如果使用的部署方式没有自动重新加载服务,可以在成功续期后通过 deploy hook 执行 reload。deploy hook 只在证书实际成功续期后运行,适合这种场景。([Certbot文档][1])
例如可以创建一个可执行脚本作为部署钩子,片段中的路径是 Certbot 默认 hook 目录:
sudo tee /etc/letsencrypt/renewal-hooks/deploy/reload-nginx >/dev/null <<'EOF'
#!/usr/bin/env bash
set -euo pipefail
systemctl reload nginx
EOF
sudo chmod 0755 /etc/letsencrypt/renewal-hooks/deploy/reload-nginx
预期结果
命令成功时退出状态为 0;脚本被保存为可执行 deploy hook,本次创建过程通常没有标准输出。这样,Nginx 配置仍然只引用稳定的 live 路径。后续 Certbot 产生新版本时负责更新证书引用,deploy hook 再让 Nginx 重新读取这些稳定路径,应用层不需要追踪 fullchain1.pem、fullchain2.pem 等具体版本文件。