
密码学与证书 / 系统课时
域名验证超时应该查什么
域名验证超时应该查什么
Certbot 在 HTTP-01 验证阶段报 timeout,通常不是证书本身有问题,而是 CA 无法从公网连到目标域名的 80 端口。本篇按 DNS、IPv6、云侧入口、主机网络与监听进程的顺序定位,最终判断请求究竟卡在哪一层。
学习目标
- 判断 timeout、connection refused 与 404 分别说明请求到达了哪一层
- 按 DNS、IPv6、云安全策略、主机防火墙和端口监听的顺序排查
- 用公网探测结果验证修复,而不是只检查服务器本机
先确认是不是公网连不上
HTTP-01 验证会通过域名访问 http://<HOST>/.well-known/acme-challenge/<TOKEN>,入口必须能从公网经 TCP 80 到达。浏览器在服务器本机访问正常,并不能证明 CA 从互联网侧也能连通;反向代理、NAT、安全组或 IPv6 都可能让外部请求停在更前面。
在一台不位于目标服务器内网的机器上执行下面的检查。把 example.com 换成实际域名:
DOMAIN=example.com
dig +short A "$DOMAIN"
dig +short AAAA "$DOMAIN"
curl -I --connect-timeout 5 "http://$DOMAIN/.well-known/acme-challenge/probe"
预期结果(公网链路可达时,实际地址和响应头会不同):
<IP>
<IPV6>
HTTP/1.1 404 Not Found
...
这里出现 404 反而说明 DNS、TCP 80 和 HTTP 服务已经基本可达,只是测试路径不存在;如果 curl 在建立连接阶段超时,应继续查网络入口。未配置 AAAA 时,第二条 dig 可以没有输出。
按请求链路逐层排查
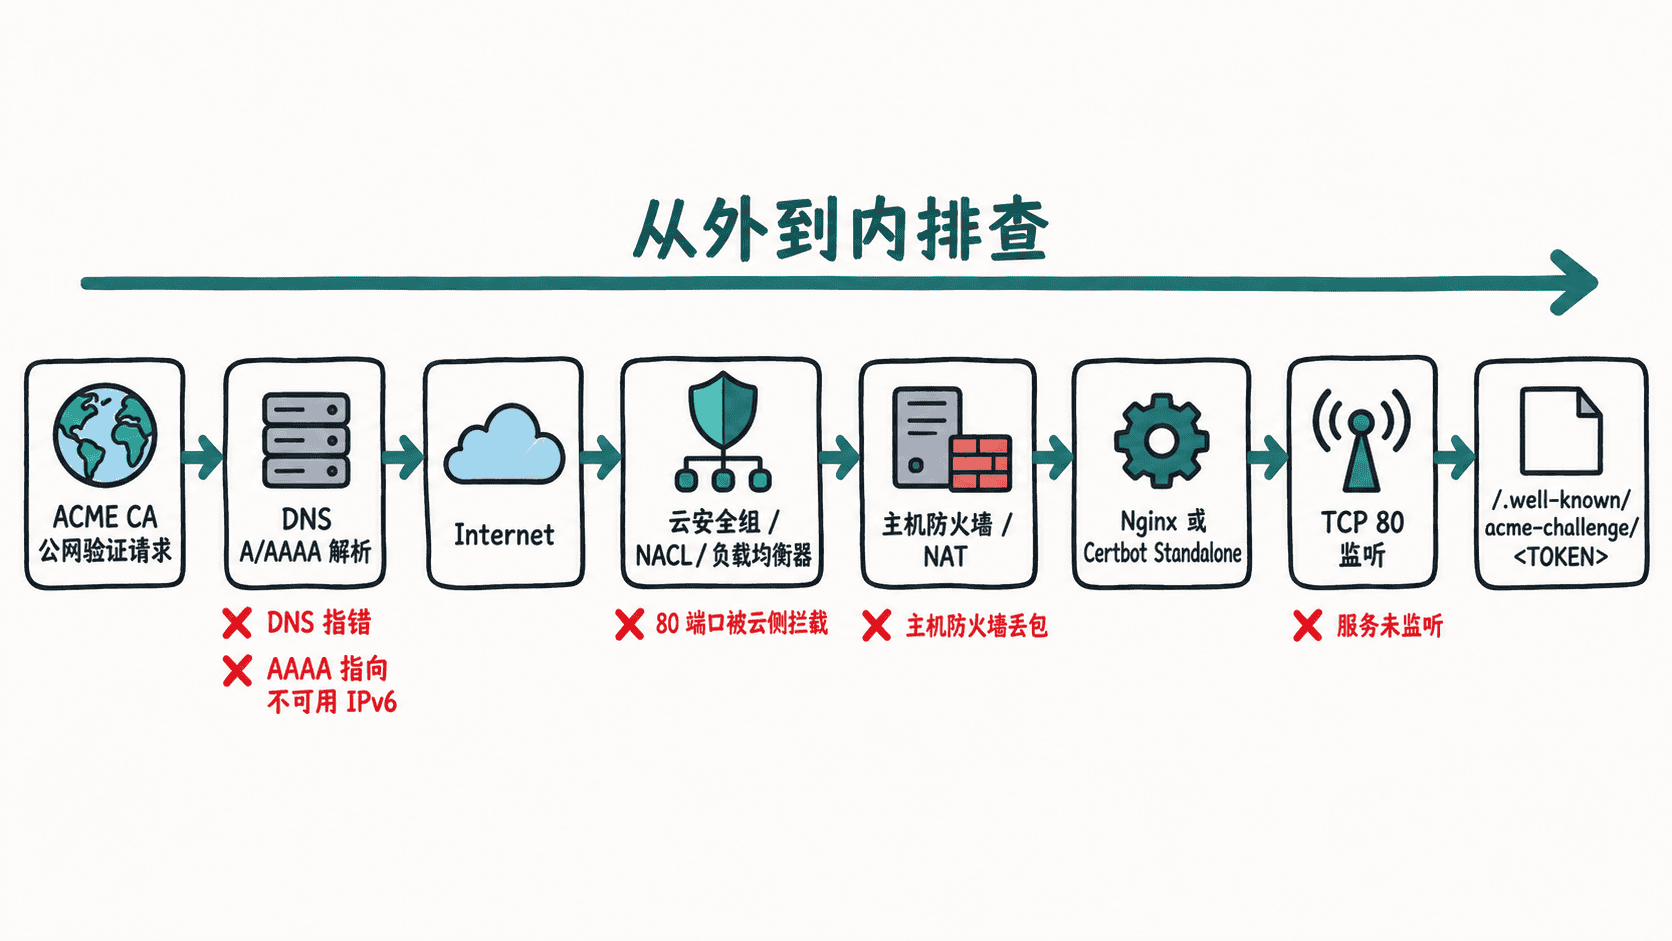
排查时不要从 Nginx 配置直接开始,而要沿请求真实经过的路径向内收缩:
- 先核对 A 与 AAAA。A 应指向实际公网 IPv4;如果存在 AAAA,就确认对应 IPv6 也确实能到达同一套验证服务。无意提供 IPv6 时,应删除错误或废弃的 AAAA,而不是只保证 IPv4 正常。
- 再检查云侧入口。安全组、网络 ACL、云防火墙和负载均衡监听器都必须允许公网进入 TCP 80;如果前面有负载均衡器,还要确认它能把请求转到正确后端。
- 然后检查公网 IP、NAT 和路由。DNS 指向的地址必须最终落到当前执行 Certbot 或承载挑战文件的服务器,而不是旧主机、备用节点或另一套环境。
- 到主机后确认 80 端口确实有进程监听,并检查
ufw、firewalld或nftables规则是否丢弃入站连接。 - 如果域名前有 CDN 或反向代理,请把它也视为验证链路的一部分。CA 首先访问的是代理入口,代理必须能正确转发挑战路径,而不能把请求送到没有挑战文件的节点。
用错误类型缩小范围
| 现象 | 通常说明 | 优先检查 |
|---|---|---|
| connect timeout | 请求未成功建立 TCP 连接 | DNS、AAAA、路由、安全组、防火墙 |
| connection refused | 已到目标主机,但 80 端口没有接受连接 | Web 服务监听、端口绑定、进程状态 |
| HTTP 404 | 已经到达某个 HTTP 服务 | Server Block、location、webroot 路径 |
| 返回了错误的页面或正文 | 请求到达了错误站点或错误后端 | 虚拟主机、负载均衡、CDN、IPv6 节点 |
尤其要注意 AAAA。只要域名发布了 IPv6 地址,就不能假设验证一定走 IPv4;IPv6 指向旧服务器、没有放行 80 端口或没有部署挑战响应时,都可能导致看似“IPv4 正常但 Certbot 超时”的故障。
修复后如何验收
修复后仍从公网侧重复前面的 curl。只要能够迅速得到 HTTP 状态码,就说明“连接超时”这一层已经排除;随后再处理可能出现的 404 或错误正文。最后重新执行原来的 Certbot 申请或续期流程,并以 ACME 验证通过为最终标准。
不要用“服务器能访问自己”作为验收条件。域名验证的关键证据是:公网 DNS 指向正确入口,TCP 80 能从互联网到达,而且实际接收请求的节点与 Certbot 准备挑战响应的节点一致。