
密码学与证书 / 系统课时
Certbot 证书默认保存在哪里
Certbot 证书默认保存在哪里
Certbot 默认把受管理证书放在 /etc/letsencrypt 下,但“当前证书”“历史版本”和“续期配置”并不在同一个目录。理解 live、archive 与 renewal 的关系后,才能正确配置 Nginx、排查续期问题,并避免手工复制文件导致证书长期停在旧版本。
学习目标
- 找到 Certbot 当前证书、历史版本和续期配置的默认目录
- 理解
live目录中的文件为什么通常是指向archive的符号链接 - 使用 Certbot 命令确认真实证书名和当前生效路径
三类目录分别负责什么
默认配置目录是 /etc/letsencrypt。其中最需要关注的是三类位置:
/etc/letsencrypt/live/<CERT_NAME>/:给 Web 服务器使用的稳定入口,包含cert.pem、chain.pem、fullchain.pem和privkey.pem。/etc/letsencrypt/archive/<CERT_NAME>/:保存各次签发产生的历史版本,文件名通常带递增版本号。/etc/letsencrypt/renewal/<CERT_NAME>.conf:保存该证书续期所需的认证器、路径及相关选项。
<CERT_NAME> 是 Certbot 的证书名称,不一定永远等于域名本身。发生名称冲突时可能出现类似 example.com-001 的名称,因此不要仅凭域名猜目录。
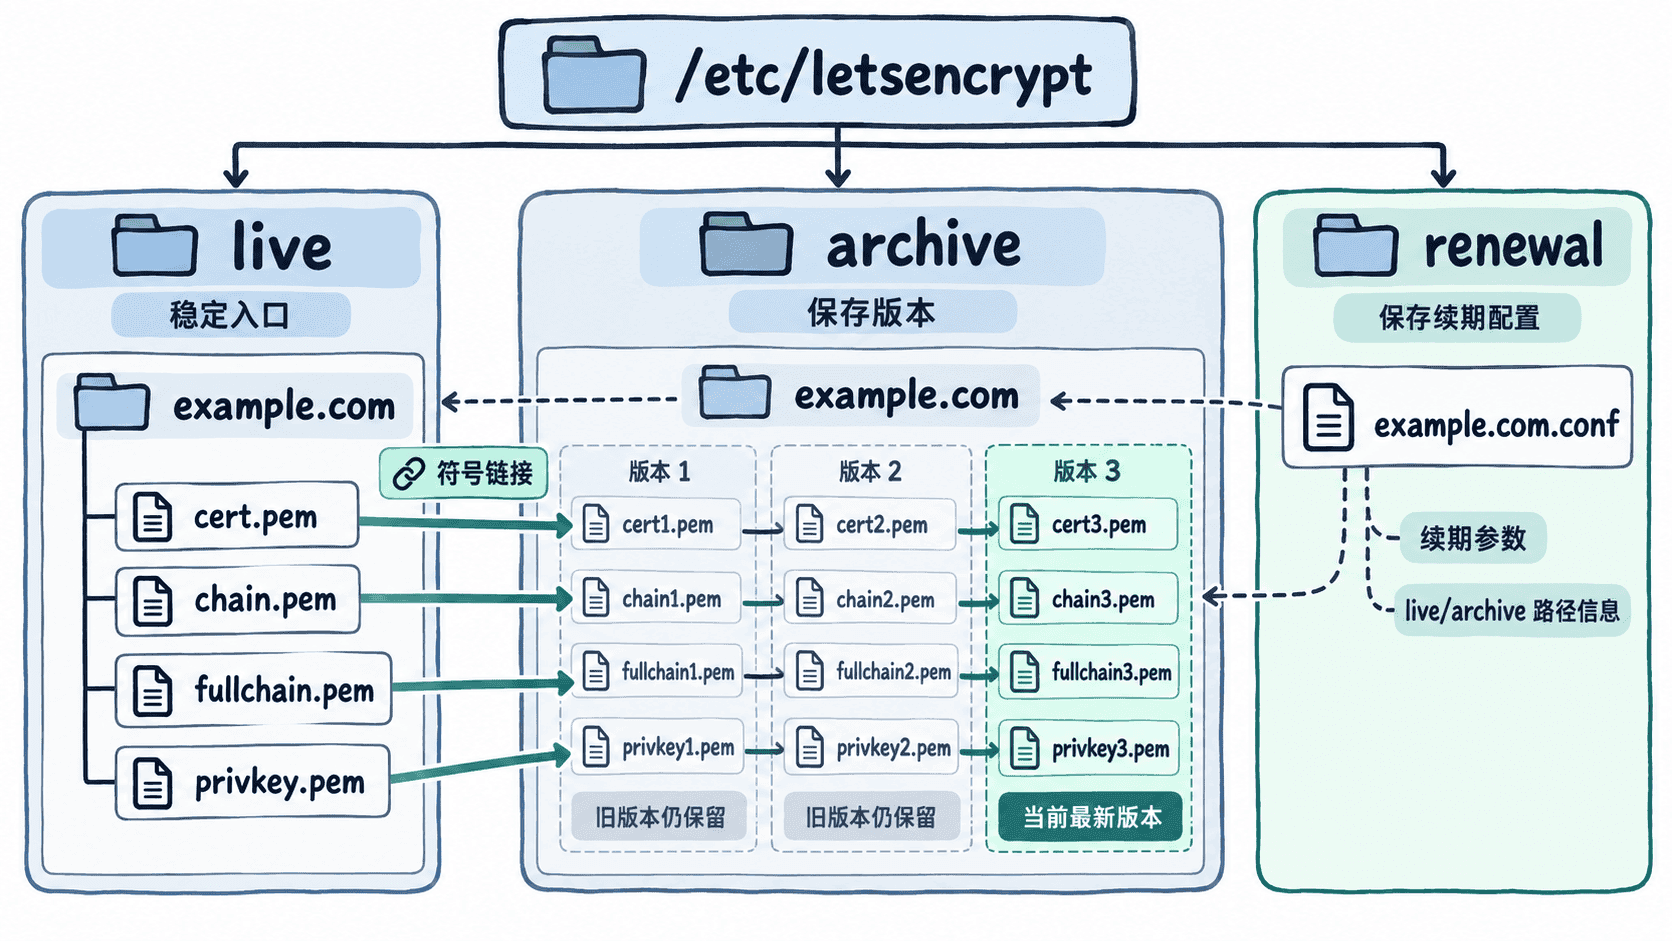
用命令确认实际证书名和链接目标
先让 Certbot 列出它管理的证书,再检查 live 中四个文件实际指向哪里。下面示例假设 Certificate Name 为 example.com;你的名称和时间信息可能不同。
sudo certbot certificates

CERT_NAME=example.com
for f in cert.pem chain.pem fullchain.pem privkey.pem; do
  printf '%s -> %s\n' "$f" "$(sudo readlink "/etc/letsencrypt/live/$CERT_NAME/$f")"
done
预期输出
Found the following certs:
  Certificate Name: example.com
    Domains: example.com www.example.com
    Expiry Date: <TIME>
    Certificate Path: /etc/letsencrypt/live/example.com/fullchain.pem
    Private Key Path: /etc/letsencrypt/live/example.com/privkey.pem

cert.pem -> ../../archive/example.com/cert<ID>.pem
chain.pem -> ../../archive/example.com/chain<ID>.pem
fullchain.pem -> ../../archive/example.com/fullchain<ID>.pem
privkey.pem -> ../../archive/example.com/privkey<ID>.pem
<TIME> 和 <ID> 会随实际证书状态变化。若 Certificate Name 不是 example.com,应把脚本中的 CERT_NAME 改成命令输出的真实名称。
Nginx 应该引用 live 中的稳定路径
Nginx 通常应直接引用 live/<CERT_NAME>/fullchain.pem 和 live/<CERT_NAME>/privkey.pem,而不是固定指向 archive 里的某个版本号。续期时 Certbot 会更新 live 中的链接,使稳定路径指向新版本;Web 服务只需要在合适的时机重新加载证书。
cert.pem 只包含站点证书,chain.pem 包含中间证书链,fullchain.pem 则包含站点证书和中间链。对 Nginx 的常见 TLS 配置而言,证书文件通常使用 fullchain.pem,私钥使用 privkey.pem。
不要手工搬动 Certbot 管理的文件
直接复制 archive 中的某个版本到其他固定路径,会切断 Certbot 续期后自动更新的链路;手工删除 archive 文件或修改 renewal 配置,也可能让下一次续期失败。排查时可以读取这些目录,但日常管理应优先通过 Certbot 本身完成。
如果目标只是确认“当前 Nginx 应该读哪两个文件”,以 certbot certificates 显示的 Certificate Path 和 Private Key Path 为准;这比根据域名和目录名自行推断更可靠。