
密码学与证书 / 系统课时
执行一次 dry-run 续期测试
执行一次 dry-run 续期测试
自动续期不能等到证书临近过期才第一次验证。本节使用 Certbot 的 dry-run 在测试 CA 上完整模拟一次续期,检查保存的续期配置、域名验证方式以及 Hook 执行链路,同时避免替换线上正在使用的正式证书。
学习目标
- 使用
certbot renew --dry-run验证未来续期所需的配置与域名验证链路。 - 正确测试 pre、post 与 deploy Hook,理解 dry-run 对 deploy Hook 的特殊处理。
- 根据模拟续期结果定位验证失败、配置失效或 Hook 异常。
dry-run 实际会检查什么
certbot renew 会复用证书此前保存的认证插件和续期参数;加入 --dry-run 后,Certbot 会针对测试环境模拟续期,不把测试证书写入正式证书目录。pre-hook 与 post-hook 在 dry-run 中会正常执行,而 deploy-hook 默认不会执行,只有显式加入 --run-deploy-hooks 才会运行。当前文档还说明,dry-run 中的 deploy-hook 使用的是现有活动证书,而不是刚取得的临时测试证书。([Certbot文档][2])
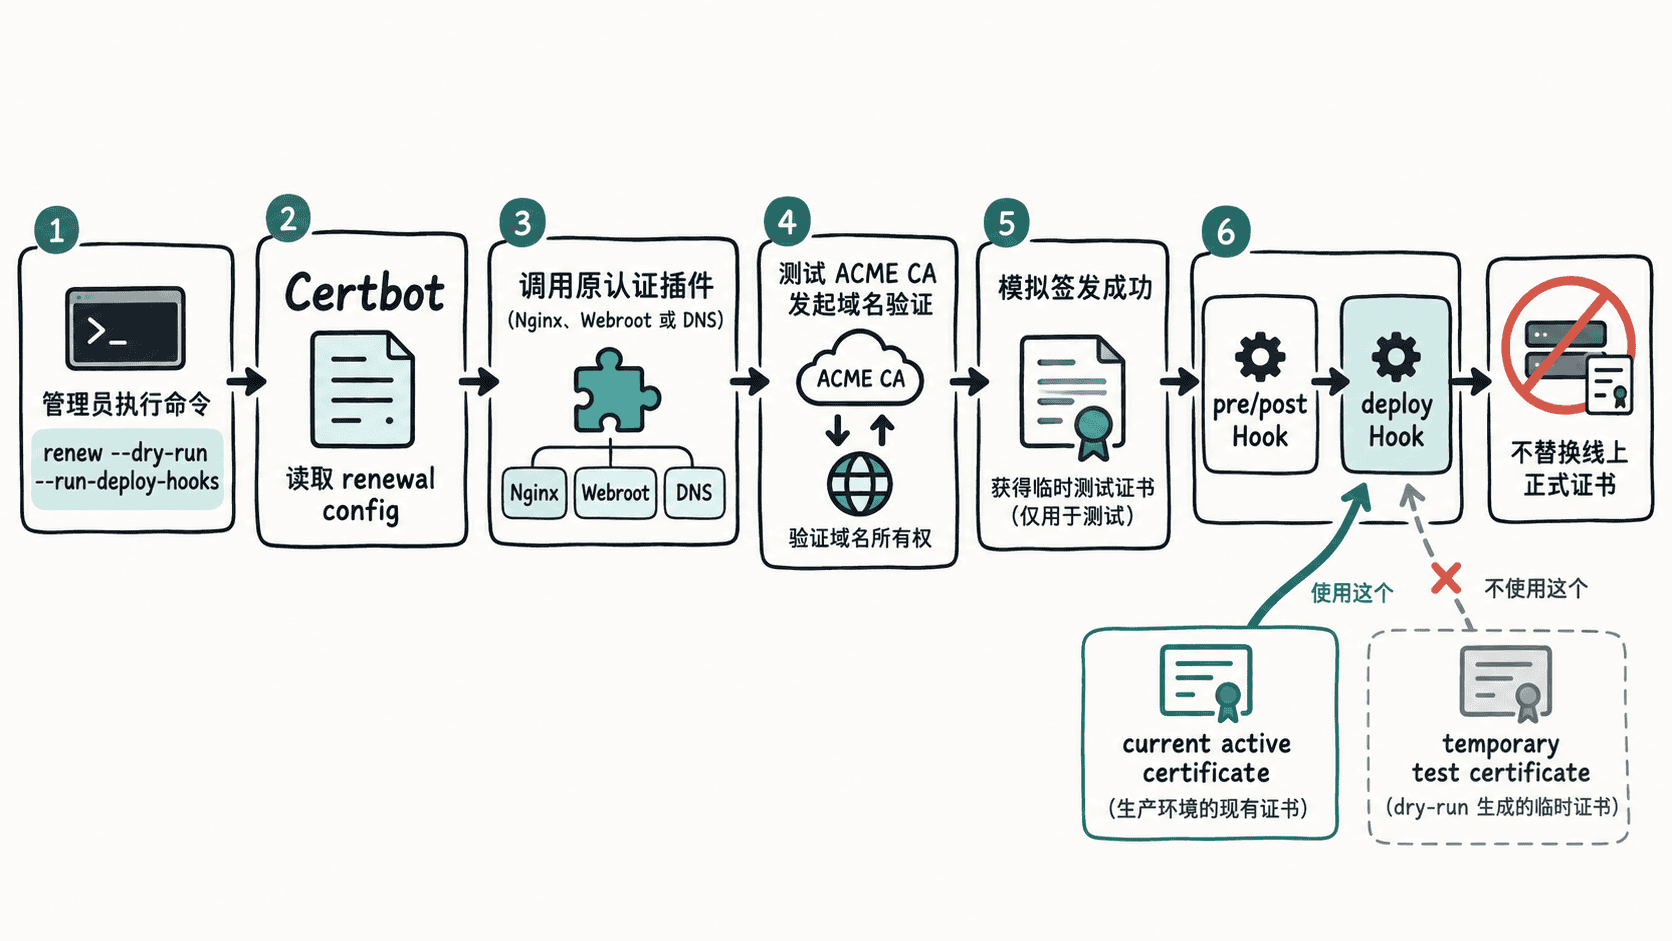
对单张证书执行模拟续期
综合练习中优先只测试当前站点,避免一条命令把主机上其他证书也一起带入排查。下面假设 Certbot 中的证书名为 example.com;实际环境应替换为对应的 Certificate Name。
sudo certbot renew --cert-name example.com --dry-run --run-deploy-hooks -v预期输出
Simulating renewal of an existing certificate for example.com
Running deploy-hook command: <PATH>
Congratulations, all simulated renewals succeeded:
  /etc/letsencrypt/live/example.com/fullchain.pem (success)
不同 Certbot 版本、认证插件和 Hook 会产生不同日志,<PATH> 也会按实际脚本位置变化。判断成功时关注三个事实:确实进入 simulated renewal、域名验证没有失败、最终出现 simulated renewals succeeded;如果已配置 deploy Hook,还应看到对应 Hook 被执行。
不要把 dry-run 当成真实续期
dry-run 验证的是“未来按当前配置续期是否能走通”,不是把线上证书提前换新。即使测试成功,/etc/letsencrypt/live/... 中的正式证书也不会因为这次 dry-run 被测试证书替换,因此测试结束后不应期待浏览器证书有效期发生变化。
--run-deploy-hooks 也需要正确理解:它可以验证 reload、复制证书、通知等 deploy Hook 是否能够被调用,但 Hook 在 dry-run 中拿到的是当前活动证书。若 Hook 的目标是验证“新证书内容被复制后是否正确”,还需要在真实续期发生后再次检查目标文件或服务状态。
失败时按链路逐段定位
若日志停在域名验证阶段,先检查当前认证插件依赖的外部条件:HTTP-01 要求验证请求能够到达正确站点,DNS-01 要求 API 凭据与 TXT 记录更新流程仍然有效。不要先改证书文件,因为 dry-run 失败通常发生在签发之前。
若验证成功但 Hook 报错,应直接运行对应脚本或检查其依赖命令、权限和路径。Certbot 文档说明,Hook 自身返回非零状态并不一定直接让整个续期命令以非零状态退出,因此不能只看最后的 shell 退出码,还要查看 Hook 的错误输出。([Certbot文档][2])
当 dry-run 能稳定通过、域名验证使用了预期插件、需要的 Hook 也被确认执行后,这套自动续期链路才具备上线前的基本验收条件。