
密码学与证书 / 系统课时
安装 Certbot 前需要检查什么
安装 Certbot 前需要检查什么
Certbot 本身通常不难安装,真正容易导致申请失败的是安装前没有确认域名、网络入口和 Nginx 状态。先完成一轮环境预检,可以在真正请求证书前发现 DNS 指错服务器、80 端口不可达、IPv6 配置错误或 Nginx 配置无法加载等问题。
学习目标
- 检查域名的 A、AAAA 记录是否指向准备部署证书的服务器
- 区分“端口被 Nginx 正常监听”和“端口被错误进程占用”,并确认 80、443 的访问条件
- 在安装 Certbot 前验证 Nginx 配置与 HTTP 访问链路
先确认域名确实指向这台服务器
使用 HTTP-01 验证时,Let's Encrypt 会根据公开 DNS 解析访问待验证域名,并通过 TCP 80 请求挑战文件。因此,仅在本机修改 /etc/hosts 没有意义;公开 DNS 必须指向实际处理验证请求的服务器。HTTP-01 本身固定使用 80 端口,不能改成任意端口。([Let's Encrypt][3])
如果域名同时存在 A 和 AAAA 记录,还要检查 IPv6。Let's Encrypt 在域名同时有 IPv4 和 IPv6 时会优先尝试 IPv6;错误的 AAAA 记录可能让验证请求到达另一台服务器或得到错误响应。([Let's Encrypt][4])
检查网络入口和 Nginx
下面的主示例适用于常见 Linux + Nginx 场景。把 example.com 换成真实域名后执行;其中 dig 通常来自 dnsutils 或 bind-utils 软件包。
DOMAIN="example.com"

echo "== DNS A =="
dig +short "$DOMAIN" A

echo "== DNS AAAA =="
dig +short "$DOMAIN" AAAA

echo "== 本机 80/443 监听 =="
sudo ss -ltnp '( sport = :80 or sport = :443 )'

echo "== Nginx 配置检查 =="
sudo nginx -t

echo "== Nginx 服务状态 =="
systemctl is-active nginx

echo "== 通过域名访问 HTTP =="
curl -I --max-time 5 "http://$DOMAIN"
预期输出
== DNS A ==
<IP>
== DNS AAAA ==
<IPv6-ADDRESS-OR-EMPTY>
== 本机 80/443 监听 ==
<LISTEN-RESULT>
== Nginx 配置检查 ==
nginx: configuration file <PATH> syntax is ok
nginx: configuration file <PATH> test is successful
== Nginx 服务状态 ==
active
== 通过域名访问 HTTP ==
HTTP/<VERSION> <STATUS>
...<IP>、<PATH>、<VERSION>、<STATUS> 和监听结果会随环境变化。HTTP 状态不要求必须是 200;已有站点返回 200、301 或 308 都很常见,关键是请求能到达预期 Web 服务,而不是超时或被错误主机响应。
从外部看清验证链路
服务器本机能 curl 成功,并不能百分之百证明公网访问一定正常。例如云安全组、路由器端口转发或上游防火墙可能仍然阻断外部请求。最好再从服务器之外的网络访问 http://你的域名,确认 TCP 80 可以到达。
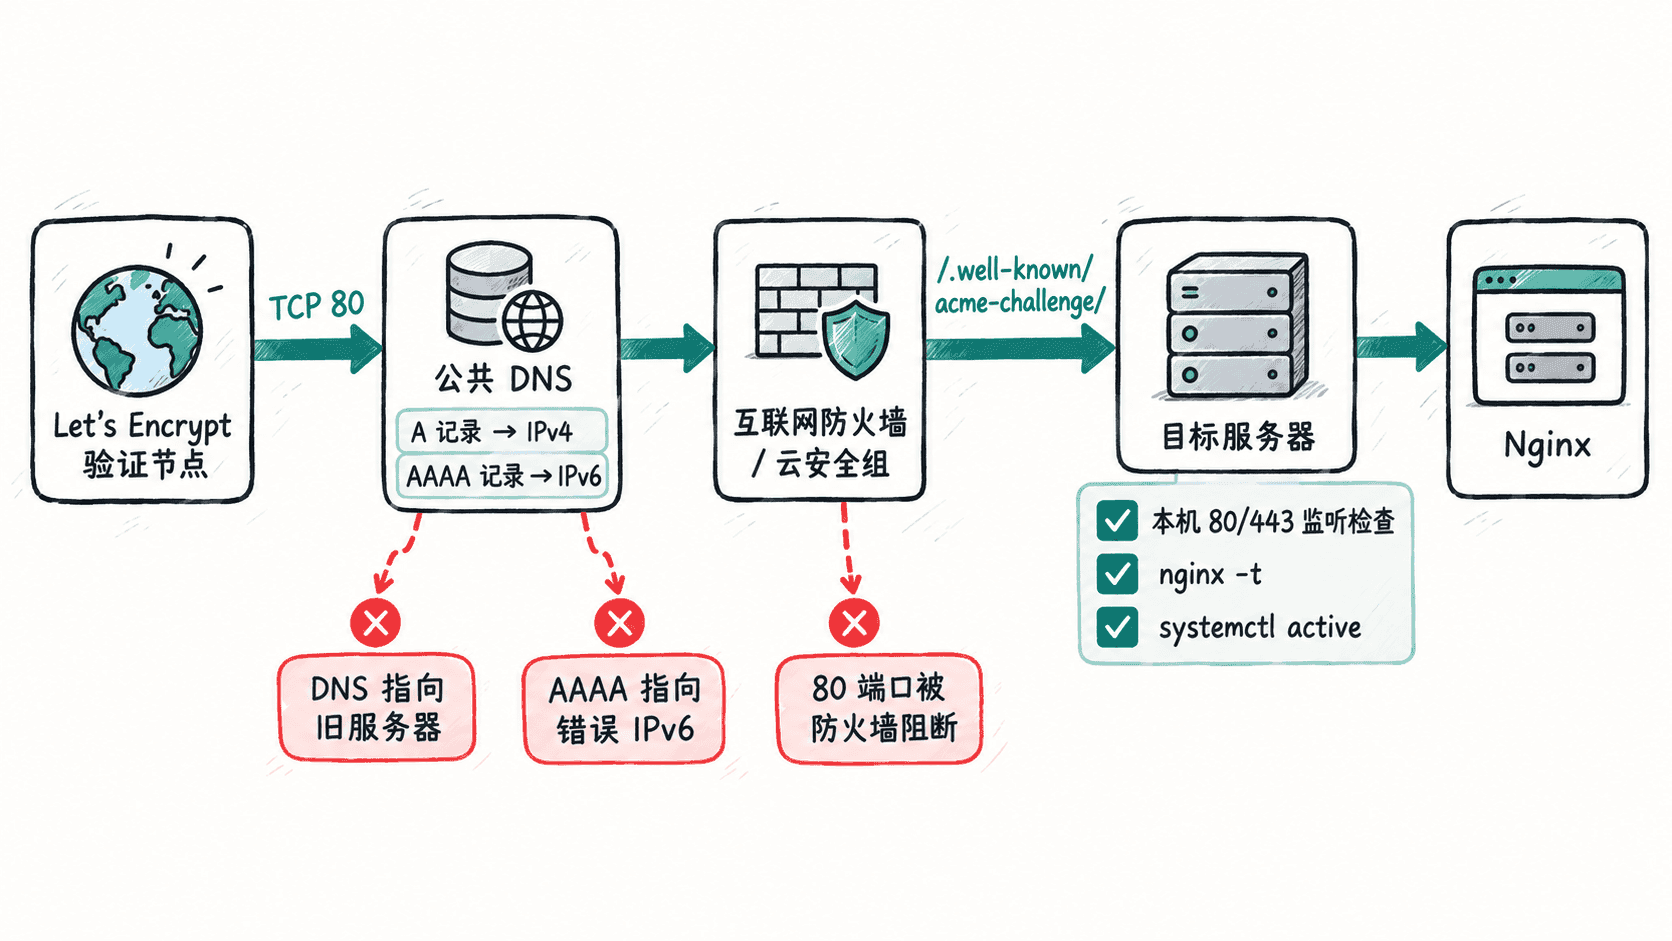
对于普通网站,80 端口应允许 HTTP-01 验证请求到达;443 端口则应为后续 HTTPS 服务开放。Let's Encrypt 明确说明 HTTP-01 只能在 80 端口完成,并建议一般 Web 服务器保持 80 可访问后再重定向到 HTTPS。([Let's Encrypt][3])
安装前的通过标准
准备安装 Certbot 时,可以把结果收敛为四个判断:公开 DNS 指向正确服务器;如果存在 AAAA,IPv6 也指向正确目标;公网 TCP 80 能到达用于验证的 Web 服务,443 为 HTTPS 部署做好入口;nginx -t 成功且 Nginx 处于运行状态。
如果其中任何一项不成立,先修复网络或 Nginx,再安装并申请证书。这样能把“Certbot 安装问题”和“域名、端口、Web 服务问题”分开,后续出现 ACME 验证失败时也更容易定位。