
密码学与证书 / 系统课时
certbot renew 到底会做什么
certbot renew 到底会做什么
certbot renew 不是重新猜测域名和验证方式,而是检查 Certbot 已管理的证书,读取各自保存的续期配置,并只对满足续期条件的证书执行验证和重新签发。理解这条链路后,才能判断自动续期为什么成功或失败。
学习目标
- 理解
certbot renew如何找到并处理已有证书 - 说明续期配置、验证插件和新证书文件之间的关系
- 使用 dry run 在不替换正式证书的情况下验证续期链路
renew 从已有配置开始
Certbot 首次成功取得证书后,会为该证书保存续期所需的信息。典型环境中,这些配置位于 /etc/letsencrypt/renewal/,其中会记录证书名称、当前证书路径,以及后续续期需要复用的验证器等信息。
因此执行 certbot renew 时,通常不需要再次写一遍 -d 域名列表,也不需要重新选择 Nginx、Webroot 或 DNS 插件。它处理的是已经存在的证书 lineage,而不是创建一套完全独立的新申请。
如果服务器迁移后 Webroot 路径发生变化、Nginx 配置被删除,或者原先使用的 DNS 插件已经不可用,保存下来的续期配置就可能无法继续完成验证。这也是自动任务正常启动却最终续期失败的常见原因。
一次 renew 的处理链路
对每个受 Certbot 管理的证书,renew 会先读取续期配置并判断当前是否需要续期。只有需要处理的证书才继续执行对应的域名控制权验证;验证成功后,Certbot 向 ACME CA 请求新证书,保存新的证书版本,并让 live 目录继续指向当前版本。配置了部署钩子时,还可以在成功续期后触发服务 reload 等操作。
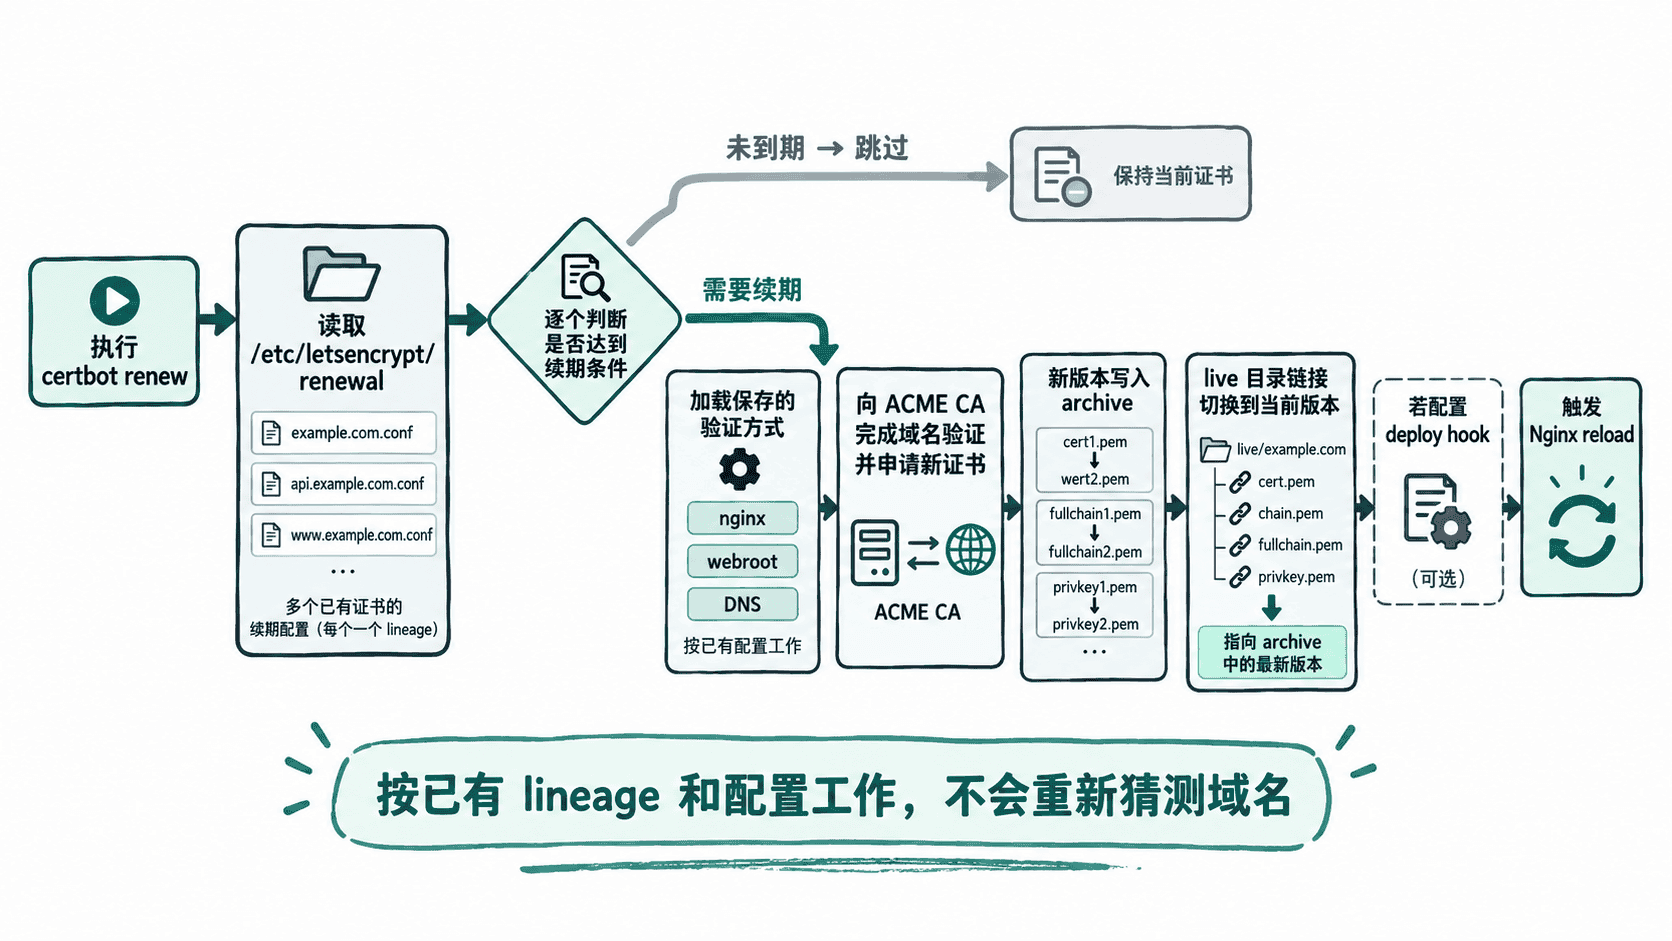
这也解释了为什么 Nginx 应长期引用 live 目录:证书版本可以变化,而 Web 服务配置不需要跟着每次续期修改具体版本号。
renew 不等于每次都重新签发
直接执行 certbot renew 时,Certbot 会自行判断哪些证书当前应该续期。尚未达到续期条件的证书通常会被跳过,因此定时任务可以频繁运行,而不意味着每次都会向 CA 申请一张新证书。
这一行为非常重要。自动化任务的职责是定期执行检查,是否真正发起续期则交给 Certbot 判断。正常情况下没有必要通过脚本自行计算证书剩余天数,再决定是否调用 renew。
用 dry run 验证整条续期链路
部署自动续期后,最有价值的检查不是只确认定时器存在,而是实际模拟一次续期。--dry-run 会使用测试流程验证当前续期配置能否完成认证和签发步骤,适合在修改 Nginx、DNS、Webroot 或防火墙后重新测试。
sudo certbot renew --dry-run预期结果
成功判定:命令最终退出码为 0,模拟续期流程完成且没有报告 renewal failure;测试不会把模拟签发的证书替换为正式生产证书。实际日志内容会随 Certbot 版本、证书数量和验证插件不同而变化,因此不应依赖某一条固定日志文本作为唯一成功条件。若测试失败,应从失败证书对应的续期配置入手,继续检查域名解析、验证路径、插件凭据和网络可达性。
证书更新后还差服务加载
成功签发新证书只解决了磁盘上的证书版本更新问题。已经运行的 Nginx 进程是否立即使用新证书,还取决于服务是否重新加载。生产环境通常会使用 Certbot 的部署钩子,在证书真正续期成功后执行安全的 Nginx reload。
因此完整的自动续期链路应理解为:定期运行 renew,Certbot 判断是否需要处理,按照保存的验证方式重新完成 ACME 验证,更新受管理的证书文件,最后让使用这些文件的服务加载新版本。只检查定时任务是否启动,而不验证这条完整链路,并不能证明自动续期真正可用。