
计算机网络 / 系统课时
排查缓存与跨域问题
排查缓存与跨域问题
缓存与 CORS 都会表现成“前端拿到的结果不对”,但两者发生在不同层。排查时先把浏览器缓存、代理缓存、预检请求和带凭证请求分开验证,最终要能用响应头与可复现请求定位到具体一层,而不是反复刷新页面猜原因。
学习目标
- 用响应头判断旧资源来自浏览器缓存、共享缓存还是源站。
- 用
curl复现 CORS 预检并检查允许来源、方法、请求头与凭证设置。 - 收集一组能交给前端、网关和后端共同复现的排障证据。
先判断是缓存还是跨域
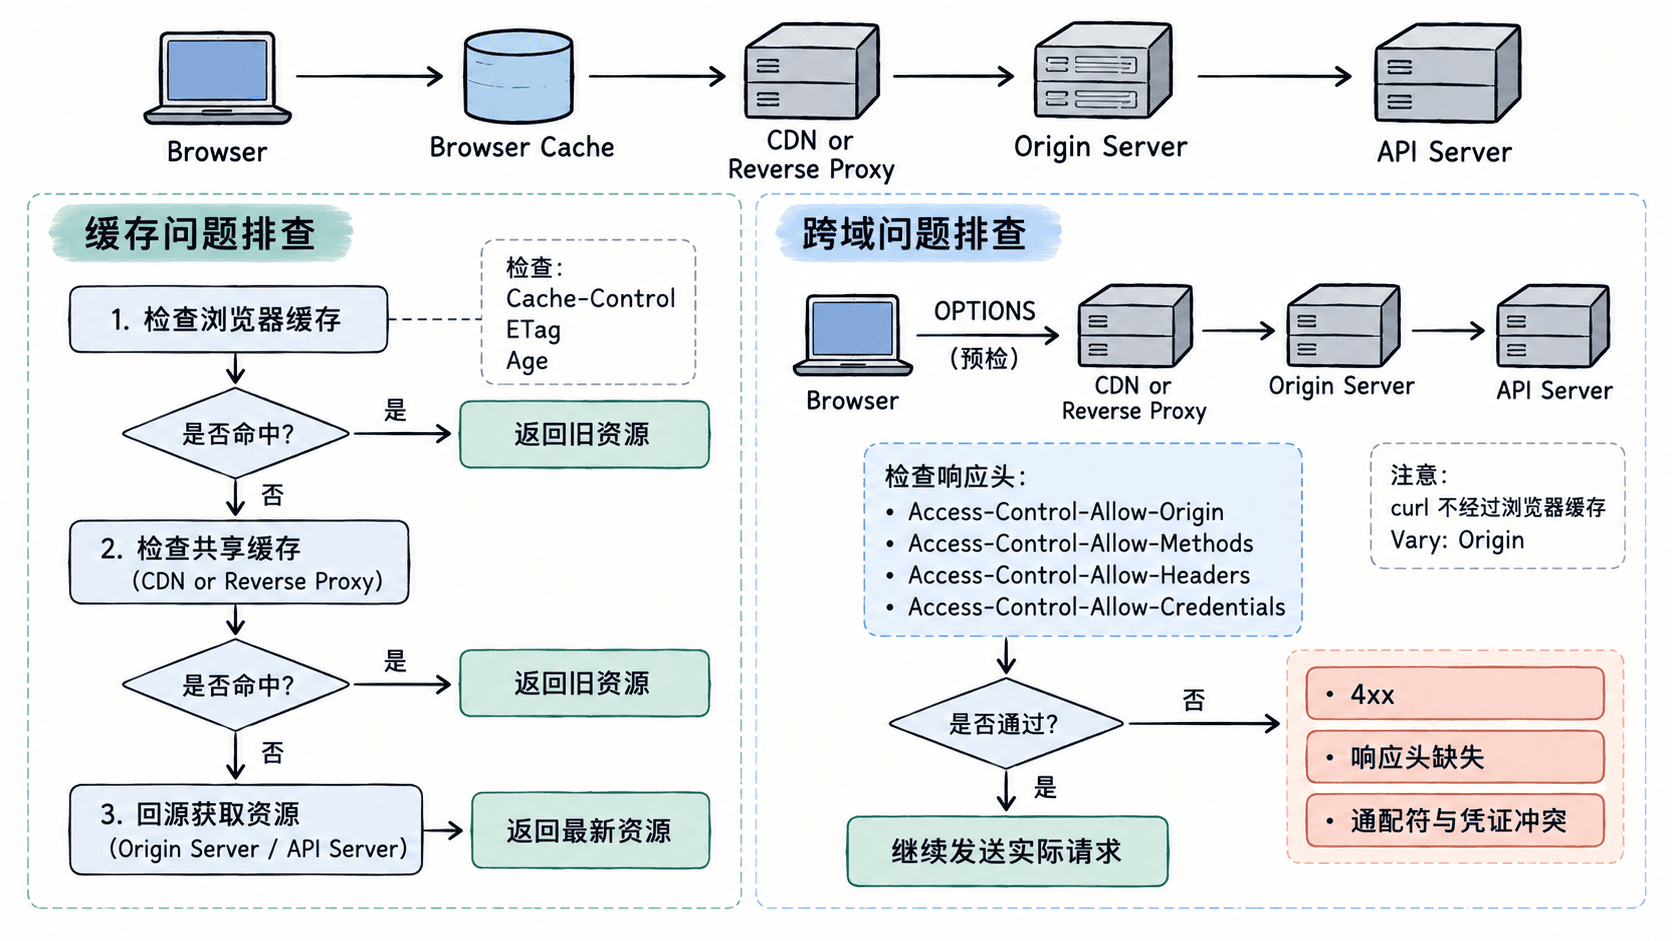
先看浏览器现象,再决定从哪条路径查。资源内容过旧、强制刷新后恢复,优先查缓存;控制台出现 CORS、preflight 或 blocked by policy,优先查跨域。若两者同时出现,先用命令行绕开浏览器缓存验证服务端,再回浏览器检查 CORS。
| 现象 | 优先检查 | 快速判据 |
|---|---|---|
| JS/CSS 已发布但页面仍是旧版本 | 浏览器缓存、CDN 缓存 | 比较 ETag、Last-Modified、Age、Cache-Control |
OPTIONS 返回 404、405 或 5xx |
预检路由 | 网关或应用未正确处理 OPTIONS |
| 实际请求成功,但浏览器仍报 CORS | 响应头 | 缺少或错误的 Access-Control-Allow-Origin |
| 登录态接口跨域后变成未登录 | 凭证与 Cookie | 检查 credentials、SameSite、Secure 和允许凭证响应头 |
定位旧资源未更新
先从命令行直接取响应头。curl 不使用浏览器 HTTP 缓存,因此它适合判断 CDN、反向代理或源站实际返回的缓存策略。运行下面命令后输入故障资源的完整 URL,并连续执行两次,观察 Age 是否增长、ETag 是否与本次发布一致。
# 输入实际故障资源,避免浏览器缓存干扰判断
read -r -p 'Resource URL: ' TARGET_URL
curl -sS -D - -o /dev/null "$TARGET_URL"
预期输出应至少包含状态码和缓存相关响应头;具体值取决于目标资源:
HTTP/<VERSION> 200
cache-control: <CACHE_CONTROL>
etag: <ETAG>
age: <SECONDS>
content-type: <CONTENT_TYPE>
如果文件名始终是 app.js,却配置了 max-age=31536000, immutable,浏览器和共享缓存都可以长期复用旧内容。真实项目更稳妥的做法是让构建产物带内容哈希,例如 app.a1b2c3.js,HTML 使用短缓存或可再验证策略,而不是给固定文件名长期不可变缓存。
定位预检失败
对带自定义请求头、非简单方法或特定内容类型的跨域请求,浏览器可能先发 OPTIONS。下面命令会提示输入真实 API URL 和页面 Origin,再模拟一个带 content-type、authorization 的 POST 预检。
# 用真实页面 Origin 和 API URL 模拟浏览器预检
read -r -p 'API URL: ' API_URL
read -r -p 'Page Origin: ' PAGE_ORIGIN
curl -i -X OPTIONS "$API_URL" \
  -H "Origin: $PAGE_ORIGIN" \
  -H 'Access-Control-Request-Method: POST' \
  -H 'Access-Control-Request-Headers: content-type,authorization'
预期结果是预检成功且返回允许策略;服务可以返回 200 或 204,下面用 204 举例:
HTTP/<VERSION> 204
access-control-allow-origin: <PAGE_ORIGIN>
access-control-allow-methods: POST
access-control-allow-headers: content-type, authorization
vary: Origin
若这里得到 404 或 405,先检查网关是否把 OPTIONS 转发到错误路由;若状态码成功但缺允许头,检查 CORS 中间件执行顺序。动态返回不同来源时,应同时发送 Vary: Origin;若随后实际请求需要凭证,再额外检查 Access-Control-Allow-Credentials: true。
检查跨域凭证
带 Cookie 的跨域请求必须同时满足浏览器端和服务端约束。浏览器请求需要把 Fetch 的 credentials 设为 include;服务端不能使用 Access-Control-Allow-Origin: *,而要返回与请求 Origin 匹配的具体来源,并返回 Access-Control-Allow-Credentials: true。
Cookie 还要单独检查作用域。跨站场景通常需要 SameSite=None; Secure;Domain、Path 不匹配时浏览器也不会发送。预检请求本身不会携带凭证,所以不要用“预检里没有 Cookie”判断 Cookie 丢失,应该检查随后真正的业务请求。
| 检查项 | 正确做法 | 常见错误 |
|---|---|---|
| 前端 Fetch | credentials: 'include' |
省略后期待跨域 Cookie 自动发送 |
| 允许来源 | 返回具体 Origin | 凭证请求仍返回 * |
| 允许凭证 | Access-Control-Allow-Credentials: true |
写成其他值或完全缺失 |
| 跨站 Cookie | SameSite=None; Secure |
只有 SameSite=None,却未启用 Secure |
形成可复现证据
提交故障时至少保存请求 URL、请求方法、Origin、状态码、响应中的缓存头与 CORS 头,以及浏览器 Network 面板里预检和实际请求的对应关系。缓存问题再补充资源文件名与构建版本;凭证问题再补充 Cookie 的 Domain、Path、SameSite、Secure 属性。
同一个问题若用 curl 正常、浏览器失败,故障通常落在浏览器缓存、同源策略或 Cookie 策略;若 curl 复现相同错误,则优先检查 CDN、反向代理和应用。这样可以先确定故障边界,再由对应组件负责人修复,而不是同时修改所有层。