
计算机网络 / 系统课时
控制 Cookie 作用域
控制 Cookie 作用域
Cookie 不是“发给整个网站”的固定数据;服务器可以同时用主机、URL 路径和过期时间限定它何时随请求发送。本篇用 Domain、Path、Max-Age 与 Expires 组合出可检查的作用域,并说明删除 Cookie 时最容易踩到的匹配问题。
学习目标
- 区分 Host-only Cookie 与设置
Domain后的跨子域 Cookie。 - 用
Path、Max-Age和Expires控制请求范围与存活时间。 - 能根据实际域名和路径写出、删除并检查一条 Cookie。
用 Domain 限定可接收 Cookie 的主机
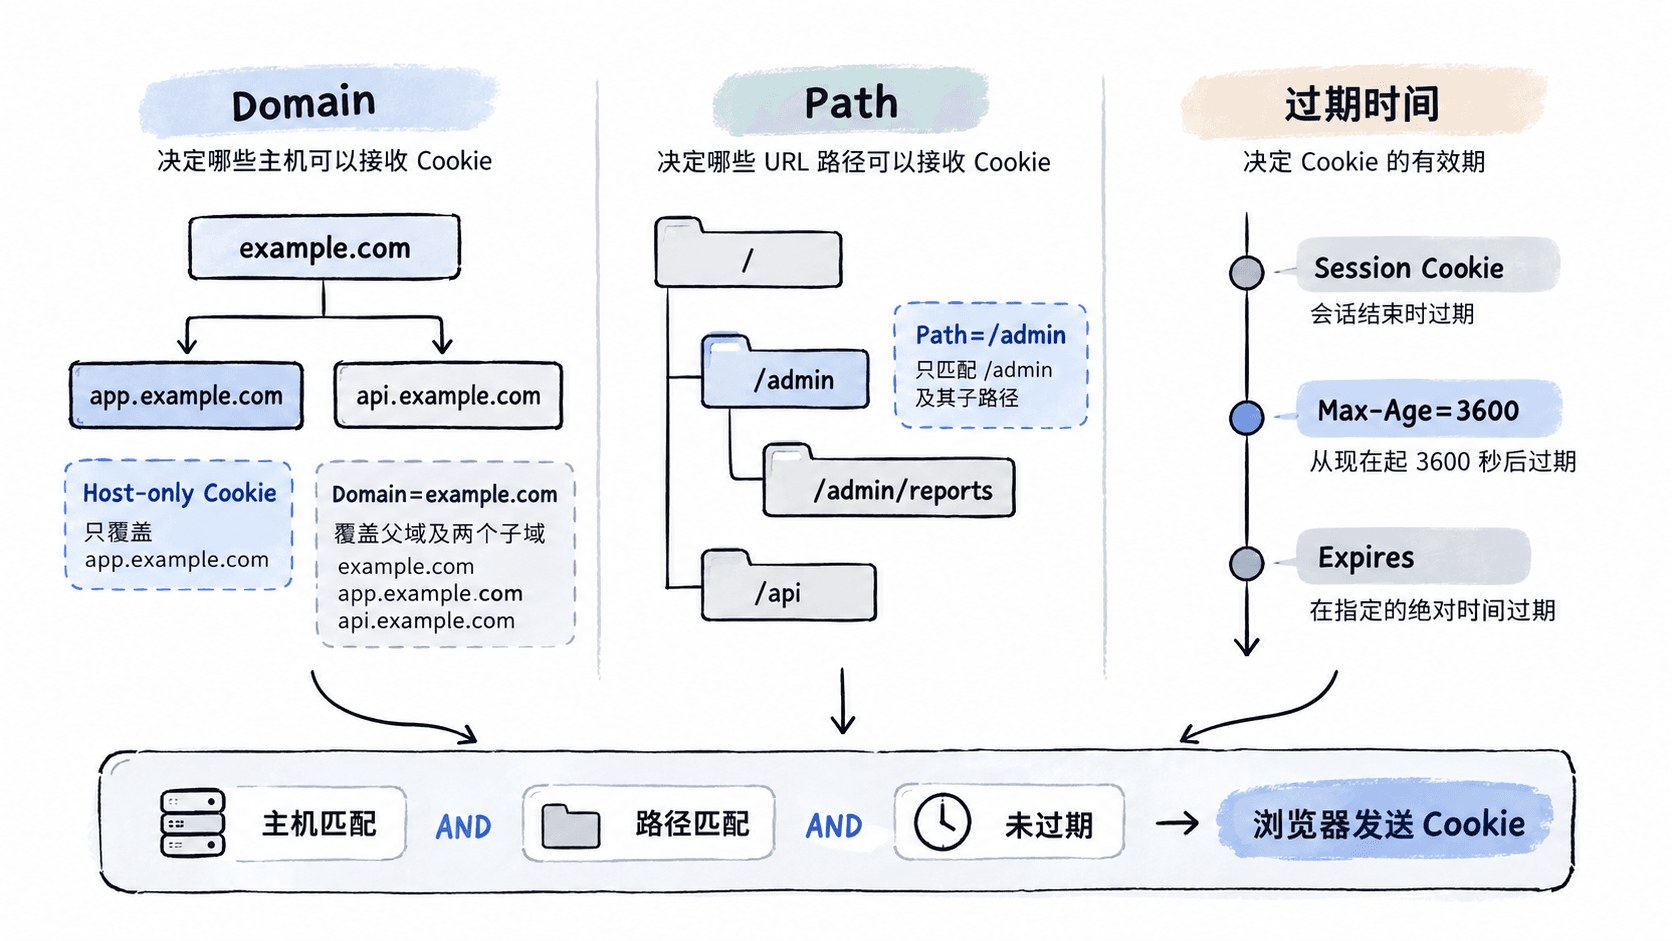
服务器省略 Domain 时,Cookie 是 Host-only Cookie,只会发送给设置它的主机。例如 https://app.example.com 返回下面响应头后,api.example.com 与 example.com 都不会收到 sid。
Set-Cookie: sid=abc123; Path=/; Secure; HttpOnly如果确实需要多个子域共享登录态,可以设置父域 Domain=example.com。此时 example.com、app.example.com、api.example.com 都在匹配范围内,但 example.net 不匹配;浏览器也不会允许站点把 Cookie 写到无关域名。
Set-Cookie: shared_sid=def456; Domain=example.com; Path=/; Secure; HttpOnly| 请求主机 | Host-only sid |
Domain=example.com 的 shared_sid |
|---|---|---|
app.example.com |
发送 | 发送 |
api.example.com |
不发送 | 发送 |
example.com |
不发送 | 发送 |
example.net |
不发送 | 不发送 |
需要视觉化理解时,把 Domain 看成“主机树上的覆盖范围”,而不是字符串前缀匹配。现代浏览器会忽略 Domain 值开头多余的点,因此不应依赖 .example.com 与 example.com 的差异。
用 Path 缩小 URL 路径范围
Path 根据请求 URL 的路径决定是否携带 Cookie。Path=/admin 会匹配 /admin、/admin/ 与 /admin/reports,但不会匹配 /api/orders;若省略 Path,浏览器会按设置 Cookie 的请求路径计算默认路径,工程上更建议显式写出。
Set-Cookie: admin_pref=compact; Path=/admin; Max-Age=604800; Secure; SameSite=Lax例如用户访问 https://app.example.com/admin/users 时会携带 admin_pref,访问 https://app.example.com/api/users 时不会。Path 适合减少无关请求携带的数据量,但它不是安全边界;敏感 Cookie 仍应依赖 HttpOnly、Secure、权限校验和服务端会话控制。
用 Max-Age 和 Expires 控制期限
没有 Max-Age 与 Expires 的 Cookie 通常属于会话 Cookie;需要明确持久化时间时,优先使用 Max-Age,值的单位是秒。下面的偏好 Cookie 保存 30 天,即 2592000 秒。
Set-Cookie: lang=zh-CN; Path=/; Max-Age=2592000; Secure; SameSite=LaxExpires 使用绝对时间,例如 Expires=Wed, 21 Oct 2026 07:28:00 GMT。若同一条 Cookie 同时设置 Max-Age 与 Expires,浏览器按 Max-Age 决定有效期,因此可把 Expires 作为兼容信息,但不要让两者表达矛盾期限。
| 需求 | 推荐写法 |
|---|---|
| 浏览器会话期间有效 | 不写 Max-Age、Expires |
| 1 小时 | Max-Age=3600 |
| 30 天 | Max-Age=2592000 |
| 立即失效 | Max-Age=0 |
删除 Cookie 时必须匹配原作用域
删除 Cookie 的本质是用同名、同 Domain、同 Path 的新 Cookie 覆盖旧记录,并让它立即过期。若原 Cookie 是 Host-only 且 Path=/,可发送下面的响应头;若原来设置了 Domain=example.com 或更窄的 Path,删除时也要带上对应属性。
Set-Cookie: sid=; Path=/; Max-Age=0; Secure; HttpOnly最常见的失败是“服务器已经发了删除头,但浏览器里 Cookie 还在”,原因往往不是 Max-Age=0 无效,而是旧 Cookie 实际保存于另一个 Path 或带有不同 Domain。排查时应逐项核对名称、Domain、Path 和过期时间,而不是只看 Cookie 名称。