
计算机网络 / 系统课时
理解浏览器同源策略
理解浏览器同源策略
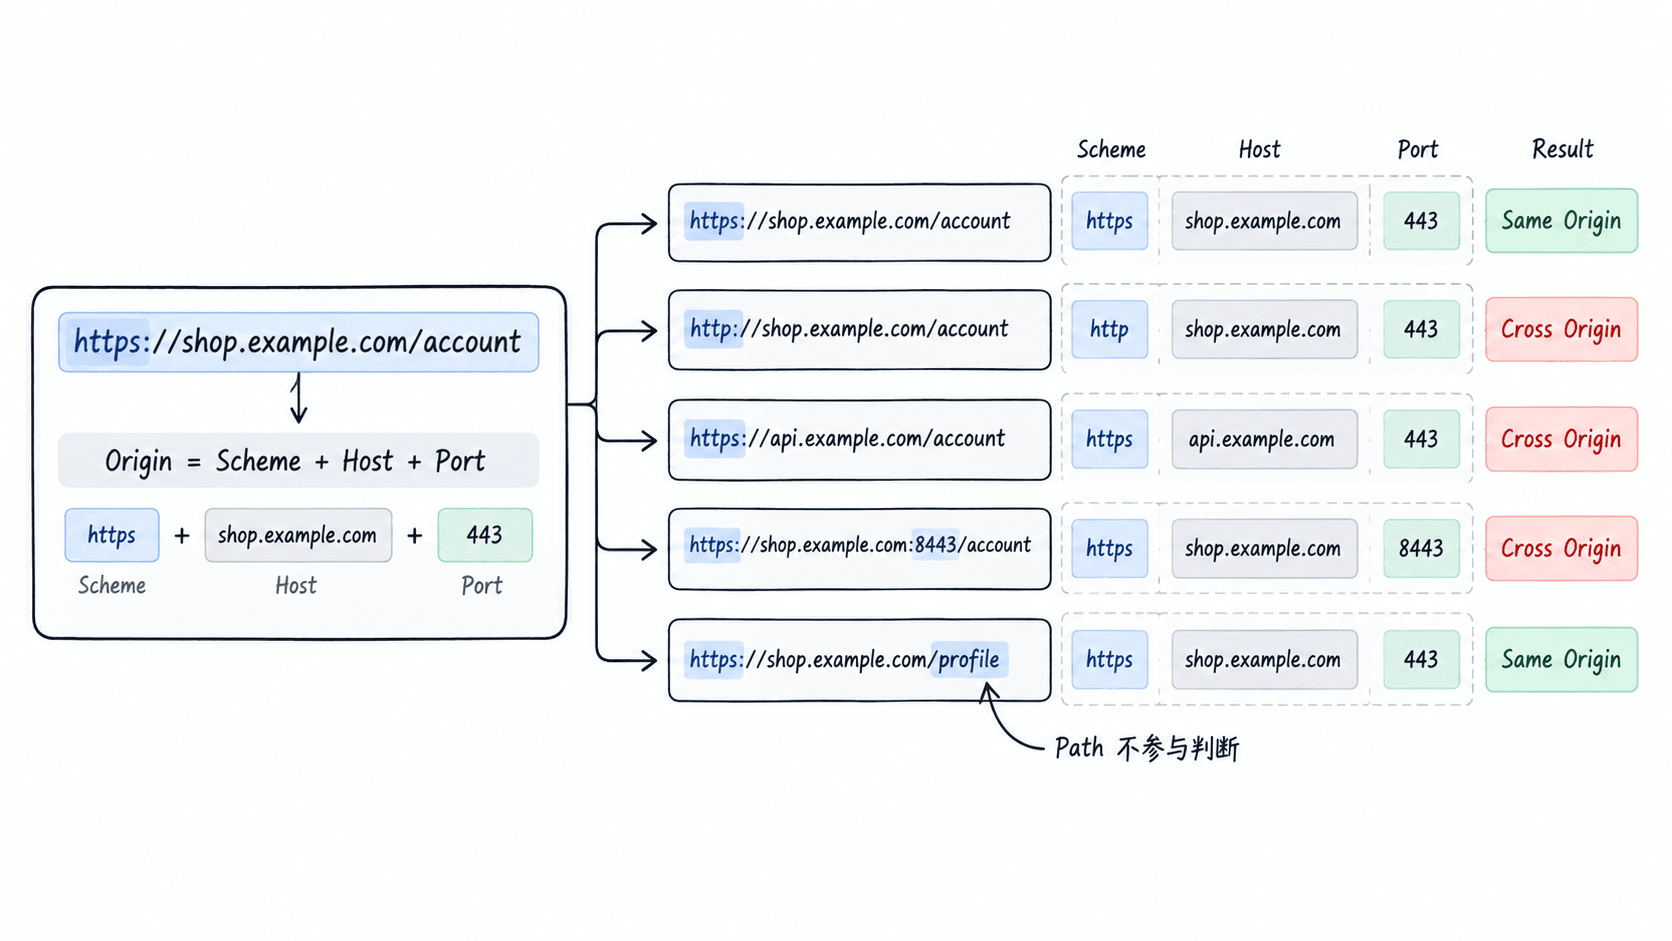
浏览器判断两个地址能否彼此直接读取数据时,不看“是不是同一家公司”或“域名长得像不像”,而是比较协议、主机和端口。掌握这三个字段后,你可以在看到任意两个 URL 时快速判断是否同源,并理解为什么某些请求能发出却不能被页面脚本读取。
学习目标
- 能用协议、主机、端口三元组判断两个 URL 是否同源
- 能区分同源策略对脚本读取、页面嵌入和数据存储的不同限制
- 能识别默认端口、子域名和路径变化这些常见边界
同源判断只看协议、主机和端口
把一个页面的来源记成 (scheme, host, port)。例如 https://shop.example.com:443/products 的来源是 https + shop.example.com + 443。路径 /products、查询参数和片段都不参与同源判断;三项中只要有一项不同,就不是同源。
| 地址 | 与 https://shop.example.com/account 的关系 |
原因 |
|---|---|---|
https://shop.example.com/cart |
同源 | 协议、主机、端口都相同 |
http://shop.example.com/account |
跨源 | 协议不同 |
https://api.example.com/account |
跨源 | 主机不同 |
https://shop.example.com:8443/account |
跨源 | 端口不同 |
https://shop.example.com:443/account |
同源 | HTTPS 默认端口就是 443 |
同源策略限制的是跨源读取能力
同源策略主要防止一个来源中的脚本随意读取另一个来源的敏感数据。假设用户已经登录 https://bank.example,随后打开 https://evil.example。后者即使能让浏览器向银行地址发起某些请求,也不能仅凭脚本直接读取银行页面的 DOM、响应内容或该来源下的 Web Storage。
实际判断时可以分成三类:fetch/XHR 读取跨源响应通常需要目标服务器通过 CORS 明确授权;iframe 可以加载跨源页面,但父页面通常不能直接读取其中 DOM;localStorage、IndexedDB 等存储按来源隔离,https://a.example 不能直接读取 https://b.example 的同类数据。
路径相同不代表同源,子域名也不是例外
判断时先规范出来源,再比较三项,不要从完整 URL 的视觉相似度猜。https://example.com/a 与 https://example.com/b 同源,因为只有路径不同;https://www.example.com 与 https://api.example.com 跨源,因为主机不同;https://example.com 与 https://example.com:443 同源,因为默认端口等价。
另一个常见误区是把 CORS 理解成“关闭同源策略”。更准确的理解是:浏览器仍执行同源策略,但目标服务器可以用响应头声明哪些跨源页面有权读取响应。后续遇到跨域接口时,应先确认两个地址是否跨源,再判断服务器是否提供了正确的 CORS 授权。