
计算机网络 / 系统课时
认识 HTTP/3 与 QUIC
认识 HTTP/3 与 QUIC
HTTP/3 把 HTTP 语义放到 QUIC 之上,目标不是改变请求方法或状态码,而是减少连接建立等待,并避免一条 TCP 连接里的丢包拖住所有并发流。理解连接建立、连接迁移和流级丢包隔离后,就能判断 HTTP/3 适合解决哪类网络性能问题。
学习目标
- 说清 HTTP/3、QUIC、UDP 与 TLS 1.3 的分工。
- 用往返时延估算首次连接的握手成本,并理解 0-RTT 的限制。
- 判断连接迁移与流级丢包隔离何时能改善真实体验。
HTTP/3 把传输层换成 QUIC
HTTP/1.1 和 HTTP/2 通常运行在 TCP 之上;HTTP/3 则运行在 QUIC 之上。QUIC v1 以 UDP 承载数据报,但可靠传输、拥塞控制、流量控制和加密都由 QUIC 自己实现,TLS 1.3 握手也集成在 QUIC 连接建立过程中。生产部署通常同时保留 TCP/443,供 HTTP/1.1、HTTP/2 回退,并开放 UDP/443 给 HTTP/3。
HTTP/2 虽然能在一个连接里并发多个流,但 TCP 只提供一条有序字节流:只要某个 TCP 段丢失,后续已经到达的数据也要等待重传。QUIC 把可靠性做到流级别,某个流缺少数据时,其他流已完整到达的数据可以继续交付给 HTTP/3。
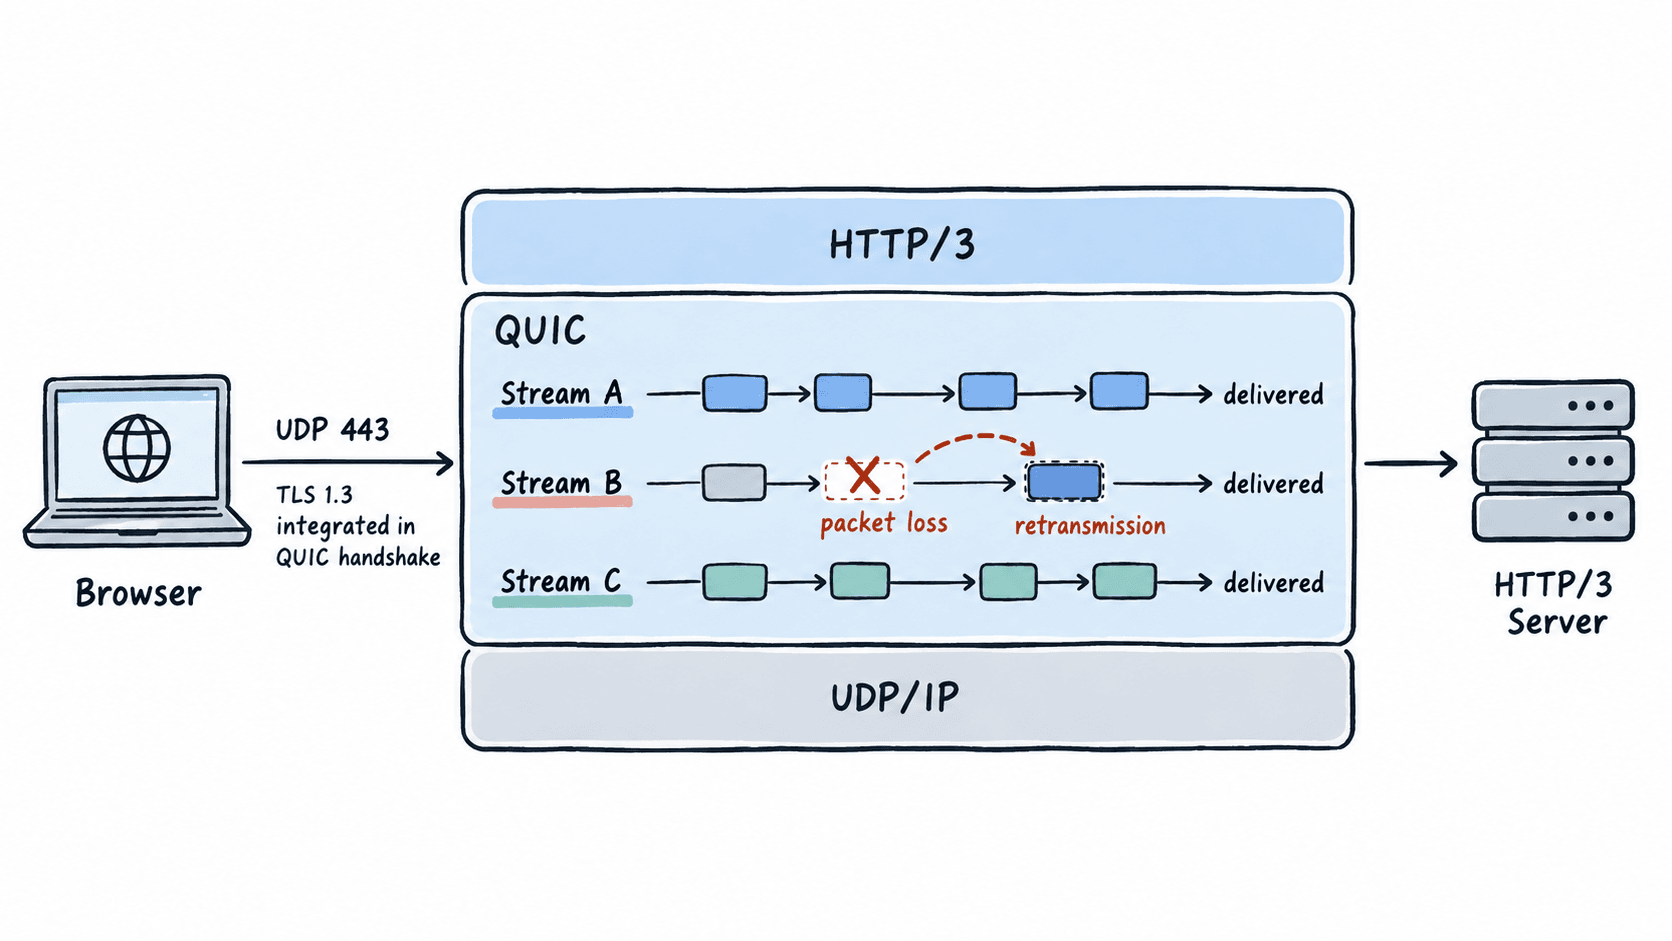
首次连接与恢复连接的握手成本
首次访问时,传统 HTTPS over TCP 常见路径是先用约 1 个 RTT 完成 TCP 三次握手,再用约 1 个 RTT 完成 TLS 1.3 握手,之后才发送 HTTP 请求;QUIC 把传输握手与 TLS 1.3 合并,首次连接通常约 1 个 RTT 后即可发送受保护的应用数据。若网络 RTT 为 80 ms,单看握手路径,前者约 160 ms,后者约 80 ms,实际总耗时还要加 DNS、服务器处理与丢包影响。
恢复连接时,QUIC 可以配合 TLS 1.3 会话恢复发送 0-RTT 应用数据,把部分请求放进首个飞行数据中。但 0-RTT 数据存在重放风险,不能把“更快”理解为所有请求都适合提前发送;涉及转账、创建订单等非幂等操作,应由应用或服务端策略禁止 0-RTT 处理。
连接迁移依赖 Connection ID
TCP 连接通常由源 IP、源端口、目标 IP、目标端口等信息识别,设备从 Wi-Fi 切换到蜂窝网络时,源地址变化往往意味着旧连接失效。QUIC 使用 Connection ID 标识连接,因此地址变化后可以通过路径验证继续同一条逻辑连接,而不是必然重新做完整握手。
例如手机从家庭 Wi-Fi 切到 5G 后,新的 NAT 地址已经不同;若客户端、服务端和中间网络都允许 QUIC 迁移,连接可以保留已有加密状态与 HTTP/3 流。迁移不等于零延迟,切换期间仍可能丢包或经历路径验证,所以应用仍应准备超时和重试策略。
检查本机 curl 是否具备 HTTP/3
不同发行版的 curl 编译选项不同,命令存在不代表二进制一定包含 HTTP/3。先查看构建能力,重点检查 Features 是否含 HTTP3;如果没有,需要安装带 ngtcp2、quiche 或其他受支持 QUIC 后端的 curl 构建。
curl --version预期输出(节选,版本号和特性顺序可能不同):
curl <VERSION> ...
Protocols: ... http https ...
Features: ... HTTP2 HTTP3 ...
只看到 HTTP2 而没有 HTTP3 时,curl --http3 或 curl --http3-only 无法按预期工作。服务端侧也要同时确认 UDP/443 可达;只开放 TCP/443 会让浏览器回退到 HTTP/2 或 HTTP/1.1,而不是得到 HTTP/3 的握手与丢包隔离收益。