
计算机网络 / 系统课时
认识 HTTP 明文风险
认识 HTTP 明文风险
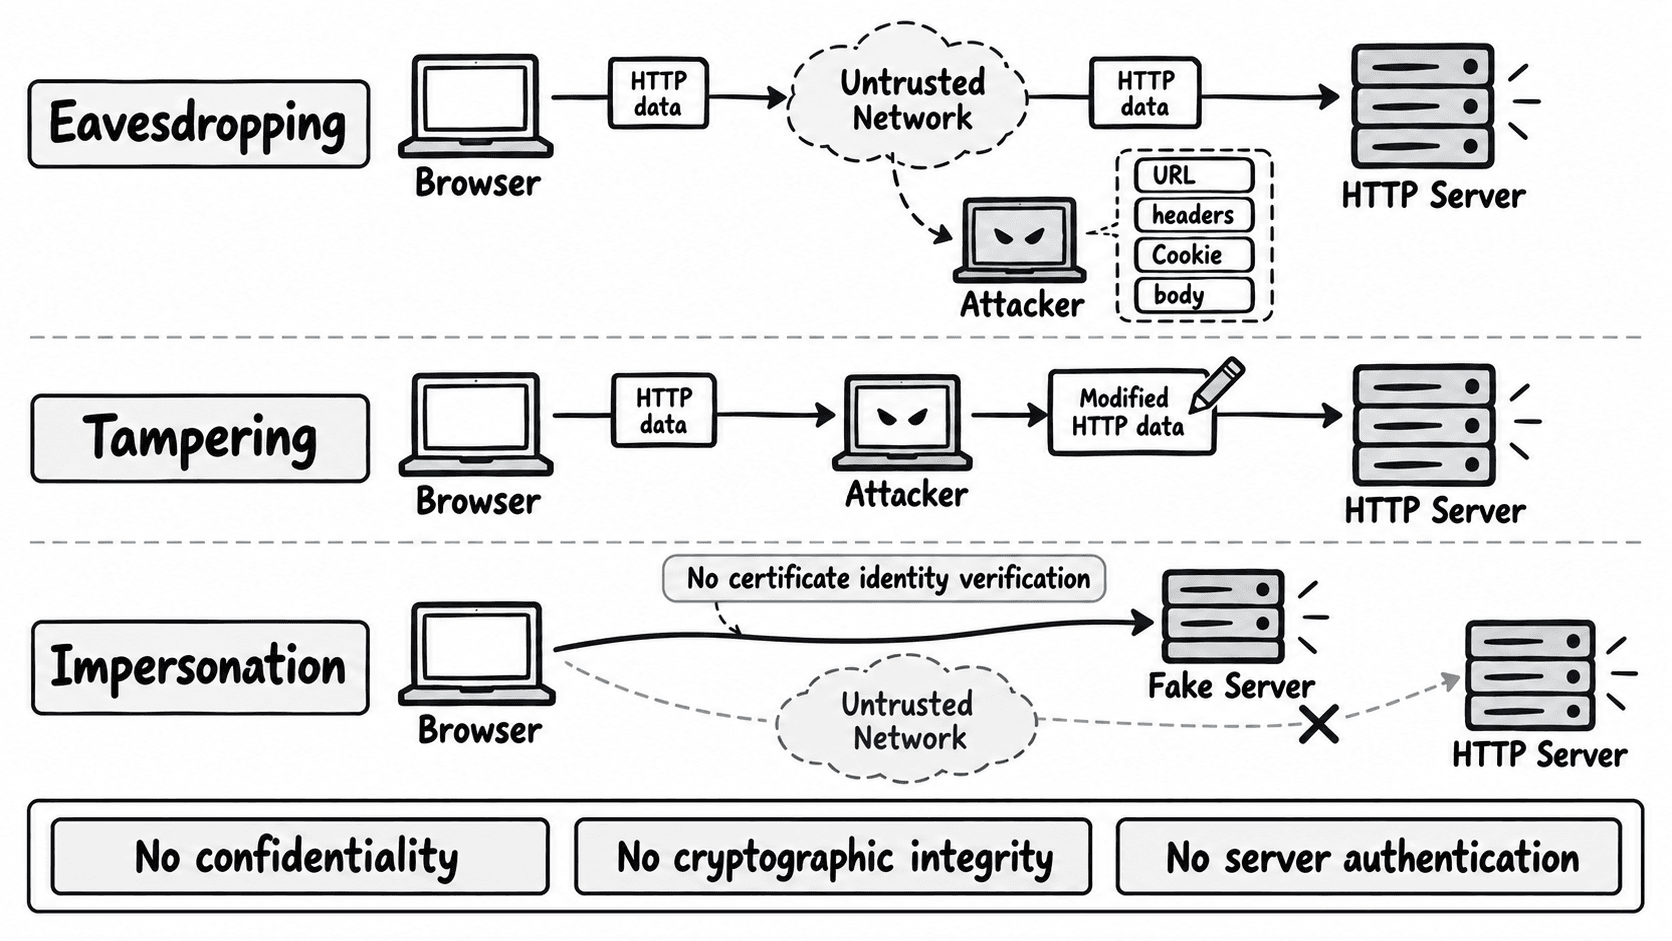
HTTP 明文通信不会为请求和响应提供机密性、抗篡改能力或服务器身份认证。读完本课,你能把一次普通 HTTP 访问拆成可被窃听、篡改和冒充的三个风险点,并知道哪些数据绝不能通过明文连接传输。
学习目标
- 说明 HTTP 明文通信中窃听、篡改和身份冒充分别发生在哪里。
- 用具体请求数据判断哪些内容会暴露给链路上的攻击者。
- 检查一个线上入口是否仍允许敏感信息经 HTTP 传输。
明文里会暴露哪些内容
假设浏览器访问 http://shop.example.com/orders?user=42,并携带 Cookie: sid=<ID>。只要攻击者能够观察浏览器与服务器之间的链路,就可能读取请求路径、查询参数、请求头、Cookie 和消息体;服务器返回的状态码、响应头与正文同样可见。
这意味着密码、登录会话标识、个人资料和订单内容都不能依赖“别人不知道地址”来保密。TCP 校验和只能发现传输差错,不提供面向恶意攻击者的加密完整性,因此不能替代 TLS。
| 明文内容 | 直接风险 | 生产环境做法 |
|---|---|---|
Authorization 或登录表单 |
凭据被读取后可直接复用 | 只允许经 HTTPS 提交 |
Cookie: sid=<ID> |
会话可能被劫持 | HTTPS,并给敏感 Cookie 设置 Secure |
| 查询参数中的邮箱、订单号 | 可能被链路设备记录或观察 | 避免在 URL 放敏感值,并使用 HTTPS |
三类风险怎样发生
窃听是“看见但不改”。例如用户连接到不可信 Wi-Fi 后访问 HTTP 页面,处于链路中的攻击者可以复制请求与响应。篡改则是“在途中改内容”,攻击者可以把原本的下载链接、脚本地址或响应正文替换成恶意内容,而浏览器无法凭 HTTP 本身发现这种修改。
身份冒充发生在浏览器被引向伪造服务器时。攻击者可能利用恶意热点、错误代理或流量劫持让连接到达其控制的主机;HTTP 的 Host 头只是文本字段,不提供服务器身份的密码学证明,因此浏览器无法据此确认对端确实拥有目标域名的受信任身份。
用一次上线检查排除明文入口
检查生产站点时,先直接输入 http:// 地址,确认服务器立即跳转到对应的 https:// 地址;然后在浏览器网络面板查看登录、支付、个人资料等请求的最终 URL,确保方案为 HTTPS。敏感 Cookie 还应检查是否带有 Secure 属性,避免浏览器通过普通 HTTP 连接发送。
HTTP 可以用于不离开本机的受控开发场景,例如本地调试,但一旦数据要经过真实网络,就不应把密码、令牌、会话标识或业务敏感数据交给明文连接。