
计算机网络 / 系统课时
使用 Bearer Token
使用 Bearer Token
Bearer Token 的用法很简单:客户端把访问令牌放进 Authorization 请求头,资源服务器验证后决定是否接受请求。真正容易出错的是令牌过期、刷新和重试边界,本课把这条请求链完整拆开。
学习目标
- 正确使用
Authorization: Bearer <token>发送访问令牌。 - 能根据
401、403和WWW-Authenticate判断令牌或权限问题。 - 能设计一次安全、有限次的令牌刷新与重试流程。
在 Authorization 头中携带访问令牌
Bearer 方案的关键格式只有一条:Authorization 头的认证方案写成 Bearer,后面跟一个空格和访问令牌。令牌属于凭据,不应放进 URL 查询参数,也不应写入普通日志;生产请求应使用 HTTPS。
下面是协议片段示例,假设资源接口为 /v1/profile,<ACCESS_TOKEN> 由认证服务器预先签发:
GET /v1/profile HTTP/1.1
Host: api.example.test
Authorization: Bearer <ACCESS_TOKEN>
Accept: application/json
预期结果:令牌有效且具备访问权限时,资源服务器返回 200 OK,例如:
HTTP/1.1 200 OK
Content-Type: application/json

{"id":"user-42","name":"Lin"}
Bearer 的含义是“持有者即可使用”,服务器不能假设拿到令牌的人一定是原始用户。因此访问令牌应控制有效期和权限范围,客户端也不要把完整令牌输出到埋点、错误页或代理日志。
根据响应判断令牌问题
Bearer Token 失败时,先看 HTTP 状态码,再看 WWW-Authenticate。令牌缺失、格式错误、过期或被撤销通常属于认证失败;令牌有效但缺少所需权限范围,属于授权失败。
| 场景 | 推荐响应 | 客户端动作 |
|---|---|---|
| 访问令牌有效 | 200 等业务状态码 |
正常处理 |
| 令牌无效或过期 | 401 Unauthorized |
尝试刷新或重新登录 |
| 令牌有效但权限不足 | 403 Forbidden |
不刷新,提示无权限 |
| 资源不存在或服务端刻意隐藏资源存在性 | 404 Not Found |
按不存在处理 |
无效令牌的协议片段示例可以写成:
HTTP/1.1 401 Unauthorized
WWW-Authenticate: Bearer realm="api", error="invalid_token"
Content-Type: application/json

{"error":"invalid_token"}
预期结果:客户端识别 401 与 invalid_token 后进入刷新流程,而不是把同一个失效令牌无限重试。
刷新令牌后只重试一次
“Bearer Token”只规定访问令牌如何放进请求头;刷新通常属于 OAuth 2.0 授权服务器提供的能力。常见做法是资源请求收到 401 后,把 refresh_token 发送给授权服务器的令牌端点,换取新的访问令牌,再重试原请求一次。
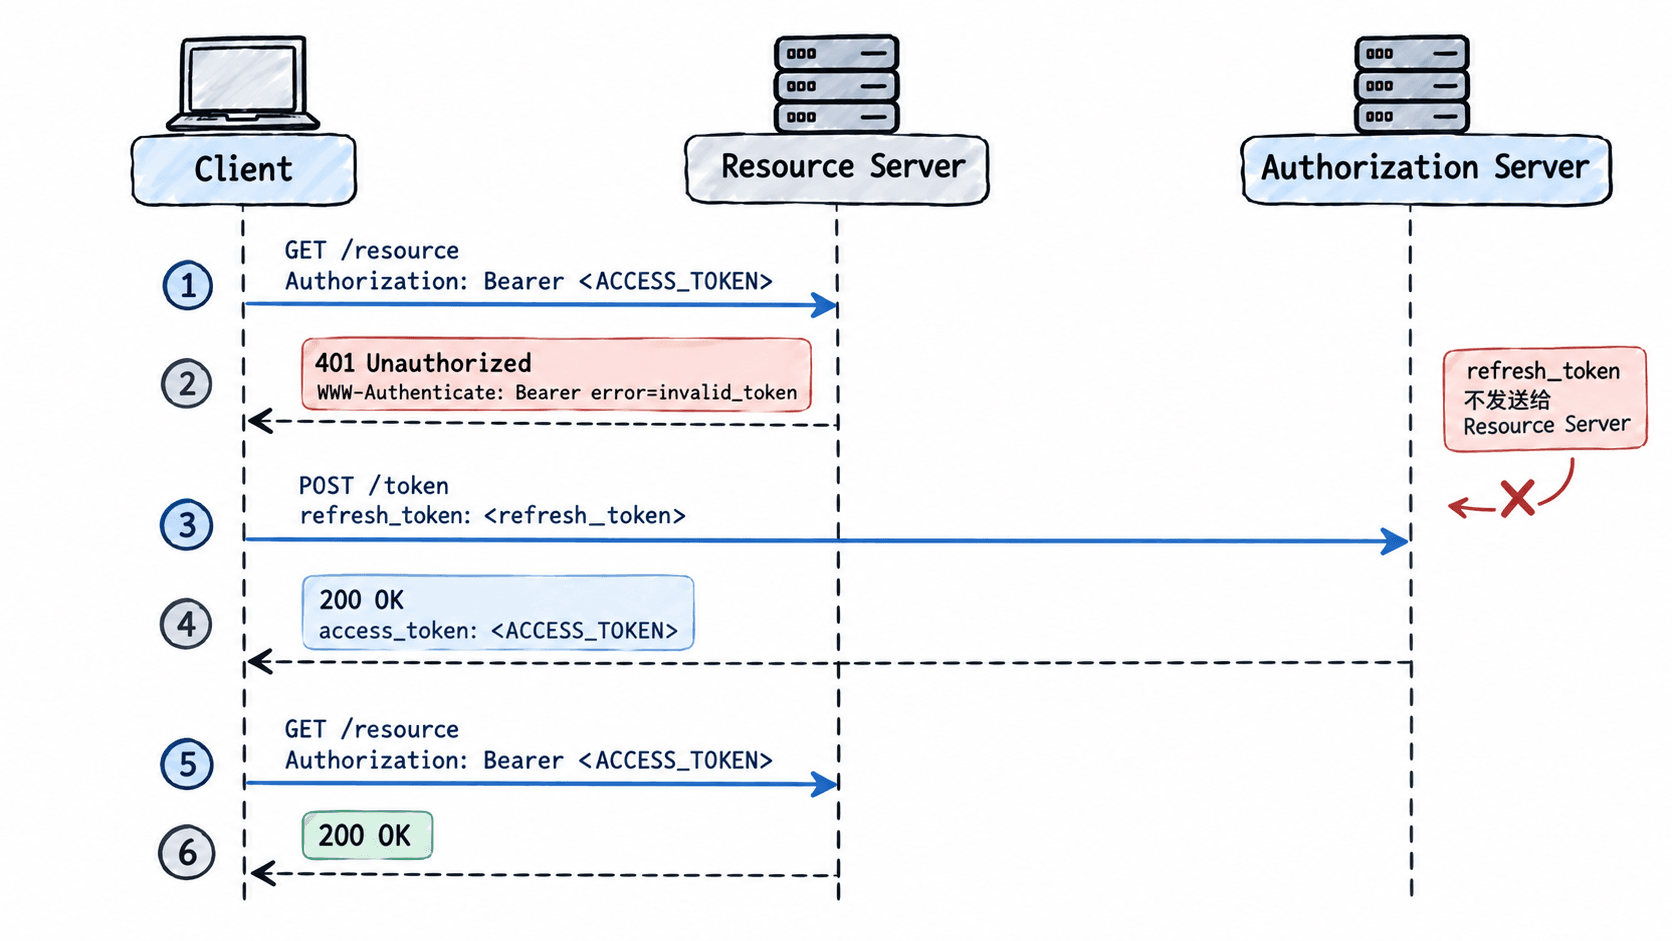
刷新端点的协议片段示例,假设授权服务器接受标准表单参数:
POST /oauth/token HTTP/1.1
Host: auth.example.test
Content-Type: application/x-www-form-urlencoded

grant_type=refresh_token&refresh_token=<REFRESH_TOKEN>
预期结果:刷新成功时返回新的访问令牌;实际字段由认证系统定义,OAuth 2.0 常见响应形态如下:
{"access_token":"<NEW_ACCESS_TOKEN>","token_type":"Bearer","expires_in":3600}刷新失败,例如刷新令牌也已过期或被撤销,就应结束重试并要求重新登录,不能继续循环调用刷新端点。
控制刷新并发和安全边界
实际客户端通常在令牌过期前 30~60 秒开始刷新,减少请求恰好撞上过期时间的概率。多个请求同时收到 401 时,应让它们共享同一次刷新结果,而不是每个请求都独立刷新,避免短时间产生大量令牌请求。
可直接采用以下边界:每个原请求最多触发 1 次刷新和 1 次重试;403 不触发刷新;刷新失败立即清理失效会话;日志只记录状态码、令牌版本或哈希指纹,不记录完整访问令牌和刷新令牌。这样能避免无限重试,也能把“令牌失效”和“权限不足”分开处理。