
计算机网络 / 系统课时
设计静态资源缓存策略
设计静态资源缓存策略
前端静态资源要同时解决两个看似冲突的问题:JS、CSS、字体等应尽量长期缓存,index.html 又必须尽快发现新版本。本课用“文件指纹 + 长期缓存 + 入口文件重新验证”的组合,给出可直接落地的 Nginx 配置与发布检查方法。
学习目标
- 能把 HTML 入口、带指纹资源和其他静态文件分成不同缓存层级。
- 能正确使用
max-age、immutable与no-cache,避免把旧入口长期锁在客户端。 - 能用 Nginx 与
curl验证响应头,并理解一次版本发布时浏览器如何切换到新资源。
按资源角色分层
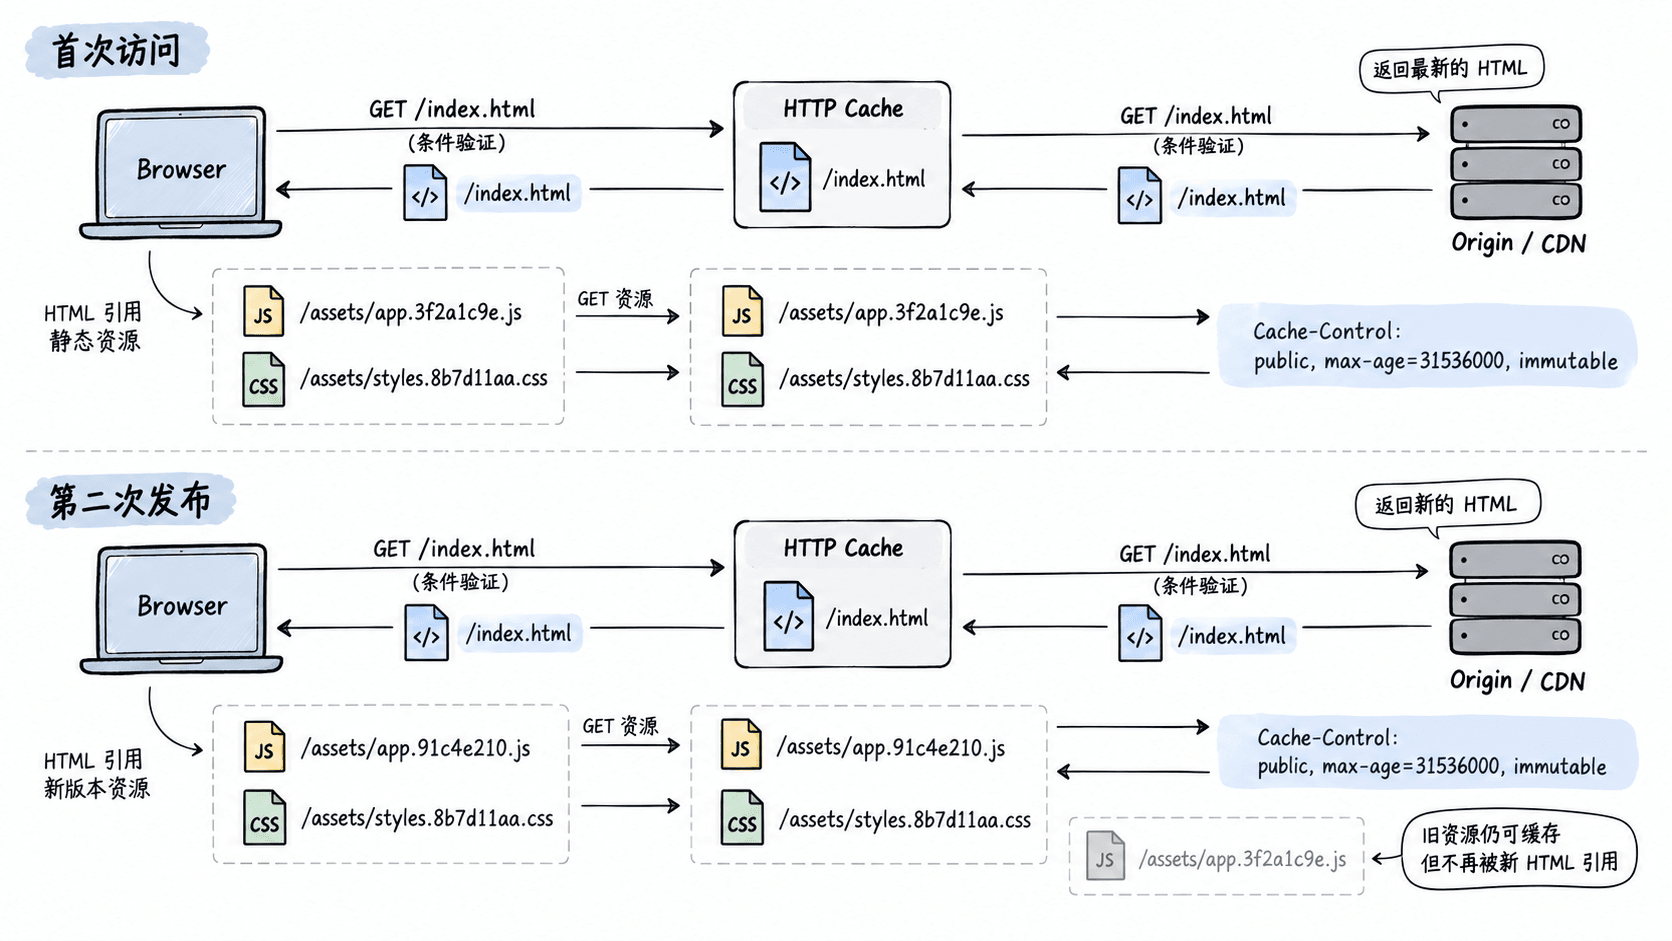
最稳妥的前端方案不是给所有文件同一个 TTL,而是按“URL 是否随内容变化”分层。构建产物如 app.3f2a1c9e.js、styles.8b7d11aa.css 在内容变化时文件名也变化,可以缓存一年;index.html 文件名通常固定,应允许存储但每次使用前重新验证。
| 资源 | URL 示例 | 推荐 Cache-Control | 目的 |
|---|---|---|---|
| HTML 入口 | /index.html |
no-cache |
可存储,但复用前必须验证新版本 |
| 指纹 JS/CSS/字体/图片 | /assets/app.3f2a1c9e.js |
public, max-age=31536000, immutable |
URL 变即版本变,可长期复用 |
| 未带指纹的普通资源 | /favicon.ico |
public, max-age=3600 |
控制风险,避免一年级陈旧缓存 |
no-cache 不等于“不存储”。它允许缓存保存响应,但后续复用前必须向源站或上游验证;如果目标是禁止任何存储,应使用 no-store。静态站入口通常需要的是前者,因为 304 验证比重新传整份 HTML 更省流量。
在 Nginx 中配置两套策略
下面配置适用于 Nginx 1.7.5+,因为使用了 add_header ... always。示例假设站点根目录为 /srv/www,指纹长度至少 8 位十六进制字符,构建工具会产出类似 app.3f2a1c9e.js 的文件名。
server {
    listen 8080;
    server_name _;

    root /srv/www;

    location = /index.html {
        add_header Cache-Control "no-cache" always;
    }

    location ~* "\.[0-9a-f]{8,}\.(js|css|png|jpg|jpeg|svg|webp|woff2)$" {
        add_header Cache-Control "public, max-age=31536000, immutable" always;
    }

    location = /favicon.ico {
        add_header Cache-Control "public, max-age=3600" always;
    }
}
这段配置的关键不是“一年”这个数字本身,而是长期缓存必须和内容指纹绑定。若构建产物仍叫 app.js,却配置 max-age=31536000, immutable,用户可能在一年内一直复用旧文件,除非主动清缓存或 URL 改变。
验证配置与响应头
修改配置后先做语法检查,不要直接重载。Nginx 默认命令如下;配置文件路径可能因发行版不同而变化。
nginx -t预期输出的关键部分如下,实际路径用 <PATH> 表示。
nginx: the configuration file <PATH> syntax is ok
nginx: configuration file <PATH> test is successful
配置生效并确保 /srv/www/index.html 与示例指纹文件存在后,再检查两个 URL 的响应头。
curl -I http://127.0.0.1:8080/index.html
curl -I http://127.0.0.1:8080/assets/app.3f2a1c9e.js
预期输出至少应看到下面两种 Cache-Control。Date、Last-Modified、ETag 与 Content-Length 会随文件和环境变化。
HTTP/1.1 200 OK
Cache-Control: no-cache

HTTP/1.1 200 OK
Cache-Control: public, max-age=31536000, immutable
如果第二个请求返回 404,先检查文件是否真的存在、指纹格式是否满足正则,再检查 root 与 URL 路径的映射;不要先怀疑缓存头。若响应没有 Cache-Control,再确认请求是否命中了预期 location。
发布时让新入口切到新资源
一次安全发布可以按固定顺序执行。假设旧版本 HTML 引用 app.3f2a1c9e.js,新构建产物是 app.91c4e210.js。
- 先上传新的指纹资源
app.91c4e210.js,保留旧的app.3f2a1c9e.js。 - 确认新资源返回
200,并带max-age=31536000, immutable。 - 再替换
index.html,让它引用app.91c4e210.js。 - 用无痕窗口或
curl -I验证入口仍为no-cache,并实际打开页面确认新资源全部返回200。 - 至少保留上一版本指纹资源一段回滚窗口,确认没有旧 HTML、旧 Service Worker 或长连接客户端继续引用后再清理。
这套顺序能避免“HTML 已更新,但新 JS 还没上传”的短暂 404。反过来先发资源再发入口,即使发布中断,旧入口仍会继续引用旧资源,页面仍可工作。
避免两种最常见的缓存事故
第一类错误是给 index.html 配一年长期缓存。症状是部署成功但部分用户长期看不到新版本。修正方式是让固定入口使用 no-cache 或非常短的 max-age,并保留 ETag 或 Last-Modified 等验证机制。
第二类错误是长期缓存没有内容指纹的 app.js。如果必须保留固定文件名,就把 TTL 降低,例如 public, max-age=300,并接受更频繁的验证或重新下载;更推荐在构建阶段生成内容哈希文件名,再让入口引用新 URL。
发布验收只需要盯住两件事:固定入口是否能快速发现更新,指纹资源是否能长期命中。只要 URL 版本化与缓存生命周期绑定,浏览器就能在“快速发布”和“高缓存命中率”之间保持一致行为。