
计算机网络 / 系统课时
设置与读取 Cookie
设置与读取 Cookie
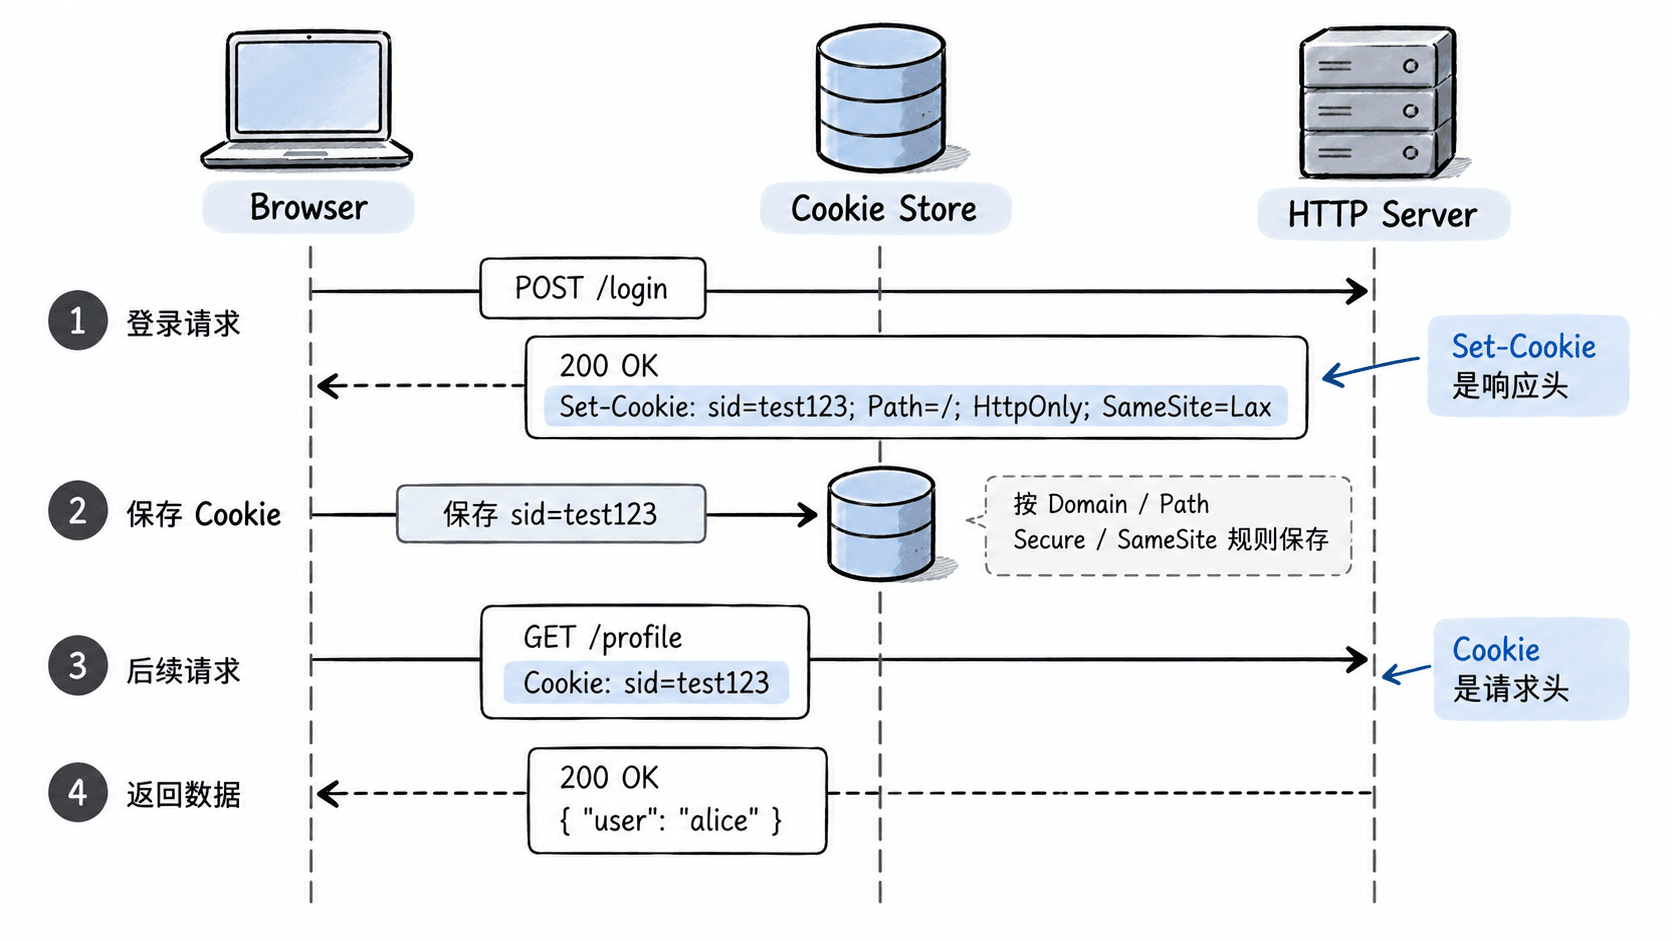
Cookie 是服务器通过 Set-Cookie 响应头交给用户代理保存的一小段键值数据。之后请求命中对应作用域时,浏览器会自动把它放进 Cookie 请求头。本课用一个本地 HTTP 服务完整验证写入、保存和回传过程。
学习目标
- 看懂
Set-Cookie与Cookie两个方向相反的 HTTP 头 - 用可运行示例验证 Cookie 写入后会在后续请求中自动回传
- 正确设置
Path、HttpOnly、Secure、SameSite与过期时间
用 Set-Cookie 写入 Cookie
下面示例适用于 Node.js 20 及以上版本。服务端在 POST /login 返回 Set-Cookie,在 GET /profile 读取请求头中的 Cookie;示例固定使用 sid=test123,便于观察协议行为,真实系统应生成不可预测的会话标识。
const http = require('node:http');

const server = http.createServer((req, res) => {
  if (req.method === 'POST' && req.url === '/login') {
    res.writeHead(200, {
      'Content-Type': 'application/json; charset=utf-8',
      'Set-Cookie': 'sid=test123; Path=/; HttpOnly; SameSite=Lax'
    });
    res.end(JSON.stringify({ ok: true }) + '\n');
    return;
  }

  if (req.method === 'GET' && req.url === '/profile') {
    const cookies = Object.fromEntries(
      (req.headers.cookie ?? '')
        .split(';')
        .filter(Boolean)
        .map((pair) => {
          const [name, ...rest] = pair.trim().split('=');
          return [name, rest.join('=')];
        })
    );

    const authenticated = cookies.sid === 'test123';
    res.writeHead(authenticated ? 200 : 401, {
      'Content-Type': 'application/json; charset=utf-8'
    });
    res.end(JSON.stringify(
      authenticated ? { user: 'alice' } : { error: 'unauthorized' }
    ) + '\n');
    return;
  }

  res.writeHead(404);
  res.end();
});

server.listen(3000, '127.0.0.1', () => {
  console.log('http://127.0.0.1:3000');
});
预期输出
http://127.0.0.1:3000把代码保存为 server.js 并保持进程运行。示例使用普通 HTTP,所以故意没有设置 Secure;生产环境通过 HTTPS 传输会话 Cookie 时应加入 Secure。
验证保存与自动回传
另开一个终端执行下面命令。-c cookies.txt 把响应中的 Cookie 保存到 Cookie Jar,-b cookies.txt 在后续请求中按作用域规则回传,行为与浏览器保存后再发送的机制一致。
curl -s -D headers.txt -c cookies.txt -X POST http://127.0.0.1:3000/login
grep -i '^set-cookie:' headers.txt
curl -s -b cookies.txt http://127.0.0.1:3000/profile
预期输出
{"ok":true}
Set-Cookie: sid=test123; Path=/; HttpOnly; SameSite=Lax
{"user":"alice"}
若删除 -b cookies.txt 再请求 /profile,响应体会变成 {"error":"unauthorized"}。这说明服务器并不是“记得刚才登录过”,而是后续请求重新携带了会话标识。
Cookie 何时会被发送
浏览器不会把所有 Cookie 发给所有地址,而是按作用域匹配。会话 Cookie 常用 Path=/ 覆盖当前站点全部路径;不写 Domain 时形成 host-only Cookie,只发送给设置它的主机,通常比放宽到整个父域更容易控制。
| 属性 | 直接影响 | 常用设置 |
|---|---|---|
Path |
哪些 URL 路径会收到 Cookie | 会话常用 / |
Domain |
哪些主机可收到 Cookie | 无跨子域需求时通常省略 |
Secure |
只经安全连接发送 | 生产会话 Cookie 应启用 |
HttpOnly |
禁止前端脚本读取 | 会话标识通常启用 |
SameSite |
限制跨站场景携带 | 常用 Lax,特殊跨站需求再调整 |
Max-Age / Expires |
控制持久时间 | 短会话可设 Max-Age=1800 |
HttpOnly 不会阻止浏览器发送 Cookie,它只限制 JavaScript 通过 document.cookie 读取。Secure 也不是加密 Cookie 内容,而是限制传输场景;敏感值仍不应直接放密码、银行卡号等明文数据。
覆盖和删除 Cookie
Cookie 的识别不只看名称,还与主机和 Path 等作用域有关。要更新 sid,服务器应在相同作用域下再次发送同名 Set-Cookie;要删除它,则在相同作用域发送 sid=; Path=/; Max-Age=0,让用户代理立即使该记录过期。
生产会话可以采用 sid=<随机值>; Path=/; HttpOnly; Secure; SameSite=Lax; Max-Age=1800。如果后续发现“明明设置了却没有回传”,优先核对请求主机、路径、HTTPS 条件和 SameSite 场景,而不是只检查 Cookie 名称。