
计算机网络 / 系统课时
理解 HTTPS 组成
理解 HTTPS 组成
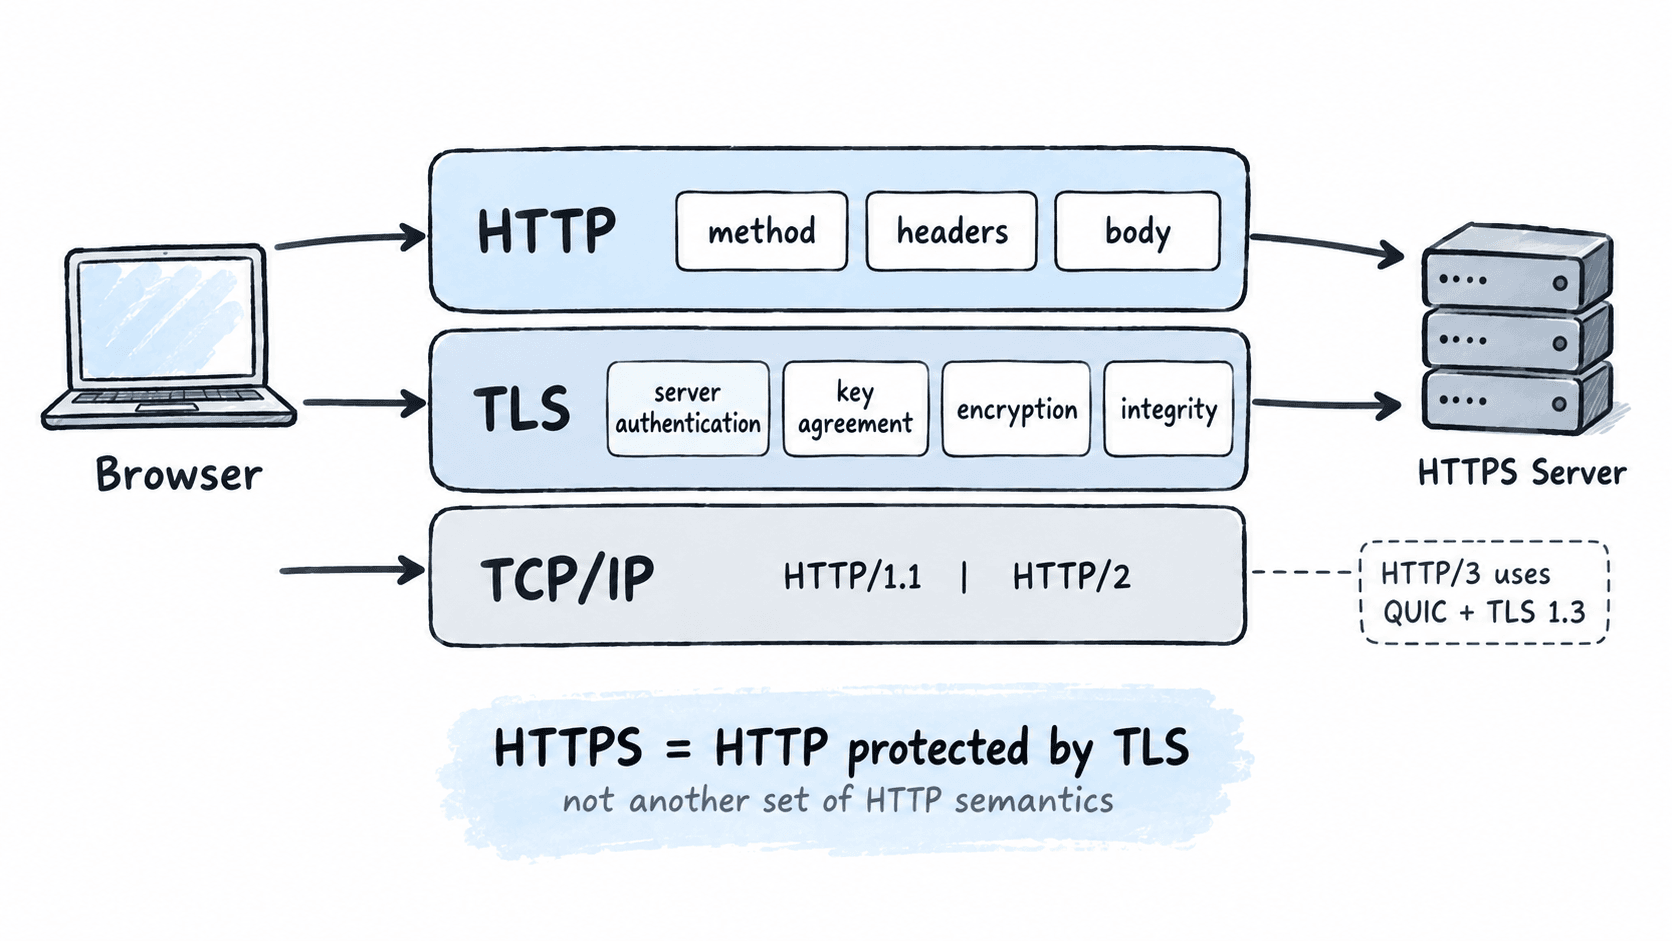
HTTPS 不是一套替代 HTTP 的业务协议,而是让 HTTP 数据经过 TLS 保护后再传输。读完本课,你能分清 HTTP、TLS 与底层传输各自负责什么,并按首次连接的顺序解释证书验证、密钥协商和加密 HTTP 数据之间的关系。
学习目标
- 区分 HTTP 语义、TLS 安全能力与底层传输职责。
- 说明 TLS 1.3 首次握手中身份验证和会话密钥如何建立。
- 判断 HTTPS 已经保护了哪些内容,以及哪些网络元数据仍可能暴露。
HTTP 与 TLS 各做一层工作
HTTP 仍负责方法、URL、请求头、状态码和消息体等应用语义;TLS 负责服务器身份认证、机密性和传输内容完整性。对 HTTP/1.1 和 HTTP/2 来说,常见关系可以理解为 HTTP 数据进入 TLS,再由 TCP/IP 传输;HTTP/3 则运行在 QUIC 上,并与 TLS 1.3 更紧密集成。
| 层次 | 负责的事 | 不负责的事 |
|---|---|---|
| HTTP | GET、POST、状态码、Headers、Body |
不自行加密和认证服务器 |
| TLS | 证书认证、密钥协商、加密、完整性保护 | 不决定业务 URL 和状态码语义 |
| TCP 或 QUIC | 把数据在端点间传送 | 不替代 HTTP 的业务规则 |
首次连接怎样建立受保护通道
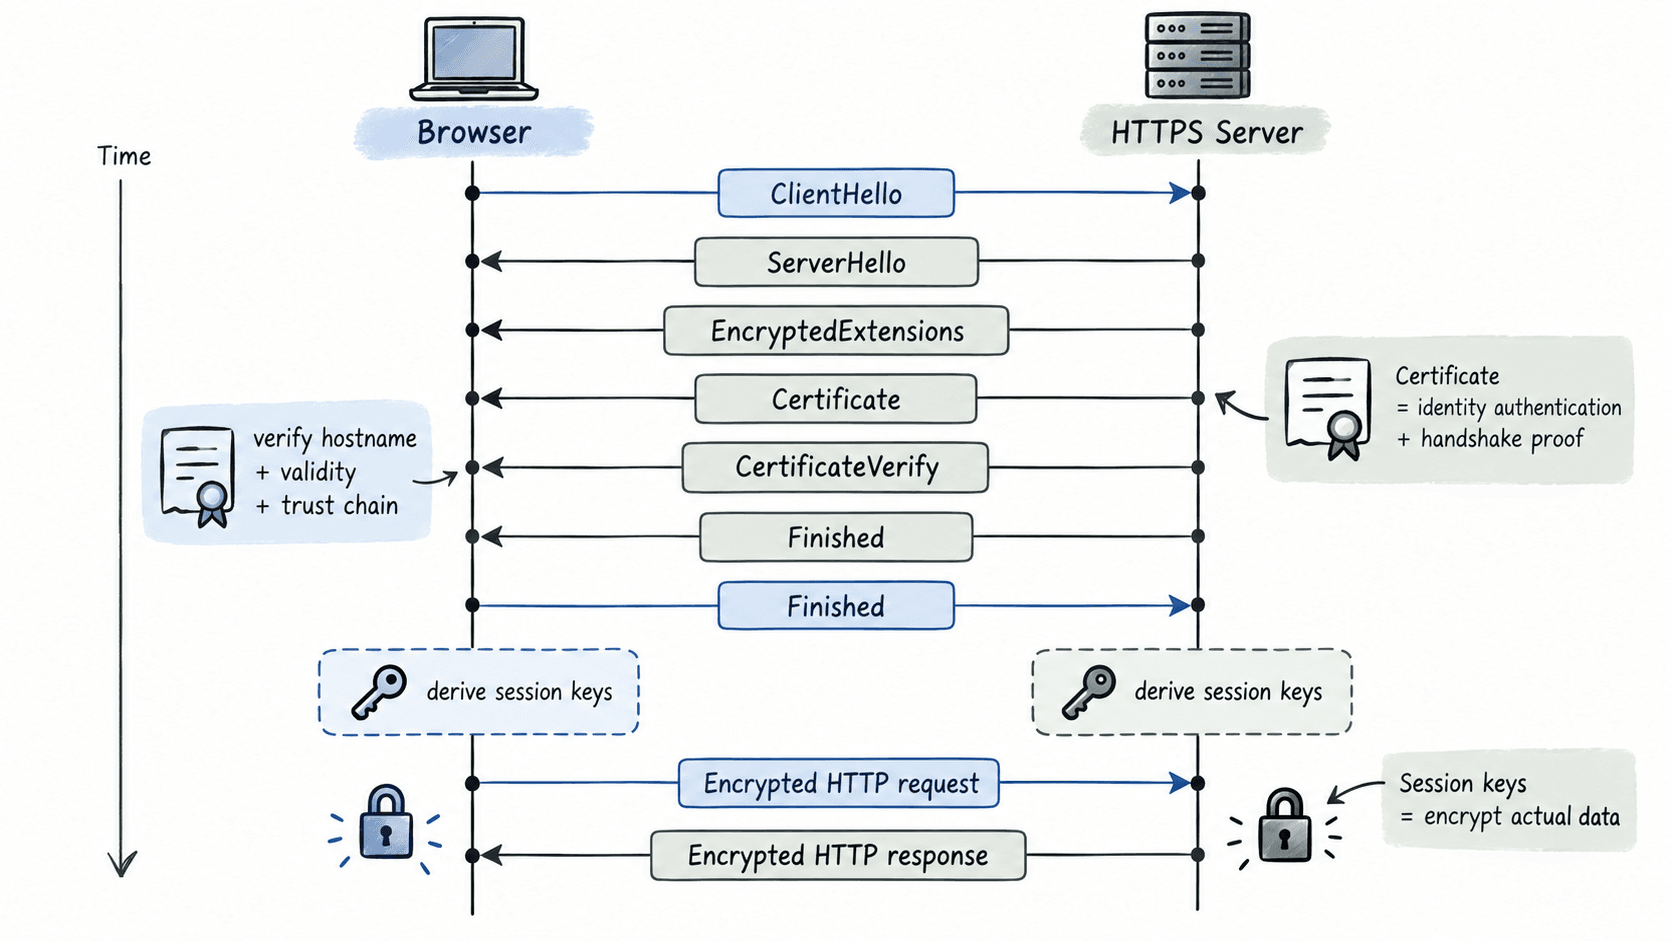
以常见的 TLS 1.3 首次连接为例,浏览器先发送 ClientHello,其中包含支持的 TLS 参数和密钥协商材料;服务器返回 ServerHello 并继续发送证书等握手信息。浏览器验证证书中的域名、有效期和受信任签发链,同时双方通过密钥协商得到共享的会话密钥。
证书的主要作用是把服务器身份与握手中的密码学证明关联起来,不是拿证书里的公钥直接加密整段 HTTP 正文。双方确认握手完整后,后续 HTTP 请求和响应会被 TLS 记录层加密并做完整性保护,链路中间设备只能看到受保护的数据流,而看不到普通明文 Header 和 Body。
用可观察结果判断 HTTPS 是否生效
检查一个站点时,先确认最终地址使用 https://,再查看证书详情,核对访问域名是否包含在证书有效名称中、证书是否仍在有效期内,以及浏览器是否报告可信链错误。若页面加载后出现混合内容警告,还要继续定位仍以 http:// 加载的脚本、样式、图片或接口。
HTTPS 保护的是 HTTP 内容在传输过程中的机密性和完整性,但不会自动隐藏所有网络元数据。通信双方 IP、数据包大小和时序通常仍可被观察;域名暴露程度还取决于 DNS、SNI 与 ECH 等机制。TLS 也不会替应用修复 XSS、CSRF 或错误的权限校验,它解决的是传输通道这一层的问题。