
计算机网络 / 系统课时
认识对称与非对称加密
认识对称与非对称加密
HTTPS 并不是只选一种加密算法。TLS 会先用公钥体系完成身份认证与共享密钥建立,再用高效的对称加密保护后续 HTTP 数据。理解这两类算法各自解决什么问题,就能看懂 TLS 握手与加密通信为什么要分成不同阶段。
学习目标
- 区分对称加密与非对称密码体系的密钥关系、速度和典型用途。
- 解释 TLS 为什么把密钥协商、身份认证和业务数据加密分开处理。
- 能识别 AES、ChaCha20、X25519、ECDSA 等名称在 TLS 中承担的不同角色。
对称加密适合保护大量数据
对称加密的基本特征是通信双方持有同一份秘密密钥。发送方用该密钥加密,接收方用对应的同一秘密解密。它的优势是吞吐量高,适合持续处理网页 HTML、JSON、图片以及 API 请求体等大量数据。
TLS 1.3 常见的对称加密套件包括 AES_128_GCM、AES_256_GCM 与 CHACHA20_POLY1305。例如双方已经安全获得一把 128 位 AES 会话密钥后,可以连续保护数 MB 甚至更多应用数据,而不必为每个 HTTP 请求重新生成公私钥。
| 项目 | 对称加密 |
|---|---|
| 密钥关系 | 双方共享秘密密钥 |
| 常见算法 | AES-GCM、ChaCha20-Poly1305 |
| 主要优势 | 速度快,适合大量数据 |
| 主要难题 | 通信开始前如何安全得到同一秘密 |
真正困难的不是 AES 如何加密,而是客户端和服务器第一次通信时怎样在不可信网络上得到共享秘密。如果直接通过明文发送 AES 密钥,旁路监听者也能取得它,加密就失去意义。
非对称体系解决身份与密钥建立
非对称密码体系使用一对具有数学关系的密钥:私钥由持有者严格保管,公钥可以公开。TLS 中常见的任务不是简单地“用公钥加密整个网页”,而是利用公钥密码技术完成身份签名验证和安全的密钥协商。
现代 TLS 1.3 中,客户端和服务器通常通过 (EC)DHE 生成一次性的共享秘密。例如 X25519 或 NIST P-256 可用于密钥交换;服务器再使用证书对应的 RSA 或 ECDSA 私钥对握手内容签名,客户端依据证书中的公钥验证签名。
| 名称 | 在 TLS 中的典型角色 |
|---|---|
| X25519 | 临时椭圆曲线 Diffie-Hellman 密钥交换 |
| P-256 | 可用于 ECDHE,也可用于 ECDSA 相关体系 |
| RSA-PSS | 常见数字签名方式之一 |
| ECDSA | 使用椭圆曲线密钥完成数字签名 |
TLS 把两类能力组合起来
一次典型 TLS 1.3 建连需要同时追踪客户端、服务器、证书、公私钥、临时密钥和后续会话密钥,仅靠文字容易混淆它们的职责。可以把整个过程理解成“先证明身份并共同算出秘密,再切换到对称加密”。
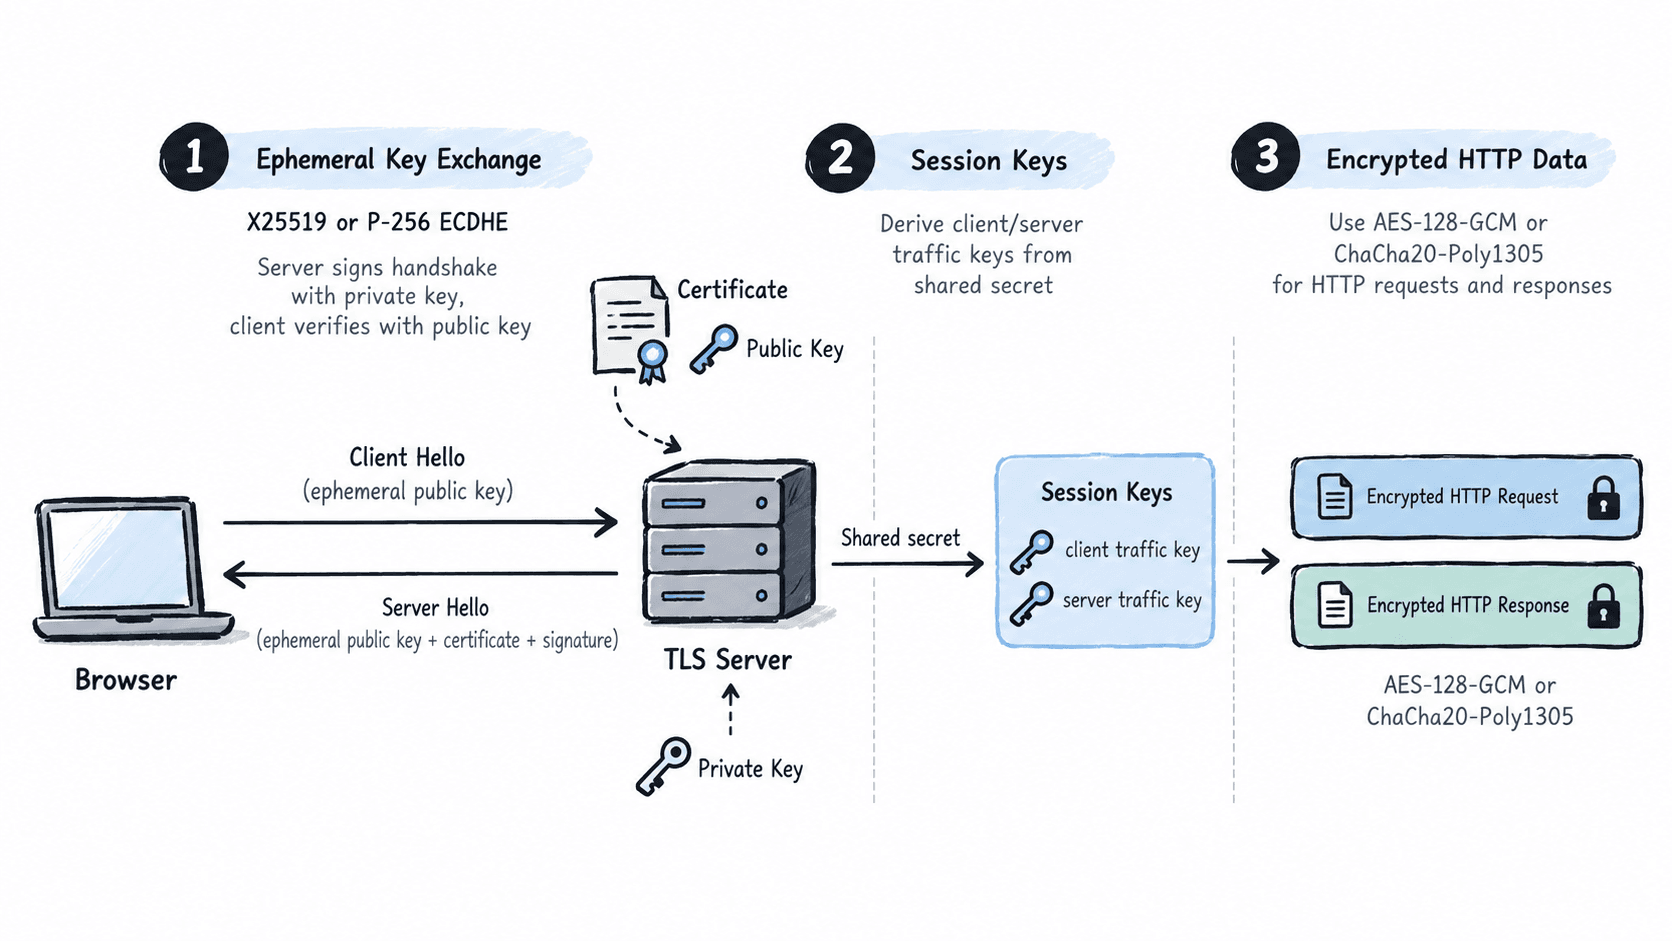
按 TLS 1.3 的逻辑,可把处理顺序压缩成四步:服务器提供证书和握手签名;双方交换临时密钥材料;双方各自在本地计算相同共享秘密并派生流量密钥;后续应用数据改用对称 AEAD 算法保护。私钥本身不会发送给客户端,会话密钥也不需要直接穿过网络。
这种组合兼顾了两个指标:连接建立阶段允许使用计算成本较高的公钥操作,真正传输大量业务数据时则使用更快的对称算法。抓包工具中看到 TLS_AES_128_GCM_SHA256 时,其中 AES-GCM 描述记录保护算法,而握手采用的密钥交换和签名算法需要从对应握手参数中分别判断。
避免把加密、签名和哈希混为一谈
判断一个密码操作时,可以先问“它要解决什么问题”。要隐藏业务正文,应关注 AES-GCM、ChaCha20-Poly1305 等加密算法;要证明服务器掌握某个私钥,应关注 RSA-PSS、ECDSA 等签名;要建立共享秘密,则关注 X25519、ECDHE 等密钥交换机制。
错误说法是“HTTPS 使用服务器公钥加密所有 HTTP 数据”。更准确的说法是:TLS 通过公钥密码体系认证对端并建立共享秘密,再从共享秘密派生短期流量密钥,用对称 AEAD 算法保护实际 HTTP 数据。这样才能同时获得身份认证、机密性、完整性和可接受的传输性能。