
计算机网络 / 系统课时
理解数字证书
理解数字证书
浏览器收到服务器公钥并不代表它已经知道这个公钥属于谁。数字证书把域名、公钥、有效期、签发者和数字签名绑定在一起,使客户端能够沿受信任的证书链验证服务器身份,并在握手阶段安全使用对应公钥。
学习目标
- 能在服务器证书中找到域名、公钥、有效期和签发机构等关键字段。
- 解释浏览器如何根据域名、时间、证书链和数字签名判断证书是否可信。
- 能使用 OpenSSL 查看一个 HTTPS 站点公开提供的证书信息。
先看证书里真正影响连接的字段
常见 Web 服务器使用 X.509 证书。排查 HTTPS 问题时,不需要先读完所有扩展字段,优先检查 Subject Alternative Name、有效期、Issuer、Subject Public Key Info 以及签名相关信息,就能覆盖大多数域名错误和证书过期问题。
| 字段 | 应检查的内容 | 例子 |
|---|---|---|
| Subject Alternative Name | 当前访问域名是否被覆盖 | DNS:api.example.com |
| Not Before / Not After | 当前时间是否在有效期内 | 2026-01-01 到 2026-03-31 |
| Issuer | 谁签发了该证书 | 某个中间 CA |
| Subject Public Key Info | 服务器公钥及算法 | RSA、EC |
| Signature Algorithm | CA 用什么算法签名证书 | SHA256 with RSA、ECDSA with SHA-256 |
现代浏览器进行主机名验证时主要依据 subjectAltName 中的 DNS 名称,而不是依赖旧式 Common Name。若访问 api.example.com,证书至少需要有能够匹配该名称的 SAN;只有 www.example.com 通常不能覆盖它。
浏览器按证书链建立信任
服务器证书通常不是直接由浏览器信任的根 CA 签发,而是由中间 CA 签发。服务器在 TLS 握手中会提供叶子证书以及必要的中间证书,客户端再尝试把这条链连接到本机信任库中的根证书。
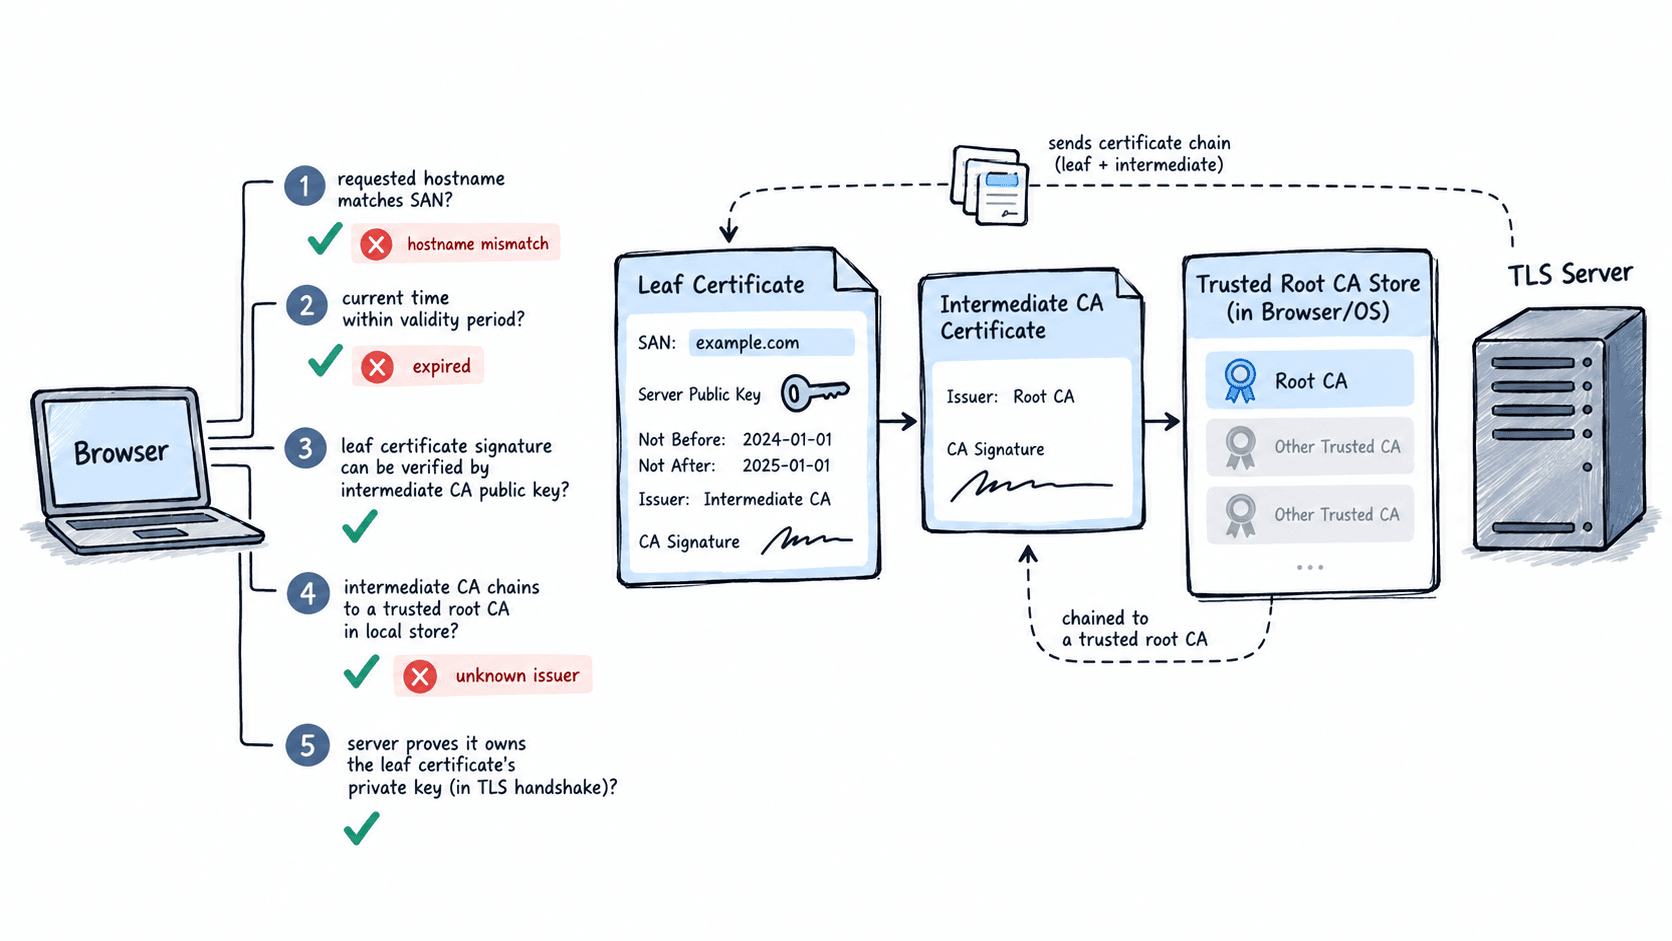
一次基础验证可以按固定顺序理解:先检查访问的主机名是否匹配 SAN,再检查当前时间是否落在证书有效期,随后逐级验证证书数字签名并尝试构建到可信根的链,最后结合 TLS 握手确认服务器确实掌握叶子证书公钥对应的私钥。
例如服务器只发送叶子证书却漏掉必要的中间证书时,即使叶子证书本身没有过期,某些客户端也可能无法构建完整信任链并报 unable to get local issuer certificate 或等价错误。服务端部署时因此通常要配置完整证书链,而不是只放单张叶子证书。
用 OpenSSL 查看公开证书
在安装 OpenSSL 的 Linux 或 macOS 环境中,可以直接连接站点的 443 端口并把服务器返回的叶子证书交给 openssl x509。-servername 会发送 TLS SNI,这一点对同一 IP 承载多个 HTTPS 域名的服务器尤其重要。
openssl s_client -connect example.com:443 -servername example.com </dev/null 2>/dev/null | openssl x509 -noout -subject -issuer -dates -ext subjectAltName预期输出的结构类似下面内容。签发者、有效期时间和 SAN 列表属于动态值,会随站点重新签发证书而变化。
subject=<SUBJECT>
issuer=<ISSUER>
notBefore=<TIME>
notAfter=<TIME>
X509v3 Subject Alternative Name:
    DNS:<DNS_NAMES>
检查结果时至少确认三项:SAN 中存在 example.com 或能合法匹配它的名称;当前时间位于 notBefore 与 notAfter 之间;Issuer 能通过后续链条连接到系统信任的根 CA。若要查看完整证书内容,可把最后一个命令改为 openssl x509 -noout -text。
用错误类型反推验证失败位置
证书报错最好按照验证链逐层定位,而不是第一时间重新申请证书。访问 api.example.com 却得到仅覆盖 www.example.com 的证书,应先修复站点证书选择、SNI 或 SAN;证书超过 Not After,才属于真正的过期问题。
| 现象 | 优先检查 |
|---|---|
| hostname mismatch | SAN 是否覆盖实际访问域名,SNI 是否选中正确证书 |
| certificate expired | notAfter 与客户端当前时间 |
| certificate not yet valid | notBefore 与客户端系统时间 |
| unknown issuer | 是否缺少中间证书,根 CA 是否被客户端信任 |
| self-signed certificate | 客户端是否明确安装并信任对应私有根或自签证书 |
数字证书本身不会把服务器私钥交给浏览器,也不会单独完成 HTTP 内容加密。它提供的是可验证的身份与公钥绑定关系;TLS 随后利用证书中的公钥验证服务器握手签名,再结合密钥交换结果建立真正用于保护 HTTP 数据的会话密钥。