
计算机网络 / 系统课时
认识常见 Web 攻击
认识常见 Web 攻击
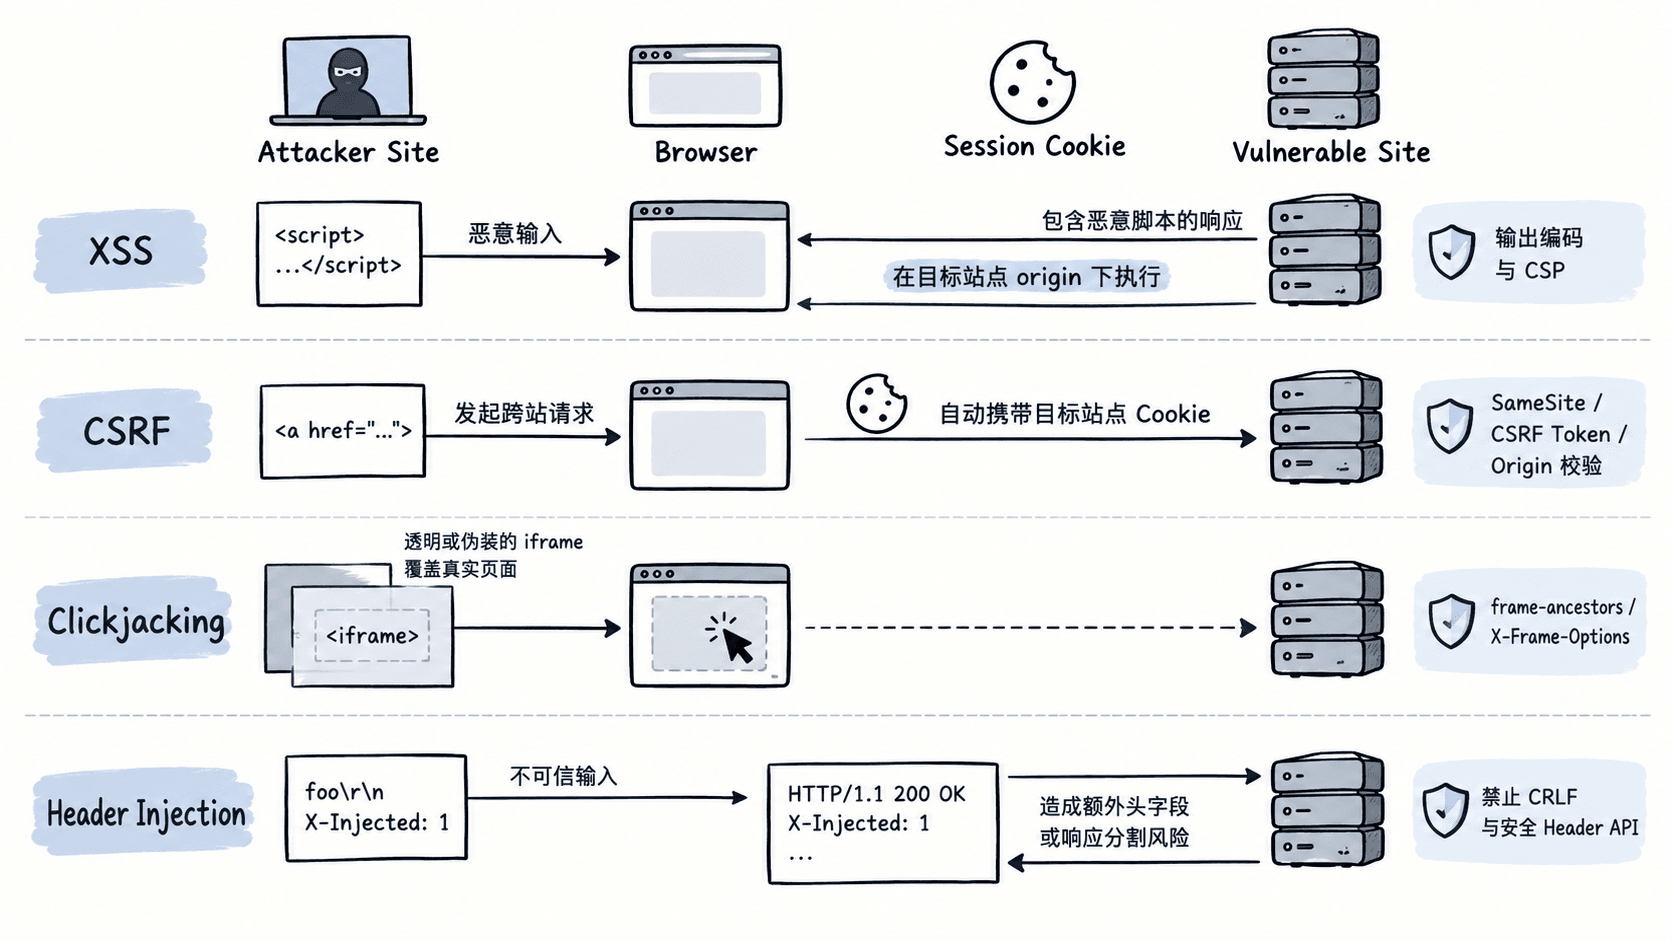
XSS、CSRF、点击劫持和消息头注入利用的是不同信任边界:页面内容、自动携带的 Cookie、框架嵌入和响应头字段。把攻击放回 HTTP 请求、响应与浏览器执行链路,就能判断风险发生在哪一层,以及应该在哪里阻断。
学习目标
- 区分四类攻击的触发条件和浏览器角色
- 根据请求与响应判断主要防护位置
- 用具体场景快速定位输入、身份和执行上下文
把攻击放回请求响应链路
先固定四个主体:Attacker Site、Browser、Vulnerable Site 和 Session Cookie。XSS 让危险内容进入页面并在目标源执行;CSRF 借浏览器自动带上登录凭据;点击劫持把真实页面嵌入攻击页面;消息头注入则把不可信输入带进 HTTP 响应头。
| 攻击 | 成立条件 | 优先防护 |
|---|---|---|
| XSS | 不可信内容进入可执行页面上下文 | 输出编码、安全模板、CSP |
| CSRF | 跨站请求能携带用户凭据 | SameSite、CSRF Token、Origin 校验 |
| 点击劫持 | 敏感页面可被第三方框架嵌入 | frame-ancestors、X-Frame-Options |
| 消息头注入 | 不可信输入进入响应头且可破坏字段边界 | 安全 Header API、格式白名单 |
区分 XSS 与 CSRF
XSS 的判断点是“脚本是否在受害站点的源上下文执行”。例如评论内容未经正确编码直接进入 HTML,浏览器就可能把其中的危险内容当作页面的一部分处理。修复重点是上下文相关输出编码和安全模板,CSP 用来进一步限制脚本来源。
CSRF 的判断点是“攻击者能否借用户身份发起状态变更”。假设转账接口仅凭会话 Cookie 认证,攻击页面诱导浏览器提交请求时,Cookie 可能被自动带上。应组合使用 SameSite=Lax 或更严格策略、不可预测的 CSRF Token,并在服务端校验 Origin。
阻止点击劫持
点击劫持常见于“看见的按钮”和“真正收到点击的按钮”不是同一个元素。攻击页可以把后台确认页放进透明 iframe,再把诱导文案盖在上方。检查时直接看目标页响应头:完全禁止嵌入可用 Content-Security-Policy: frame-ancestors 'none',兼容旧客户端可同时发送 X-Frame-Options: DENY。
如果业务确实需要被同源页面嵌入,把策略收窄为 frame-ancestors 'self'。不要为了让一个合作页面工作就完全取消限制;应只允许明确来源,并用真实嵌入页面验证。
防止消息头注入
消息头注入通常发生在重定向地址、下载文件名等值被直接拼进响应头时。回车和换行可能把一个值切成额外头字段,旧系统或错误代理链甚至会出现响应分割风险。
排查时列出所有“请求参数或数据库值进入 Location、Set-Cookie、Content-Disposition”的路径,确认框架 Header API 会拒绝换行,并给业务值加白名单。例如站内重定向只接受 /account 这类相对路径,下载文件名只允许预期字符集。沿着输入、服务端处理、HTTP 响应、浏览器执行四个位置检查,比只记攻击名称更容易找到真正的修复点。