
计算机网络 / 系统课时
理解证书信任链
理解证书信任链
访问 HTTPS 站点时,浏览器不会因为服务器“给了一张证书”就直接信任它,而是把站点证书沿签发关系逐级验证到本机已经信任的根证书。本篇用一条三层证书链说明签名、主机名、有效期和信任锚如何共同决定连接是否可信。
学习目标
- 说清根证书、中间证书和站点证书各自承担的职责
- 按客户端真实校验顺序判断一条证书链为什么成功或失败
- 使用 OpenSSL 查看服务器发送的证书链并识别常见断链问题
信任从本地根证书开始
典型链路是“根 CA → 中间 CA → 站点证书”。根证书通常预装在操作系统或浏览器的信任库中;中间证书由根 CA 或更上级中间 CA 签发;站点证书则包含具体域名、公钥和用途。服务器通常发送站点证书与必要的中间证书,而不会把根证书当作信任依据发送给客户端。
| 层级 | 常见约束 | 客户端如何使用 |
|---|---|---|
| 站点证书 | subjectAltName 含目标域名,EKU 通常允许 serverAuth |
用其公钥验证服务器的 CertificateVerify,并检查域名与有效期 |
| 中间证书 | Basic Constraints: CA=TRUE,通常允许 keyCertSign |
验证下一级证书签名,并继续向上构建路径 |
| 根证书 | 自签名,存在于本地受信任根存储 | 作为 trust anchor;是否信任来自本地策略,而不是“自签名”本身 |
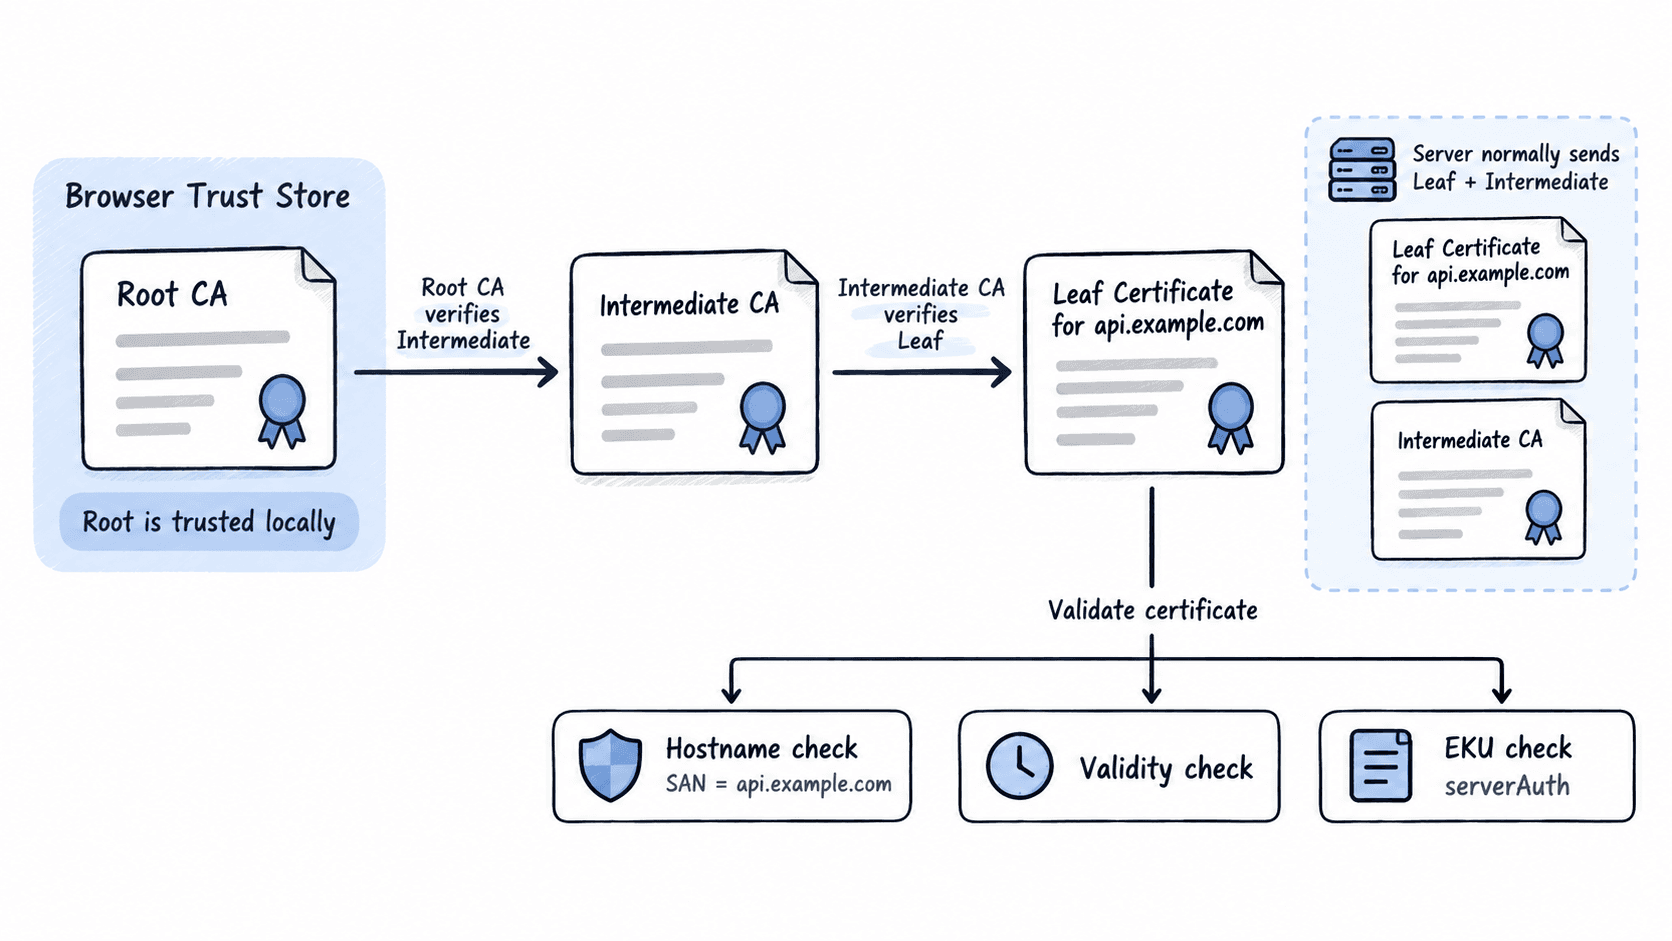
客户端按四类条件验证
客户端先尝试构建一条能到达本地信任锚的路径,再逐级检查签名是否正确。随后还要检查每张证书的有效期与 CA 约束,并确认站点证书的 subjectAltName 能匹配正在访问的主机名。现代浏览器主要依赖 SAN;仅把域名写在旧式 Common Name 中,不能作为可靠做法。
实际排查时可按这个顺序检查:链是否能接到受信任根、每级签名是否有效、证书是否在有效期内、站点域名是否匹配、站点证书是否允许服务器认证。吊销状态还可能通过 OCSP、CRL 或浏览器自己的机制参与判断,因此“签名正确”并不等同于“最终一定通过”。
用 OpenSSL 查看服务器发送的链
在安装了 OpenSSL 的 Linux、macOS 或 WSL 中执行下面的命令。-servername 会发送 SNI,避免多域名服务器返回错误证书;-showcerts 会把服务器实际发送的证书逐张打印出来。
openssl s_client -connect example.com:443 -servername example.com -showcerts </dev/null预期输出中最关键的是验证结果;证书主题、序列号和中间 CA 可能随服务端更新而变化。
...
Verify return code: 0 (ok)
如果看到 unable to get local issuer certificate,通常表示中间证书缺失、客户端缺少相应信任锚,或路径构建无法完成。注意,s_client 展示的是 OpenSSL 的验证结果,不代表所有浏览器都会采用完全相同的路径构建和吊销策略。
常见断链怎样修复
最常见的服务器错误是只部署站点证书,没有把 CA 提供的中间证书一并配置。正确做法通常是让 Web 服务器发送“站点证书 + 中间证书链”,而不是把根证书拼进去。以部署文件为例,应使用 CA 提供的 full chain 文件,而不是只引用单张 leaf certificate。
另一个常见问题是证书域名与访问地址不一致:证书含 www.example.com,用户却访问 api.example.com,即使签名链完整也会失败。排查时不要只盯着“是否过期”,而要同时核对 SAN、链完整性、有效期和信任根;这四类检查中任意一项失败,都足以让 HTTPS 连接被拒绝。