
计算机网络 / 系统课时
使用 Cache-Control
使用 Cache-Control
Cache-Control 决定响应能否被缓存、能缓存多久以及哪些缓存可以保存它。本篇聚焦 max-age、no-cache、no-store、public 和 private,并用可运行的本地 HTTP 服务验证响应头,避免把 no-cache 错当成“完全不缓存”。
学习目标
- 准确区分五个常用
Cache-Control指令的语义。 - 为静态资源、HTML、用户私有数据选择可用组合。
- 用本地服务和
curl验证响应头是否按预期发送。
五个常用指令怎么选
以下语义以响应头为主。max-age 控制新鲜期;public 和 private 决定共享缓存是否能保存;no-cache 允许保存但要求复用前验证;no-store 才表示缓存不得存储该响应。
| 指令 | 直接含义 | 常见写法 |
|---|---|---|
max-age=秒数 |
在新鲜期内可直接复用 | max-age=600 |
no-cache |
可以存储,但每次复用前必须向源站验证 | private, no-cache |
no-store |
不得把响应存入 HTTP 缓存 | no-store |
public |
允许共享缓存保存响应,仍受其他缓存规则约束 | public, max-age=86400 |
private |
仅私有缓存可保存,共享缓存不得保存 | private, max-age=300 |
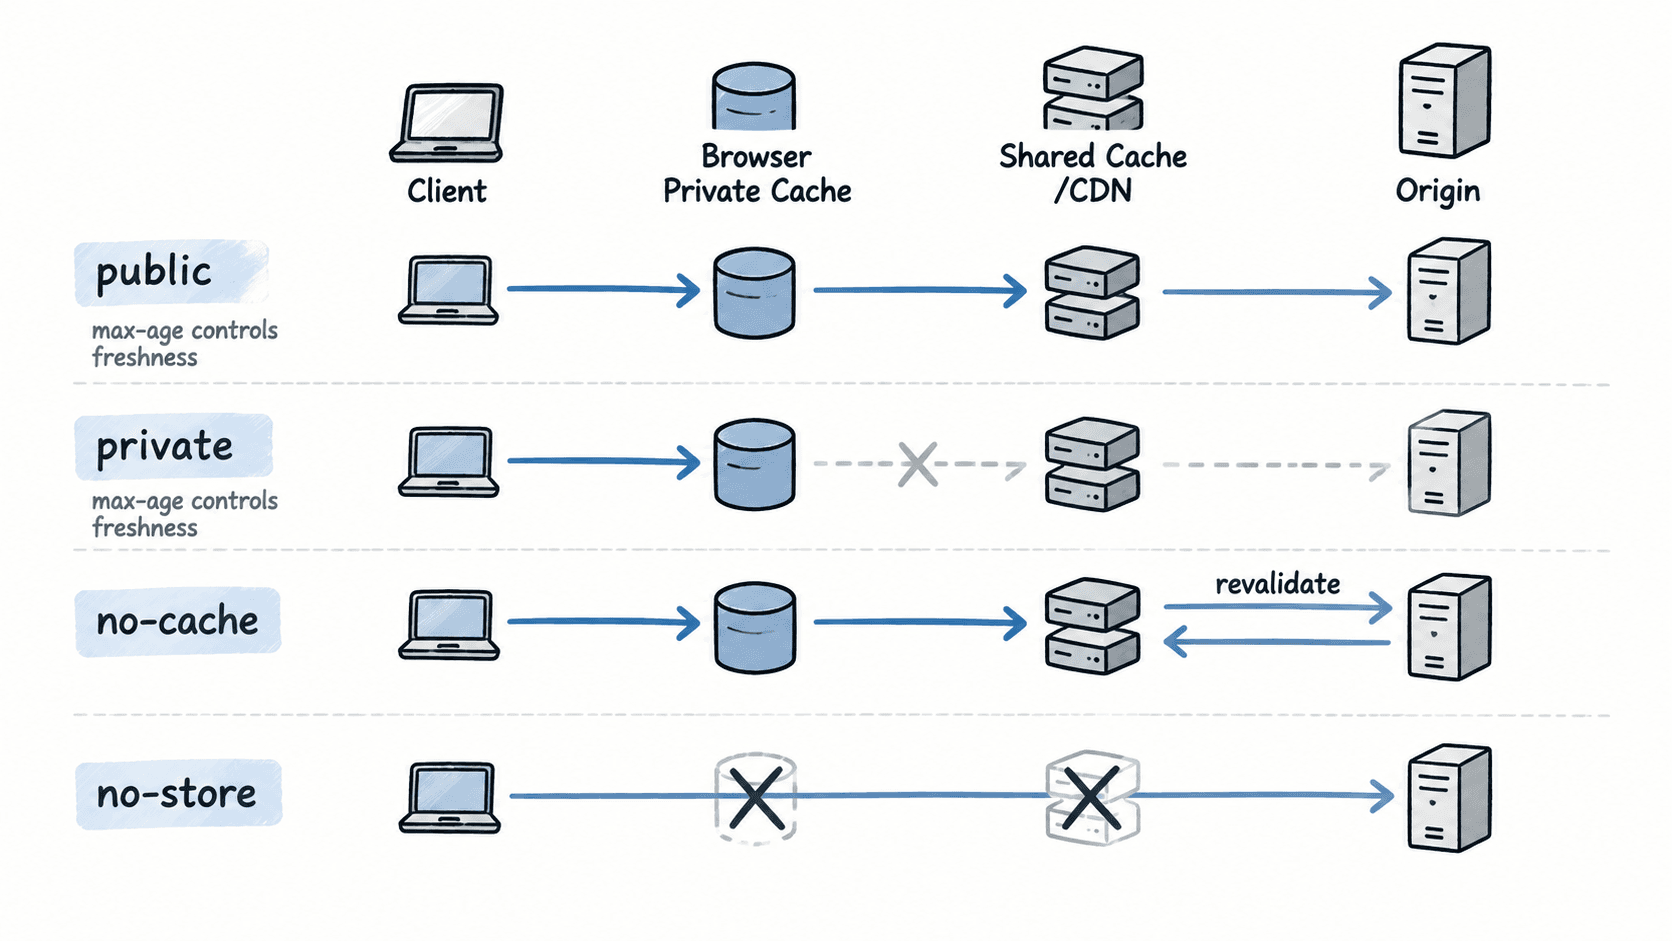
组合时先确定“谁可以存”,再确定“存多久或是否必须验证”。例如公共静态文件可用 public, max-age=86400;用户个人页可用 private, no-cache;含一次性凭证的响应使用 no-store。不要同时写互相矛盾、又没有明确目的的组合。
配出一个可验证的响应
下面用 Python 3 标准库启动一个本地 HTTP 服务,固定返回 Cache-Control: public, max-age=60。保存为 cache_server.py,不依赖第三方包。
from http.server import BaseHTTPRequestHandler, HTTPServer

class Handler(BaseHTTPRequestHandler):
    def do_GET(self):
        body = b"hello cache\n"
        self.send_response(200)
        # 允许私有缓存和共享缓存保存,并设置 60 秒新鲜期。
        self.send_header("Cache-Control", "public, max-age=60")
        self.send_header("Content-Type", "text/plain; charset=utf-8")
        self.send_header("Content-Length", str(len(body)))
        self.end_headers()
        # 响应体保持固定,便于只观察缓存响应头。
        self.wfile.write(body)

if __name__ == "__main__":
    HTTPServer(("127.0.0.1", 8000), Handler).serve_forever()
启动服务:
python cache_server.py预期结果:进程保持运行并监听 127.0.0.1:8000,该程序没有额外启动日志;收到请求时会输出 Python HTTP 服务器的访问日志。
另开一个终端检查完整响应:
curl -sS -i http://127.0.0.1:8000/预期输出中应至少包含以下内容;<TIME> 和 <VERSION> 会随环境变化。
HTTP/1.0 200 OK
Server: BaseHTTP/<VERSION> Python/<VERSION>
Date: <TIME>
Cache-Control: public, max-age=60
Content-Type: text/plain; charset=utf-8
Content-Length: 12

hello cache这里验证的是“服务器确实发出了缓存策略”。curl 默认不会像浏览器那样维护普通 HTTP 响应缓存,因此重复执行命令不能用来证明发生了缓存命中。
常见资源的组合方式
带内容哈希的静态资源可以使用很长的新鲜期,例如 public, max-age=31536000;只要文件内容变化时同时更换 URL,就不会让旧文件长期占用同一个地址。没有版本化 URL 的资源不要盲目设置一年缓存,否则更新后客户端可能长时间继续使用旧内容。
HTML 常用 no-cache:浏览器可以保存副本,但再次使用前需要验证,这与“不允许存储”不同。用户专属页面可使用 private, no-cache,防止 CDN 或企业代理之类的共享缓存保存,同时保留浏览器侧的验证能力。
真正不希望进入 HTTP 缓存的敏感响应使用 no-store,例如一次性令牌或高敏感账户信息。private 不能替代 no-store:前者仍允许用户自己的浏览器缓存保存响应,后者才禁止存储。
用错误组合反查配置
出现“别人看到了我的内容”时,先检查用户专属响应是否误用了 public;出现“资源更新后客户端仍长期用旧版本”时,检查是否给固定 URL 设置了过长 max-age;出现“写了 no-cache 却还能看到缓存副本”时,不要把它当故障,因为该指令本来就允许存储。
可按下面的最小检查表验收:公共版本化静态资源允许共享缓存;个性化响应至少使用 private;不可落盘的敏感响应使用 no-store;需要频繁确认新版本的响应使用 no-cache。这四项能覆盖大多数基础项目中的配置误区。