
计算机网络 / 系统课时
保护 Cookie 安全
保护 Cookie 安全
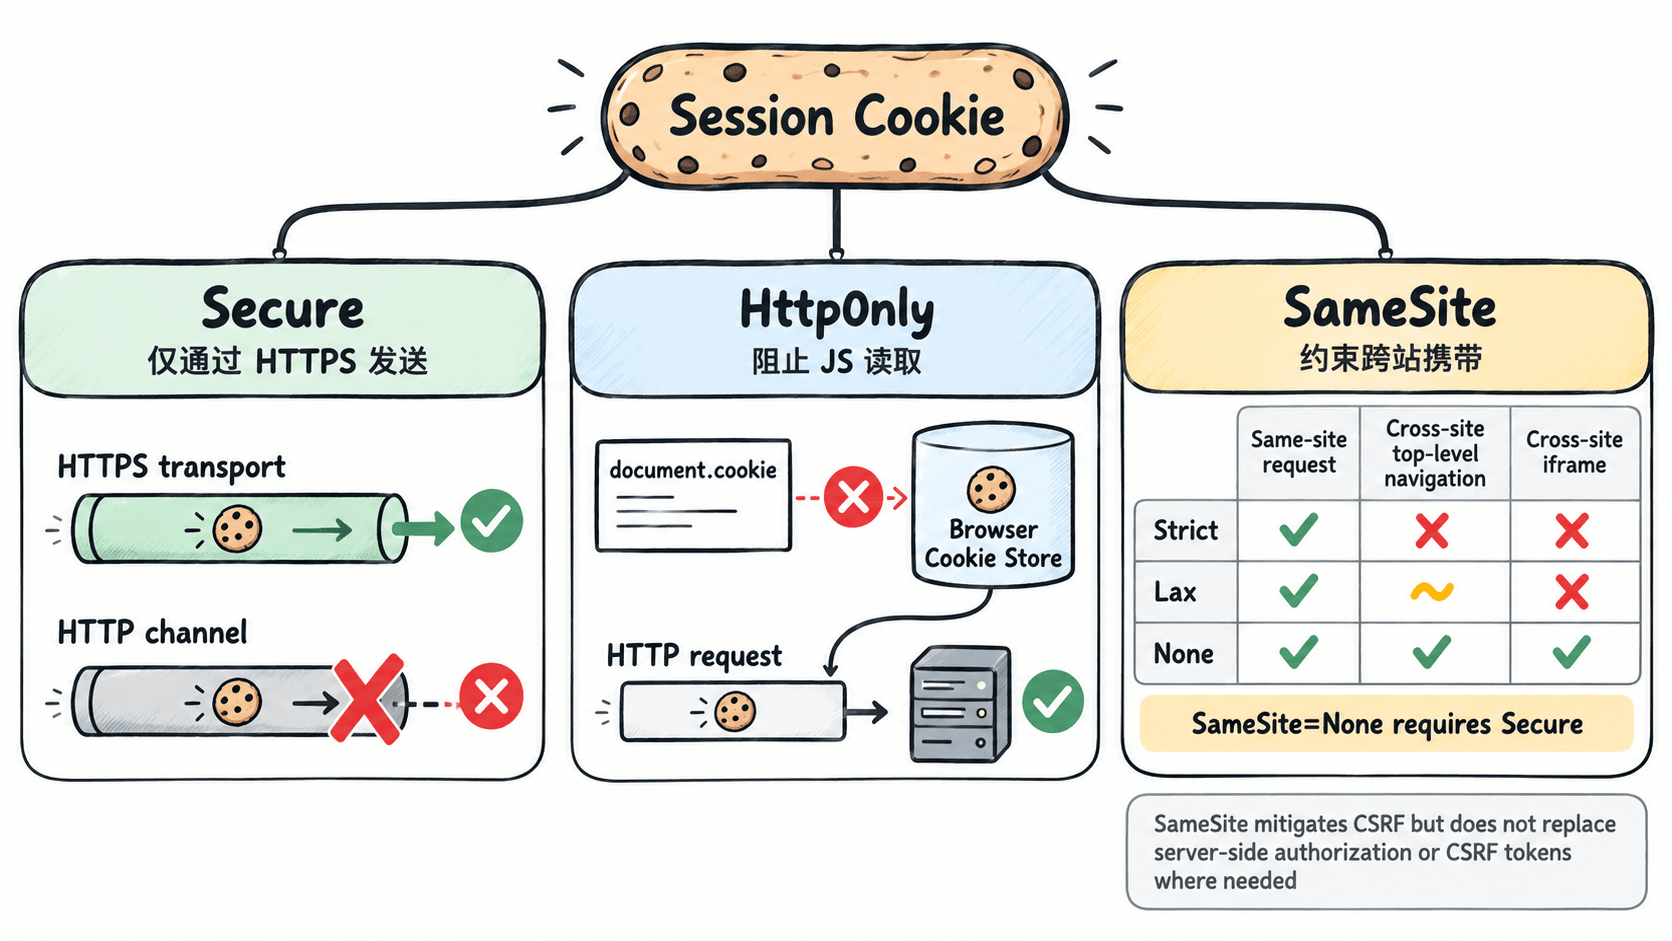
会话 Cookie 往往就是登录凭证,因此“能保存”远远不够,还要限制它通过什么连接发送、脚本能否读取,以及跨站请求是否自动携带。本篇用 Secure、HttpOnly、SameSite 组成一条可直接采用的会话 Cookie 基线,并拆解它们各自防什么、不防什么。
学习目标
- 理解
Secure、HttpOnly、SameSite分别约束传输、脚本访问和跨站发送。 - 能为登录会话选择
SameSite=Lax、Strict或None。 - 能写出一条适合常规 Web 登录会话的安全 Cookie。
用 Secure 阻止明文 HTTP 携带凭证
Secure 表示 Cookie 只应通过安全连接发送。生产站点的会话 Cookie 应在 HTTPS 响应中设置 Secure;不要为了兼容 HTTP 页面去掉它,否则同一凭证可能在明文请求中暴露给链路上的攻击者。
Set-Cookie: __Host-session=<ID>; Path=/; Secure; HttpOnly; SameSite=Lax这里采用 __Host- 前缀还有额外约束:必须带 Secure、必须设置 Path=/,并且不能包含 Domain。这能把 Cookie 固定为当前安全主机的 Host-only Cookie,适合不需要跨子域共享的登录会话。<ID> 是动态会话标识,实际值每次登录都可能不同。
Secure 只控制传输条件,不会加密浏览器本地保存的数据,也不能替代 HTTPS 证书校验、HSTS 或服务端会话失效机制。若业务必须让多个子域共享 Cookie,则不能使用 __Host-,应改用普通名称并谨慎设置 Domain。
用 HttpOnly 隔离 document.cookie
HttpOnly 会阻止前端 JavaScript 通过 document.cookie 读取或修改该 Cookie,但浏览器仍会在符合条件的 fetch、XHR、导航请求中自动携带它。因此它能降低“XSS 直接偷走会话 Cookie”的风险,却不能阻止 XSS 代码冒用当前会话发起请求。
Set-Cookie: session=<ID>; Path=/; Secure; HttpOnly; SameSite=Lax; Max-Age=1800上例把会话有效期限制为 30 分钟,即 1800 秒。若前端业务确实需要读取一个偏好值,例如主题模式,应把偏好与认证凭证拆成两条 Cookie,而不是为了读取 session 而移除 HttpOnly。
| Cookie | 是否需要 JS 读取 | 建议属性 |
|---|---|---|
session |
否 | Secure; HttpOnly; SameSite=Lax |
theme |
是 | Secure; SameSite=Lax |
csrf_token |
取决于方案 | 按框架 CSRF 方案决定 |
用 SameSite 控制跨站请求携带
SameSite 解决的是“另一个站点发起请求时,这条 Cookie 要不要自动带上”。Strict 最严格,适合后台管理等很少需要外部跳转进入后仍保持登录语义的场景;Lax 兼顾安全与常规链接跳转,通常适合作为普通 Web 会话的起点;None 允许跨站上下文携带,但必须同时设置 Secure。
Set-Cookie: session=<ID>; Path=/; Secure; HttpOnly; SameSite=Lax; Max-Age=1800
Set-Cookie: embedded_session=<ID>; Path=/; Secure; HttpOnly; SameSite=None; Max-Age=1800例如用户从搜索引擎点击链接进入站点时,Lax 通常可保留常规顶层 GET 导航的会话;如果登录态必须出现在跨站 iframe 或某些第三方集成中,才考虑 None。不要把 SameSite=None 当默认值,否则会放宽跨站携带范围。
采用会话基线并检查例外
对常规同站登录系统,可以先采用 Path=/; Secure; HttpOnly; SameSite=Lax,再根据风险与集成需求调整。若会话只属于当前主机,优先使用 __Host- 前缀;若确实要跨站嵌入,再单独评估 SameSite=None,不要把所有 Cookie 一起放宽。
Set-Cookie: __Host-session=<ID>; Path=/; Max-Age=1800; Secure; HttpOnly; SameSite=Lax检查时应确认四点:请求是否全程 HTTPS、认证 Cookie 是否不可被 document.cookie 读取、跨站请求是否符合预期、退出登录后服务端会话是否同时失效。SameSite 能降低部分 CSRF 风险,但对转账、改密码等高价值操作,仍应使用框架提供的 CSRF 防护并验证 Origin 或专用令牌。