
计算机网络 / 系统课时
理解 TLS 握手
理解 TLS 握手
TLS 握手的任务是让客户端与服务器在不预先共享会话密钥的情况下,协商协议参数、验证服务器身份并派生双方一致的加密密钥。下面以 TLS 1.3 的一次完整握手为主线,说明每条关键消息解决什么问题,以及何时才能安全发送 HTTP 数据。
学习目标
- 按时间顺序说明 TLS 1.3 从
ClientHello到应用数据的关键消息 - 区分证书验证、ECDHE 密钥协商和 Finished 完整性验证的职责
- 使用 OpenSSL 验证实际连接使用的 TLS 版本和协商结果
ClientHello 先给出客户端能力
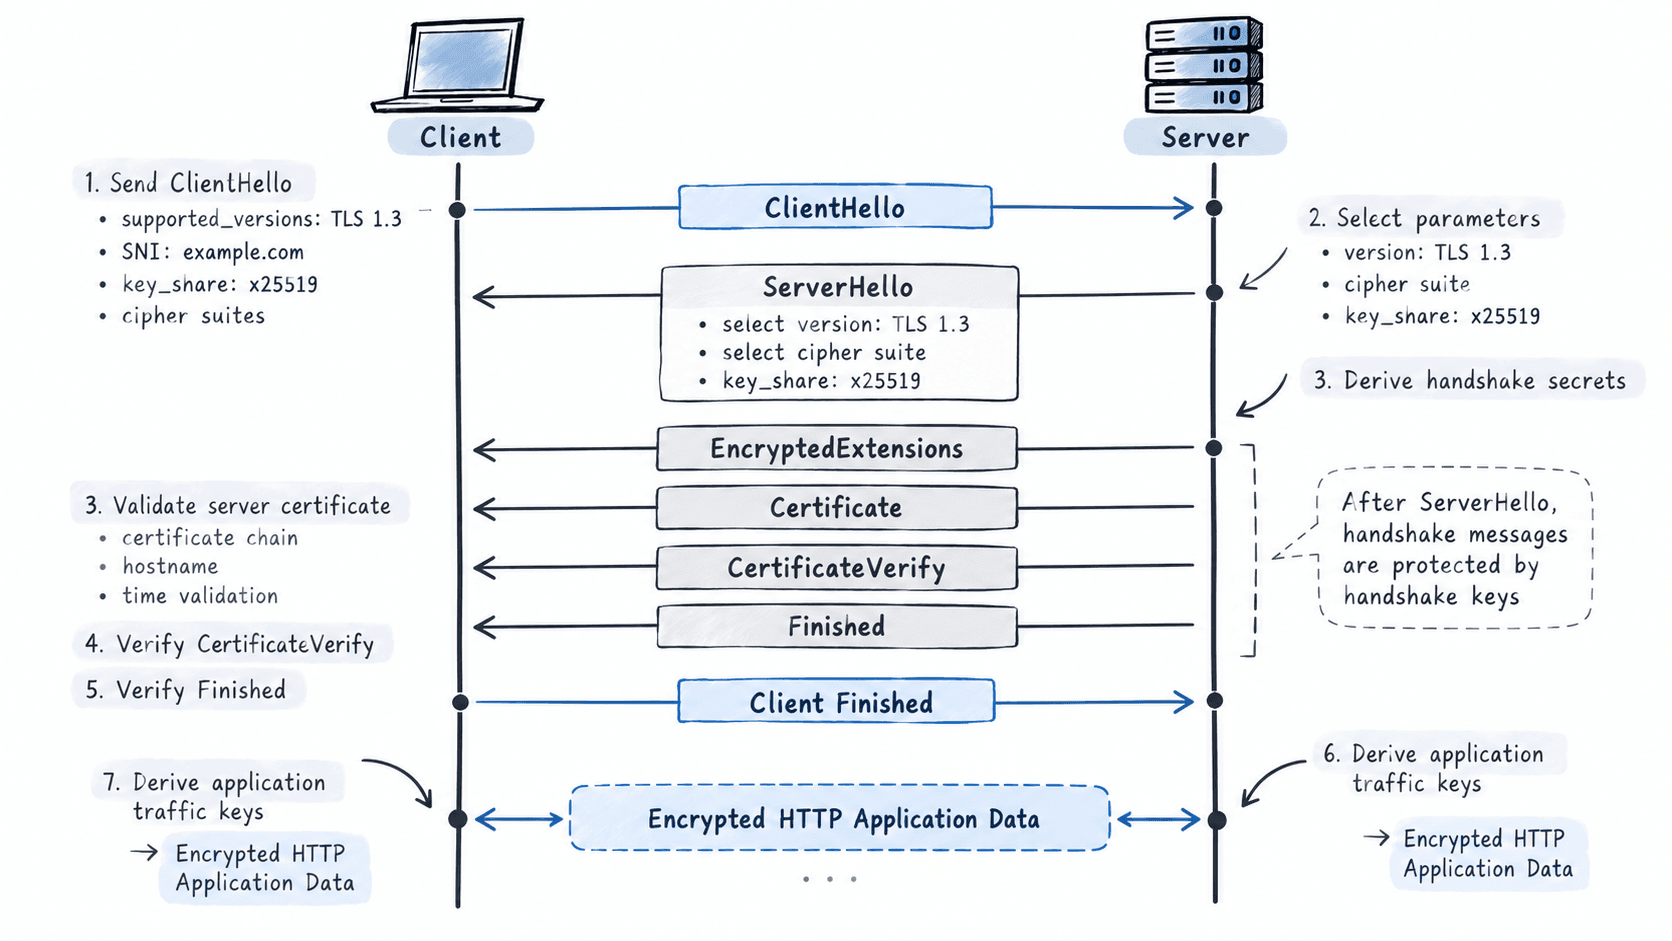
客户端首先发送 ClientHello,其中会带可接受的 TLS 版本、密码套件、密钥份额和签名算法。一次常见的 TLS 1.3 客户端配置可能包含 supported_versions=TLS 1.3、key_share=x25519、密码套件 TLS_AES_128_GCM_SHA256,以及 SNI 主机名 example.com。
TLS 1.3 的密码套件只描述对称加密与哈希组合,不再像 TLS 1.2 那样把密钥交换和证书签名算法也编码进套件名称。SNI 负责告诉服务器客户端想访问哪个主机;ALPN 则可协商 h2 或 http/1.1,它们解决的是不同层面的选择问题。
ServerHello 后建立握手密钥
服务器用 ServerHello 选择 TLS 1.3 版本、一个密码套件和自己的 ECDHE key_share。双方结合各自的临时私钥和对方公钥计算同一个共享秘密,并通过 TLS 1.3 的密钥派生流程得到握手阶段密钥;从此后的大部分握手消息开始受到加密保护。
一次完整的服务器认证通常继续包含 EncryptedExtensions、Certificate、CertificateVerify 和 Finished。客户端验证证书链、主机名与有效期,再用站点证书公钥验证 CertificateVerify,最后验证 Finished 是否与整个握手记录一致;通过后客户端发送自己的 Finished,双方再使用应用流量密钥传输 HTTP。
TLS 1.3 与 TLS 1.2 不要混淆
在完整握手且不计 TCP 建连时,TLS 1.3 通常用 1 个往返就能让客户端在发送自己的 Finished 后开始发送应用数据;TLS 1.2 的传统完整握手通常需要更多往返。TLS 1.3 也移除了静态 RSA 密钥交换以及一批旧式 CBC 套件,主流完整握手会使用具有前向保密性的临时 Diffie-Hellman,例如 X25519。
TLS 1.3 还支持会话恢复,并可在满足条件时使用 0-RTT early data,但 0-RTT 数据存在重放风险,因此不适合直接承载“扣款”“下单”这类不可安全重放的操作。判断问题时先确认抓包中的协议版本,再套对应版本的消息顺序,能避免把 TLS 1.2 的 ServerKeyExchange 等消息错误地套到 TLS 1.3。
用 OpenSSL 验证实际协商结果
在 OpenSSL 1.1.1 或 3.x 环境中,可强制尝试 TLS 1.3 并用简洁模式查看连接结果。示例使用公开的 example.com:443,实际协商的密码套件和证书信息可能随服务端配置更新。
openssl s_client -connect example.com:443 -servername example.com -tls1_3 -brief </dev/null预期输出应至少表明协议版本是 TLS 1.3 且证书验证成功;具体密码套件用动态占位表示。
CONNECTION ESTABLISHED
Protocol version: TLSv1.3
Ciphersuite: <NEGOTIATED_CIPHERSUITE>
Verification: OK
如果命令报 no protocols available 或类似错误,先执行 openssl version;TLS 1.3 需要 OpenSSL 1.1.1 及以上版本。若协议能协商但 Verification 失败,则把问题转回证书链、主机名或信任根,而不是继续排查对称加密算法。