
计算机网络 / 系统课时
使用 Basic 认证
使用 Basic 认证
Basic 认证会在请求头中发送用户名和密码的 Base64 编码值。它实现简单,但 Base64 只是编码而不是加密,所以必须放在 HTTPS 保护的连接上;本篇完成后应能读懂 401 挑战、构造请求头并判断使用边界。
学习目标
- 根据
username:password生成正确的 BasicAuthorization请求头。 - 解释
401 Unauthorized与WWW-Authenticate在挑战流程中的作用。 - 判断哪些场景可以使用 Basic,以及为什么不能用明文 HTTP 承载它。
报文格式如何构造
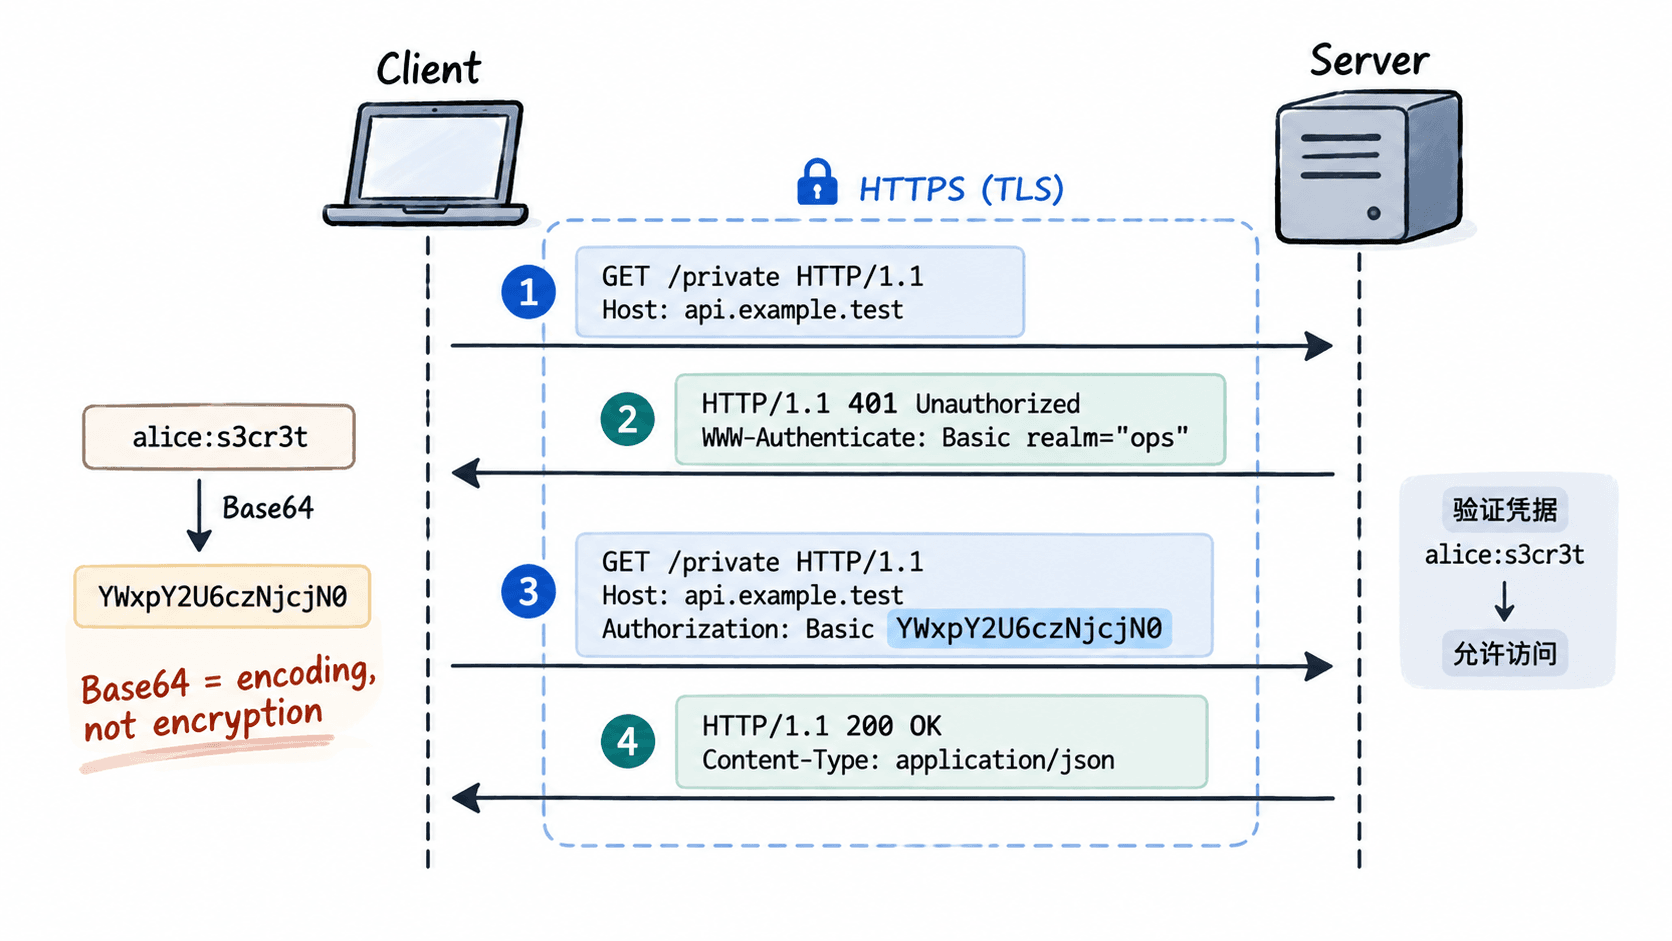
Basic 的凭据先写成 username:password,再把对应字节做 Base64 编码,最后放进 Authorization: Basic <token>。下面使用纯 ASCII 凭据,避免不同实现之间的字符集差异。
用户名本身不应包含冒号,因为解析时第一个冒号用于分隔用户名和密码。密码可以包含冒号,服务端应按第一个冒号切分。
python3 - <<'PY'
import base64

raw = b'alice:s3cr3t'
token = base64.b64encode(raw).decode('ascii')
print(f'Authorization: Basic {token}')
PY
预期输出
Authorization: Basic YWxpY2U6czNjcjN0这个 token 可以随时被反向解码回原始凭据,所以不能把“已 Base64 编码”理解成“已加密”。若要传递非 ASCII 凭据,应先确认服务端字符集约定;服务端可在挑战中声明 charset="UTF-8"。
401 挑战如何完成认证
客户端首次访问受保护资源时可以不带凭据。服务器若要求 Basic,应返回 401,并在 WWW-Authenticate 中给出挑战;客户端随后发送 Authorization,凭据正确时再返回资源。
如果凭据已经验证,但该用户没有访问某资源的权限,通常应返回 403,而不是再次用 401 表示权限不足。下面的报文展示一次完整的挑战与重试。
GET /private HTTP/1.1
Host: api.example.test

HTTP/1.1 401 Unauthorized
WWW-Authenticate: Basic realm="ops"

GET /private HTTP/1.1
Host: api.example.test
Authorization: Basic YWxpY2U6czNjcjN0

HTTP/1.1 200 OK
Content-Type: application/json
realm 用于描述保护空间,例如 ops 或 admin,不是密码的一部分。多数客户端也支持预先发送 Authorization,省掉第一次 401 往返,但凭据仍会在后续相关请求中重复发送。
为什么必须配合 HTTPS
在明文 HTTP 中,能看到链路流量的中间节点都能读取 Authorization 头,并把 Base64 token 还原成用户名和密码。HTTPS 用 TLS 加密 HTTP 报文在网络上的传输内容,使旁路者无法直接取得该请求头。
部署时还要确认 TLS 覆盖到真正的认证终点。若公网到反向代理是 HTTPS,而代理到后端又走不受保护的跨主机 HTTP,凭据仍可能在内部链路暴露。
日志、APM 和错误追踪也应删除或脱敏 Authorization 头,不能把完整值写入日志。这样既避免普通运维日志变成凭据仓库,也降低调试数据外泄后的影响。
什么时候适合使用 Basic
Basic 适合边界清晰、客户端数量少、且全程 HTTPS 的场景,例如内部管理接口、临时运维端点或脚本调用。它没有内建登录页面、会话注销、权限委派和短期令牌刷新机制。
面向普通终端用户的大型应用通常会使用会话 Cookie、Bearer Token 或基于 OAuth/OIDC 的方案。若要求“立即让某个已登录客户端失效”,Basic 本身缺少可单独撤销的服务端会话状态。
上线前至少检查四项:所有入口强制 HTTPS;401 响应包含正确的 WWW-Authenticate;失败认证不会回显密码;日志不会记录 Authorization。任一项不满足,都应先修正再开放受保护资源。