
计算机网络 / 系统课时
理解反向代理
理解反向代理
反向代理位于客户端与应用服务器之间,对外接收 HTTP 请求,再把请求转发给内部服务。它常同时承担域名入口、TLS 终止、负载均衡和统一转发规则,因此客户端只需要认识一个公开地址,后端实例可以独立扩缩容或更换。
学习目标
- 说明反向代理与后端应用之间的请求转发关系。
- 配置一个可工作的 Nginx 反向代理并验证转发结果。
- 判断域名接入、TLS 终止和负载均衡分别应放在哪一层。
反向代理站在服务器入口
浏览器访问 https://api.example.com/orders 时,TCP/TLS 连接通常先到反向代理,而不是直接到业务进程。代理根据主机名、路径或其他规则选择上游,例如把 /api/ 转到 127.0.0.1:3000,把 /static/ 交给对象存储或静态文件服务。
| 职责 | 代理层常见做法 | 后端得到什么 |
|---|---|---|
| 域名接入 | 一个公网域名指向代理 | 无需直接暴露公网端口 |
| TLS 终止 | 代理持有证书并完成 HTTPS 握手 | 内网可继续 HTTP,或再次使用 HTTPS |
| 负载均衡 | 多个上游实例按算法选择 | 单个实例只处理分配到的请求 |
| 请求转发 | 按 Host、路径等匹配上游 | 收到转发后的请求和代理补充的头 |
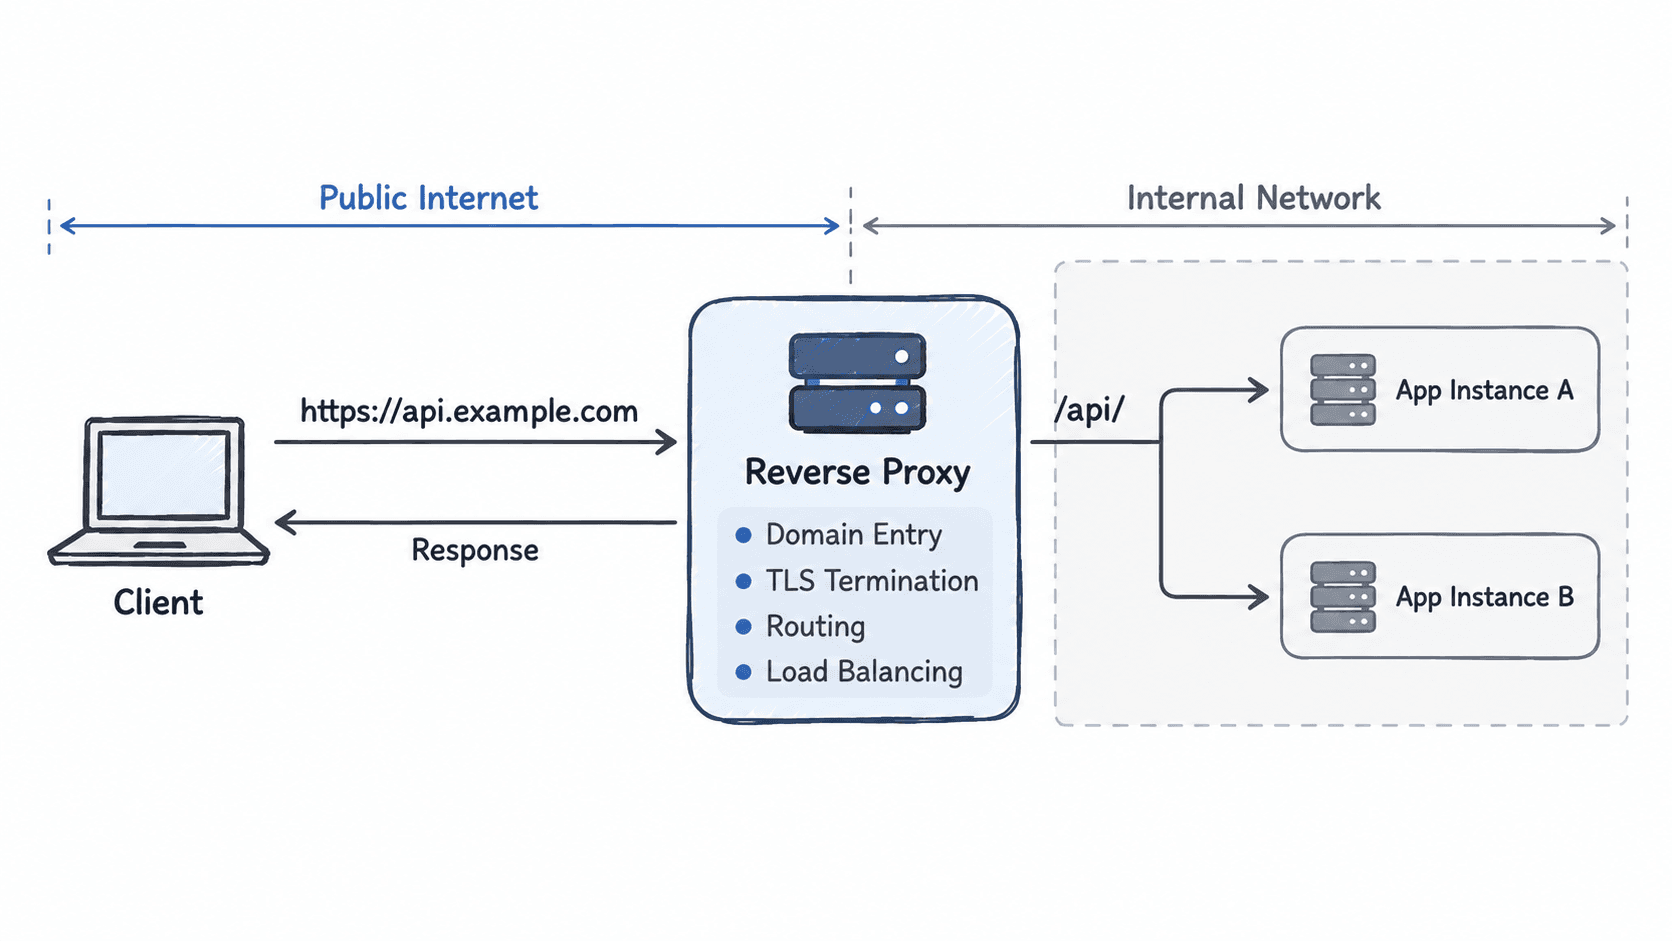
反向代理与正向代理的方向不同:正向代理代表客户端访问外部资源,反向代理代表服务器端的一组服务接受外部访问。判断时只看“谁被隐藏”:客户端侧被隐藏通常是正向代理,服务端实例被隐藏通常是反向代理。
用 Nginx 转发到应用
下面示例适用于常见 Nginx 1.18+ 配置。先准备一个本地上游,再让 Nginx 在 8080 端口接收请求。示例只演示 HTTP 转发;生产环境若终止 TLS,应在同一入口增加 listen 443 ssl 和实际证书配置。
mkdir -p /tmp/proxy-demo
printf 'upstream-ok\n' > /tmp/proxy-demo/index.html
python3 -m http.server 3000 --bind 127.0.0.1 --directory /tmp/proxy-demo
预期输出:
Serving HTTP on 127.0.0.1 port 3000 (http://127.0.0.1:3000/) ...另开终端,把下面内容保存为 /tmp/nginx-proxy.conf。这是完整的最小配置,proxy_pass 没有附加 URI,因此请求路径会原样传给上游。
pid /tmp/nginx-proxy.pid;
error_log /tmp/nginx-proxy-error.log;

events {}

http {
    access_log /tmp/nginx-proxy-access.log;

    upstream app_pool {
        server 127.0.0.1:3000;
    }

    server {
        listen 8080;
        server_name _;

        location / {
            proxy_pass http://app_pool;
            proxy_http_version 1.1;
            proxy_set_header Host $host;
            proxy_set_header X-Forwarded-Proto $scheme;
            proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        }
    }
}
先检查语法,再启动该配置。若系统已有 Nginx 主进程,占用端口或 PID 文件时应使用独立测试环境或容器,避免覆盖生产配置。
nginx -t -c /tmp/nginx-proxy.conf预期输出:
nginx: the configuration file /tmp/nginx-proxy.conf syntax is ok
nginx: configuration file /tmp/nginx-proxy.conf test is successful
启动后请求代理入口:
nginx -c /tmp/nginx-proxy.conf
curl -i http://127.0.0.1:8080/
预期输出中的时间、Server 版本和其他响应头可能不同,但状态码与正文应一致:
HTTP/1.1 200 OK
...
upstream-ok
负载均衡与 TLS 放在入口层
如果应用已经能横向扩容,只需在 upstream 中增加实例。Nginx 默认使用加权轮询;例如一个 2 倍权重实例和一个普通实例,长期请求量会大致按 2:1 分配,但短时间内不保证严格比例。
upstream app_pool {
    server 10.0.1.11:3000 weight=2;
    server 10.0.1.12:3000;
}
这是片段示例,需放在现有 http 上下文中。生效后可用连续请求和每个实例的访问日志检查分配情况;如果会话只保存在单机内存中,负载均衡可能把后续请求送到另一实例,应改用共享会话存储或无状态令牌,而不是依赖偶然命中同一台机器。
TLS 终止通常也放在入口代理,这样证书续期、协议版本和加密套件集中管理。若合规要求后端链路也必须加密,则代理到上游继续使用 HTTPS,并单独验证上游证书,不能因为公网入口已经是 HTTPS 就默认内网链路安全。
判断代理规则是否正确
验证反向代理时不要只看“页面能打开”。至少检查三件事:代理入口返回 2xx,后端实际收到请求,后端停止后入口能够显式暴露 502/504 等上游故障,而不是返回旧缓存或其他服务的内容。
常见错误是把 proxy_pass 的 URI 拼接规则弄错。例如 location /api/ 配合 proxy_pass http://app_pool/; 会把匹配到的 /api/ 前缀替换为 /;若希望保留 /api/orders 原路径,应使用不带尾部 URI 的 proxy_pass http://app_pool;。上线前用一个固定路径同时核对代理访问日志和应用访问日志,能最快发现路径被重写、请求未到目标实例或 Host 头丢失的问题。