
计算机网络 / 系统课时
排查 HTTPS 证书错误
排查 HTTPS 证书错误
浏览器或命令行提示证书错误时,不要先重装证书。最有效的顺序是先确认访问域名与系统时间,再检查叶子证书的 SAN 和有效期,随后检查服务器发送的中间证书链,最后才判断客户端信任库是否缺少根证书或企业 CA。
学习目标
- 区分域名不匹配、证书过期、链不完整和客户端不信任四类常见故障。
- 使用
curl与 OpenSSL 抓取证书信息,并按固定顺序缩小问题范围。 - 根据检查结果选择服务端修复、续期补链或客户端信任配置。
先确认错误属于哪一层
先记录四项事实:实际访问 URL、客户端当前时间、错误文本、是否只有部分客户端失败。若所有客户端都提示名称不匹配,优先查证书 SAN 与 SNI;若到某一天突然全部失败,优先查有效期;若浏览器正常而精简容器失败,重点查证书链与容器 CA 信任库。
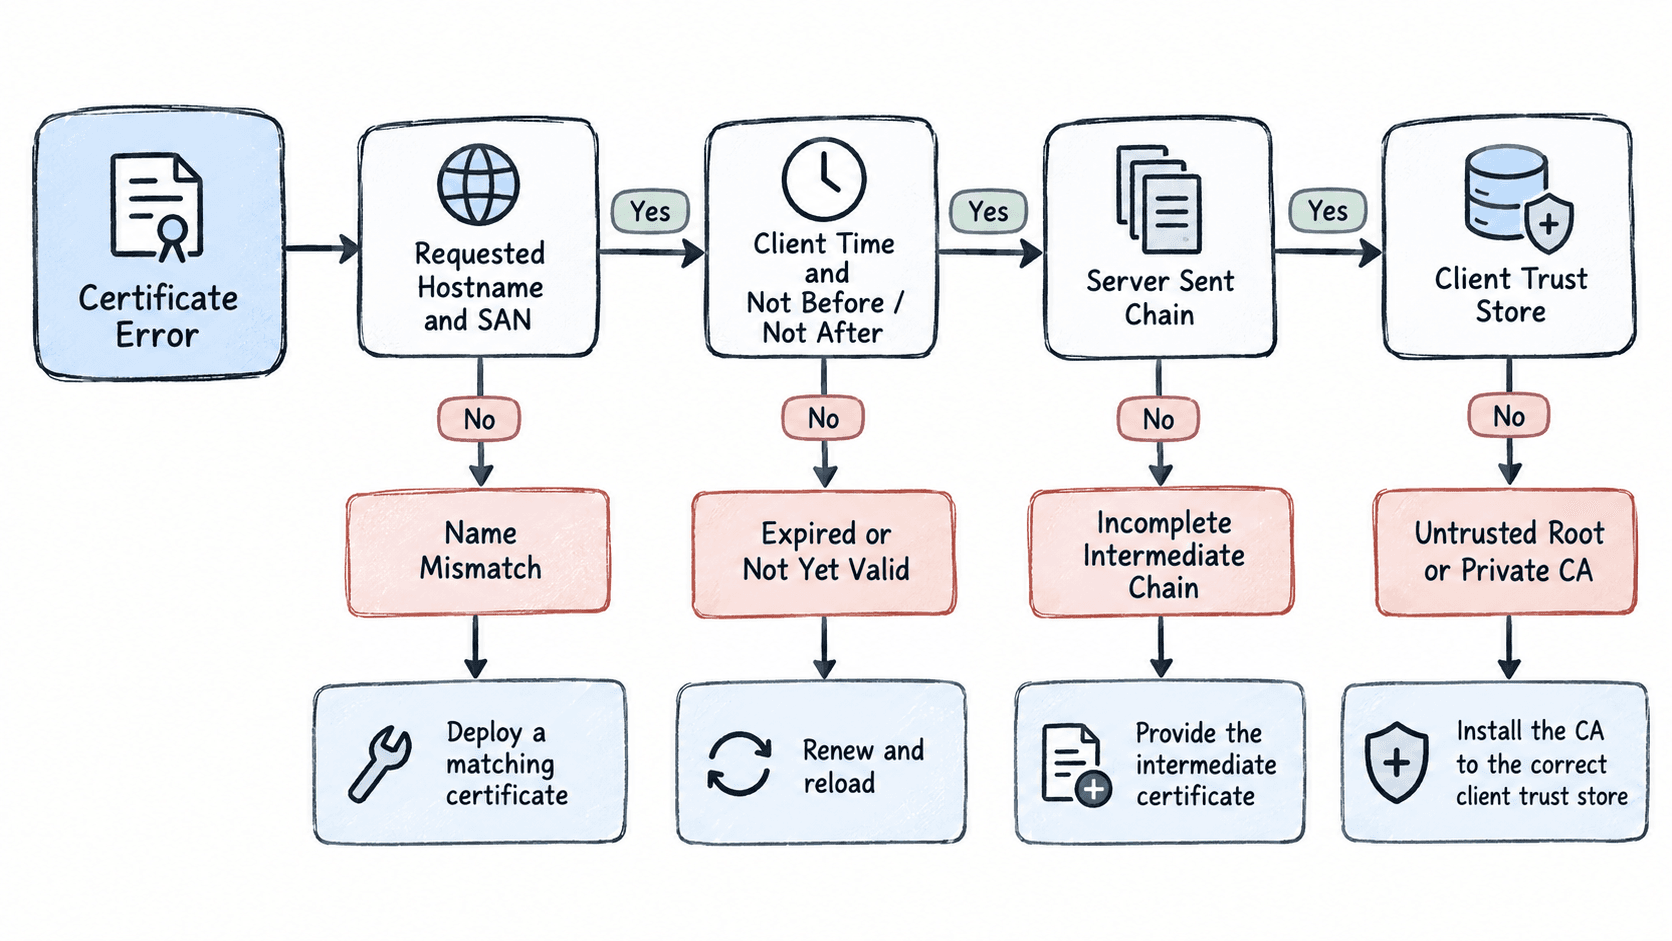
先用 curl 看 TLS 校验是否在建立 HTTP 连接前失败。下面示例使用公开域名,可直接运行;排查自己的站点时把 URL 换成目标地址。
curl -Iv https://example.com/预期结果是 TLS 验证成功并继续发送 HEAD /;HTTP 状态码可能随站点策略变化,但不应出现 certificate verify failed、certificate has expired 或 no alternative certificate subject name。
* SSL certificate verify ok.
> HEAD / HTTP/<VERSION>
< HTTP/<VERSION> <STATUS>
其中 <VERSION> 与 <STATUS> 会随协商协议和服务端配置变化。
检查域名与有效期
证书名称校验看 SAN,不应只盯着 Common Name。访问 api.example.com 时,SAN 必须直接包含该名称,或包含合法匹配的通配符,例如 *.example.com 可以匹配 api.example.com,但不能匹配 v1.api.example.com,也不能匹配裸域 example.com。
HOST=example.com
openssl s_client -connect "${HOST}:443" -servername "${HOST}" </dev/null 2>/dev/null | openssl x509 -noout -dates -ext subjectAltName
预期输出应包含目标主机名,并且当前时间位于 notBefore 与 notAfter 之间;具体时间会随证书续期变化。
notBefore=<TIME>
notAfter=<TIME>
X509v3 Subject Alternative Name:
    DNS:*.example.com, DNS:example.com
名称不匹配时,应部署覆盖实际访问域名的证书,并确认 TLS 入口按 SNI 选择了正确证书。证书过期或尚未生效时,先修正续期、部署或客户端系统时间,再重新加载 TLS 服务。
检查服务器是否把证书链发完整
叶子证书通常由中间 CA 签发,客户端需要从叶子证书一路构建到本地已信任的根 CA。服务器应发送叶子证书和必要的中间证书,通常不需要发送根证书。漏掉中间证书时,一些浏览器可能因缓存而成功,新的容器、移动设备或 CLI 却会失败。
HOST=example.com
openssl s_client -connect "${HOST}:443" -servername "${HOST}" -showcerts </dev/null 2>&1 | sed -n '/Certificate chain/,/Server certificate/p'
预期输出应看到 Certificate chain 下至少有站点叶子证书;采用中间 CA 的站点还应出现对应中间证书。证书主题与颁发者会随 CA 变化,因此检查重点是链条是否连续,而不是固定名称。
Certificate chain
 0 s:<LEAF_CERTIFICATE>
   i:<INTERMEDIATE_CA>
 1 s:<INTERMEDIATE_CA>
   i:<ROOT_OR_HIGHER_CA>
如果服务端只返回编号 0 的叶子证书,而该证书并非由客户端直接信任的根 CA 签发,就应在服务器的 full chain 配置中补上正确中间证书。
区分服务端链问题与客户端不信任
当证书名称、时间和服务端链都正确,但只有特定客户端失败,检查该客户端的 CA 信任库。企业私有 CA、自签名开发证书、过旧系统根库和极简容器镜像都是常见原因。不要通过关闭校验来“修复”生产请求,例如 curl -k 只能用于临时诊断,不能作为上线配置。
可用 OpenSSL 查看最终验证结果:
HOST=example.com
openssl s_client -connect "${HOST}:443" -servername "${HOST}" -verify_return_error </dev/null 2>&1 | tail -n 5
预期结果在信任链成立时包含以下内容;其他握手信息和会话参数可能不同。
Verify return code: 0 (ok)若这里失败而另一台机器成功,比较两端 OpenSSL 或系统使用的 CA bundle;若所有客户端都失败,回到服务端证书、有效期和链配置继续排查。修复完成后,应从至少一个“没有历史证书缓存”的客户端再次执行 curl -Iv 和 openssl s_client,确认名称、日期、链和信任结果同时通过。