
计算机网络 / 系统课时
理解 CORS 预检
理解 CORS 预检
当跨域请求使用 PUT、PATCH、DELETE,或携带 Authorization、自定义请求头、application/json 等非简单条件时,浏览器通常先发 OPTIONS 预检。正确处理预检的结果是:浏览器先确认目标来源、方法和请求头被允许,再决定是否发送真正的业务请求。
学习目标
- 判断哪些跨域请求会触发 CORS 预检。
- 读懂
OPTIONS中的三个关键请求头和对应响应头。 - 用
curl验证预检响应是否允许后续请求。
什么时候会先发 OPTIONS
浏览器只对跨源请求应用 CORS。以页面 https://app.example.com 调用 https://api.example.com/orders 为例,二者主机不同,因此属于跨源;若请求是 PUT,或 POST 使用 Content-Type: application/json,都会触发预检。
常见的 CORS safelisted 方法只有 GET、HEAD、POST。即使使用这三种方法,只要加入 Authorization、X-Request-ID 等非 safelisted 请求头,浏览器仍会预检;把业务请求改成普通 GET 也不能绕过这些头部限制。
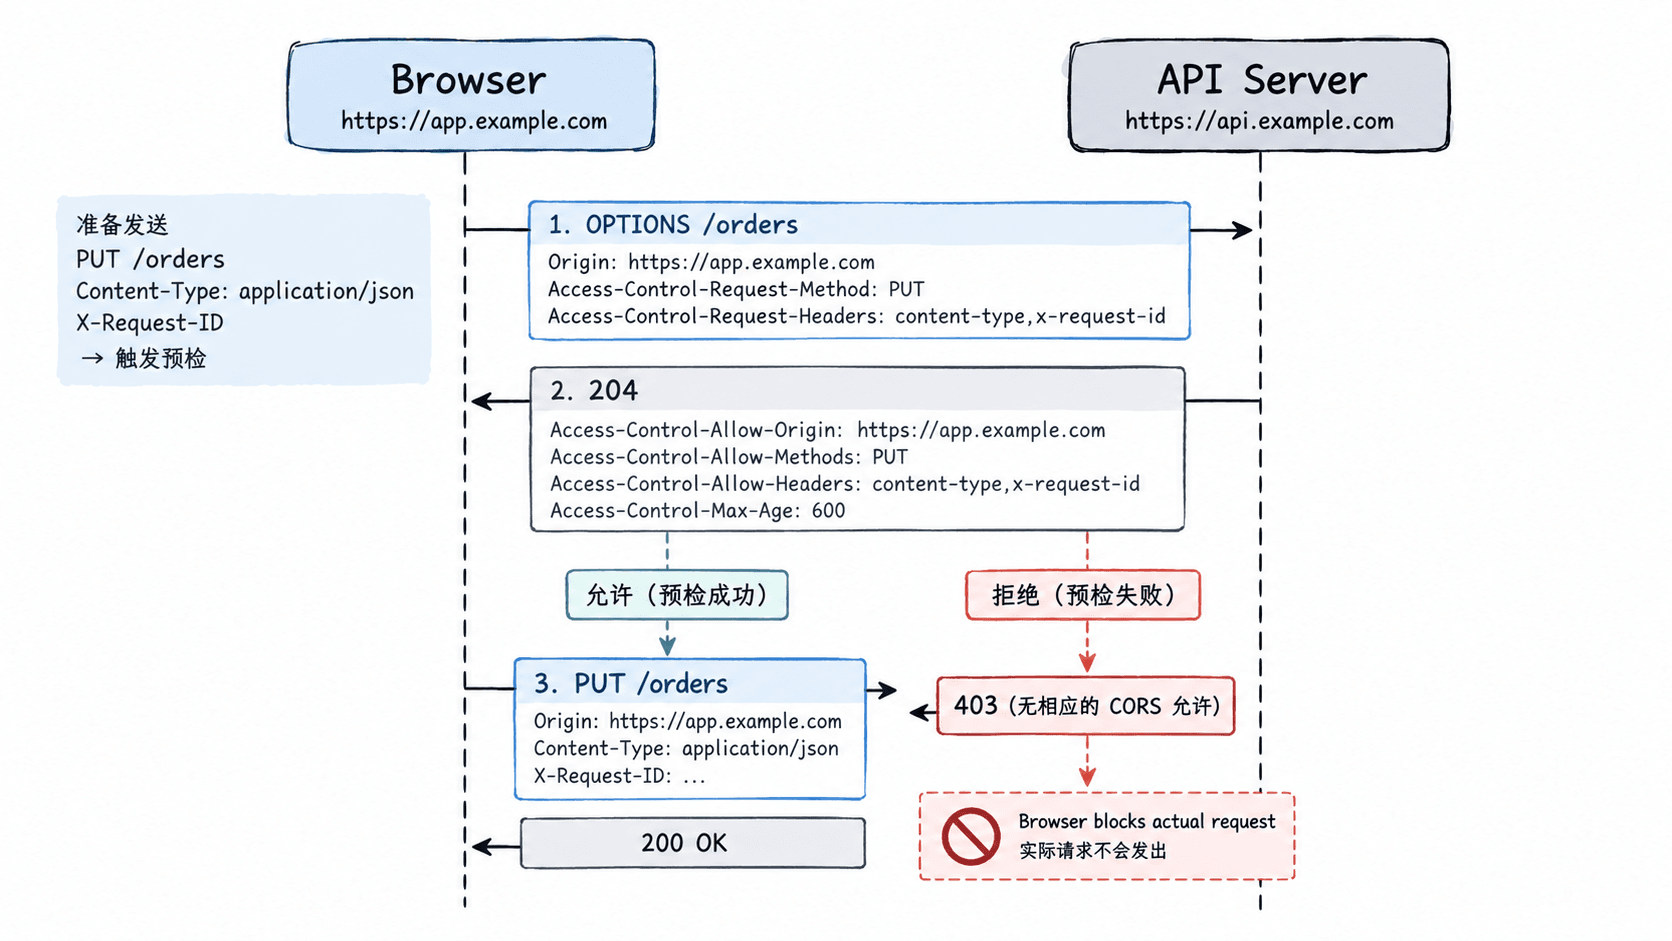
预检请求和响应各检查什么
预检请求的 Origin 表示发起页面的来源,Access-Control-Request-Method 表示真正请求准备使用的方法,Access-Control-Request-Headers 列出浏览器计划发送的非 safelisted 请求头。服务器应根据白名单逐项判断,而不是看到 OPTIONS 就无条件放行。
成功响应常用 204 No Content,并返回与请求匹配的 Access-Control-Allow-Origin、Access-Control-Allow-Methods、Access-Control-Allow-Headers。若按请求来源动态返回允许来源,建议同时发送 Vary: Origin,避免共享缓存把一个来源的结果错误复用给另一个来源。
Access-Control-Max-Age: 600 可让浏览器缓存本次预检结果约 10 分钟,减少重复 OPTIONS。浏览器对最大缓存时长可能有自己的上限,因此不要把超大数值当成永久放行;方法、请求头或目标 URL 变化后,也可能重新触发预检。
用 curl 验证预检结果
下面的命令直接构造浏览器会发送的预检请求。它用于检查服务器返回头是否正确;curl 本身不会执行浏览器的 CORS 阻止逻辑,因此判断依据是响应头,而不是“命令有没有报错”。
curl -i -X OPTIONS https://api.example.com/orders \
  -H 'Origin: https://app.example.com' \
  -H 'Access-Control-Request-Method: PUT' \
-H 'Access-Control-Request-Headers: content-type,x-request-id'预期结果:服务器允许该来源、PUT 和两个请求头时,应返回类似下面的响应;实际日期、服务器软件等附加头可能不同。
HTTP/1.1 204 No Content
Access-Control-Allow-Origin: https://app.example.com
Access-Control-Allow-Methods: GET, POST, PUT, OPTIONS
Access-Control-Allow-Headers: Content-Type, X-Request-ID
Access-Control-Max-Age: 600
Vary: Origin
若缺少 Access-Control-Allow-Methods: ... PUT ...,或 Access-Control-Allow-Headers 未覆盖 content-type、x-request-id,浏览器会把预检判为失败,不会继续发送真正的 PUT /orders。这也是排查“后端日志里根本没有业务请求”时首先要看的位置。
避免把预检当业务请求处理
OPTIONS 预检的职责是回答跨域权限,不应该创建订单、扣库存或写数据库。路由层应在业务逻辑之前处理预检,并尽快返回;若认证中间件先拒绝所有未带业务凭证的 OPTIONS,常见结果就是浏览器只看到 CORS 错误。
排查时按固定顺序检查:浏览器网络面板是否出现 OPTIONS、预检请求的三个请求头是否符合预期、响应是否覆盖来源/方法/请求头、成功后是否出现真正业务请求。把这四步走通,比直接修改前端请求代码更容易定位问题。