
计算机网络 / 系统课时
使用 OPTIONS 查询能力
使用 OPTIONS 查询能力
OPTIONS 用来询问目标资源支持哪些通信能力,也承担浏览器 CORS 预检请求的方法角色。本课用一组真实 HTTP 头区分普通能力查询与跨域预检,并说明如何用 curl 验证服务器是否正确返回允许的方法、请求头和来源。
学习目标
- 使用
OPTIONS请求检查资源声明的 HTTP 方法能力 - 读懂 CORS 预检中的
Origin、Access-Control-Request-Method与响应允许头 - 区分
Allow与Access-Control-Allow-Methods的用途
用 OPTIONS 查看资源能力
客户端可以向具体资源发送 OPTIONS。服务器常通过 Allow 告知该资源支持的方法,例如 GET、HEAD、OPTIONS 和 PUT。实际接口是否返回 Allow、是否允许某个方法,取决于服务器实现与资源配置,不能只根据 URL 猜测。
下面假设测试接口位于 https://api.example.test/articles/42,并配置为允许读取和整体更新。把示例中的主机替换成实际测试环境后执行:
curl -i -X OPTIONS 'https://api.example.test/articles/42'预期结果:若服务器按上述能力配置,关键响应部分应类似下面内容;HTTP 版本、Date 等动态头可能不同。
HTTP/1.1 204 No Content
Allow: GET, HEAD, OPTIONS, PUT
204 No Content 很适合没有响应体的能力查询,但并不是 OPTIONS 唯一合法状态。判断重点应放在状态码是否成功,以及服务器返回的能力相关响应头是否与接口契约一致。
看懂浏览器的 CORS 预检
浏览器准备发送某些跨源请求时,会先自动发送 OPTIONS。例如页面来自 https://app.example.test,准备向 API 发出带 Content-Type: application/json 的 PUT,预检请求会携带目标方法和计划使用的非简单请求头。
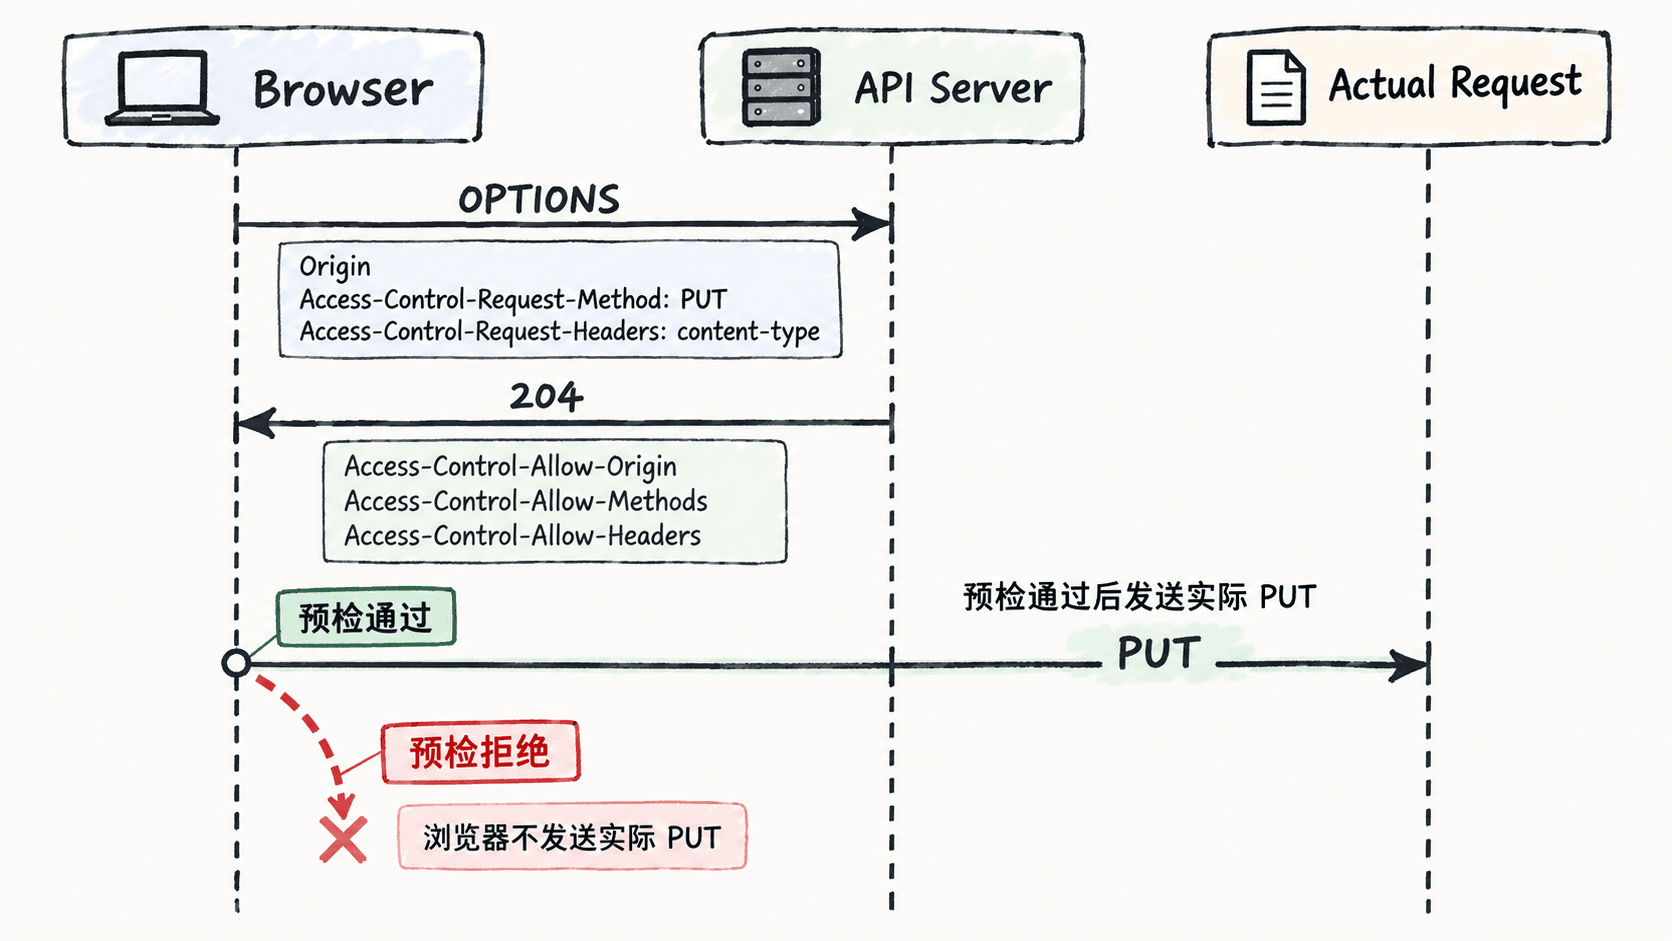
可以用 curl 手动构造与浏览器相近的预检请求。以下仍假设服务器允许该来源使用 PUT 和 Content-Type:
curl -i -X OPTIONS 'https://api.example.test/articles/42' \
  -H 'Origin: https://app.example.test' \
  -H 'Access-Control-Request-Method: PUT' \
  -H 'Access-Control-Request-Headers: content-type'
预期结果:关键响应头应声明允许的来源、方法和请求头;具体方法集合由服务器的 CORS 策略决定。
HTTP/1.1 204 No Content
Access-Control-Allow-Origin: https://app.example.test
Access-Control-Allow-Methods: GET, PUT, OPTIONS
Access-Control-Allow-Headers: content-type
如果服务器没有允许 https://app.example.test、没有允许 PUT,或拒绝 content-type,浏览器就不会继续发送这次跨源 PUT。这是浏览器执行的 CORS 约束,不代表服务器从网络层面拒绝所有非浏览器客户端。
不要混淆 Allow 与 CORS 允许列表
Allow 描述资源本身支持的 HTTP 方法;Access-Control-Allow-Methods 描述浏览器在当前跨源策略下允许使用的方法。一个接口可能支持 DELETE,因此 Allow 中存在 DELETE,但 CORS 策略没有开放它,此时跨源网页仍不能通过预检执行该方法。
| 响应头 | 回答的问题 | 典型使用位置 |
|---|---|---|
Allow |
这个资源支持哪些 HTTP 方法 | 普通 OPTIONS、部分 405 Method Not Allowed 响应 |
Access-Control-Allow-Origin |
哪个来源可以读取跨源响应 | CORS 响应 |
Access-Control-Allow-Methods |
跨源请求允许使用哪些方法 | CORS 预检响应 |
Access-Control-Allow-Headers |
跨源请求允许携带哪些非简单请求头 | CORS 预检响应 |
排查跨域失败时,应在浏览器开发者工具的 Network 面板中同时查看 OPTIONS 和后续实际请求。若只有 OPTIONS 而没有实际请求,优先检查预检响应;若实际请求已经发出,则问题通常不再是预检阶段。