
计算机网络 / 系统课时
理解服务端会话
理解服务端会话
服务端会话把“同一个客户端的多次 HTTP 请求”关联到一份服务器状态。常见做法是浏览器只保存不可预测的会话标识,用户身份、权限和过期时间留在服务端,最终能统一处理创建、续期、注销和共享。
学习目标
- 说明会话标识、Cookie 与服务端会话记录之间的职责边界。
- 设计同时包含空闲过期、绝对过期和注销失效的会话规则。
- 判断单机内存、共享缓存和数据库分别适合什么部署规模。
会话标识如何关联服务端状态
HTTP 本身不保存“上一次请求是谁”。登录成功后,服务端可生成至少 128 bit 随机性的 sid,在会话存储中建立 sid -> user_id 记录,再用 Set-Cookie 把 sid 发给客户端。
后续请求只携带 sid,服务端查表后恢复用户身份。Cookie 不应保存密码或完整权限表,否则服务端难以统一撤销,同时也会扩大客户端泄露后的影响范围。
Set-Cookie: sid=<ID>; Max-Age=1800; Path=/; HttpOnly; Secure; SameSite=Lax
Cookie: sid=<ID>
上例把浏览器侧最长保存时间设为 1800 秒。HttpOnly 限制脚本读取 Cookie,Secure 要求只经 HTTPS 发送,SameSite=Lax 可降低部分跨站请求风险,但不能替代对高风险写操作的 CSRF 防护。
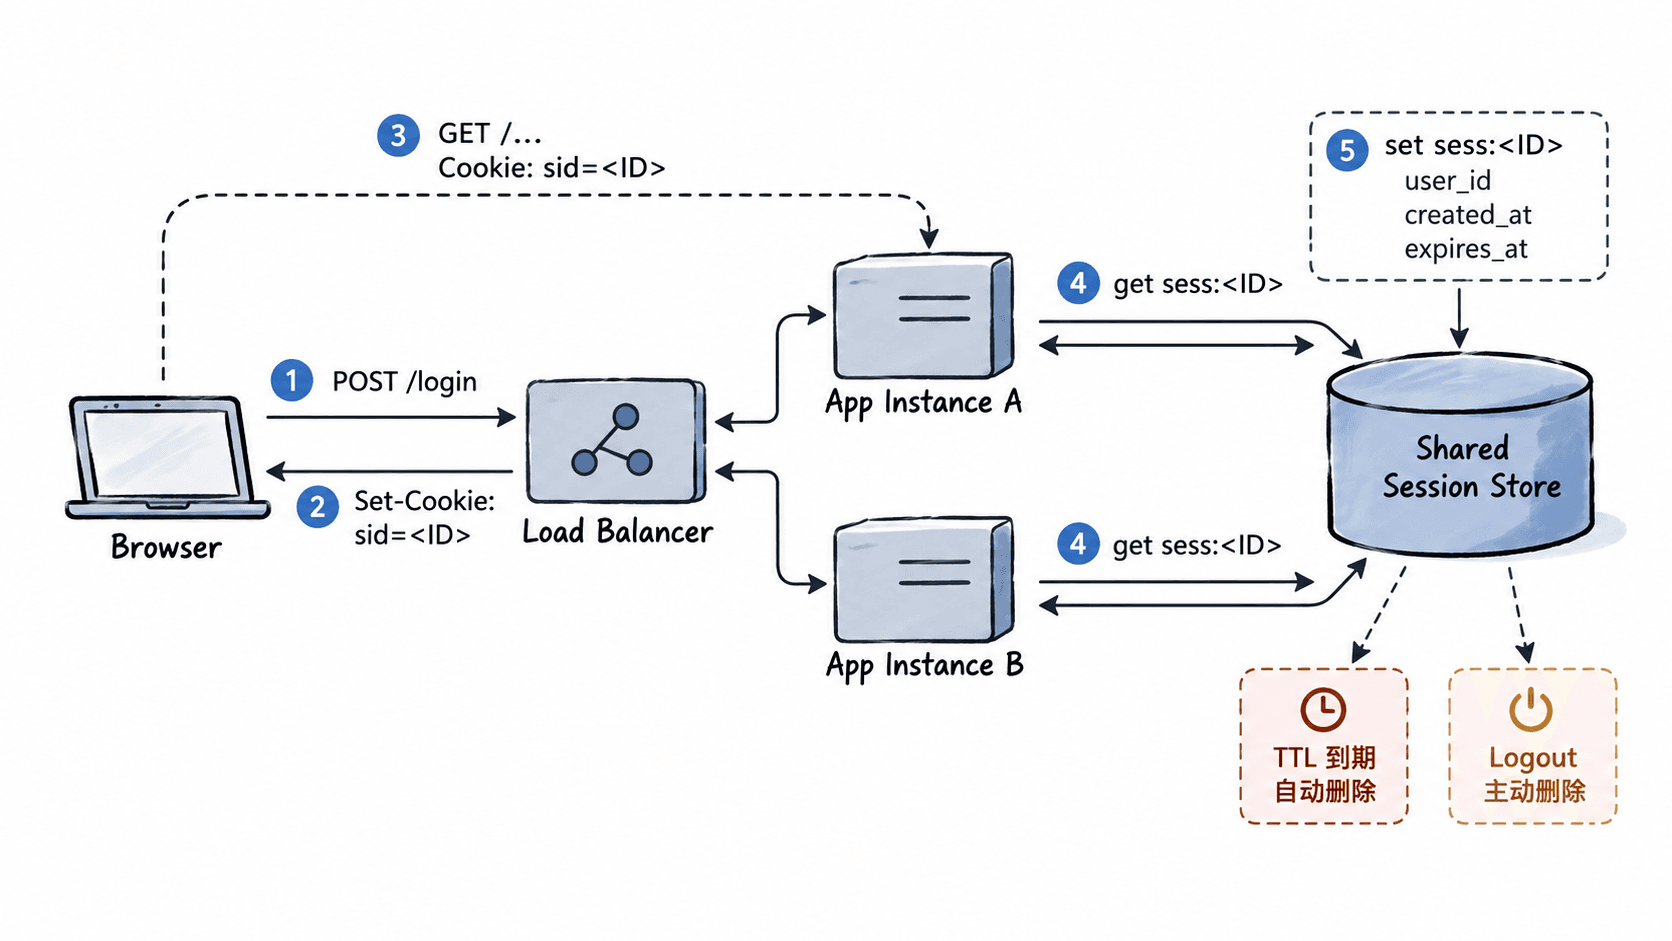
设置过期与失效规则
只配置 Cookie 过期时间还不够,服务端记录本身也必须过期。一个常见后台系统可以采用“30 分钟空闲过期 + 8 小时绝对过期”:每次成功访问可刷新空闲 TTL,但达到 8 小时都要求重新认证。
| 事件 | 服务端动作 | 客户端动作 |
|---|---|---|
| 登录成功 | 创建 sid,记录 created_at 与 expires_at |
写入会话 Cookie |
| 30 分钟无请求 | 删除或拒绝该 sid | 下次请求得到未认证结果 |
| 到达 8 小时绝对上限 | 强制失效,不再续期 | 重新登录 |
| 主动注销 | 立即删除 sid | 返回 Max-Age=0 清除 Cookie |
认证前后还应重新生成 sid,避免攻击者预先固定一个会话标识后诱导用户登录。服务端一旦判定会话失效,即使浏览器仍保存旧 Cookie,也必须把该 sid 当作无效标识,而不是继续恢复身份。
在多实例之间共享会话
单进程开发环境可以暂存在内存 Map。但只要服务有两个实例,就可能出现“登录落在 A,下一次请求落在 B 就丢状态”的问题,因此生产环境通常把 sess:<ID> 放进 Redis 一类共享存储。
共享会话键可设置 1800 秒 TTL,与 30 分钟空闲过期保持一致。如果使用滑动过期,可在剩余 TTL 低于 900 秒时再续到 1800 秒,减少每个请求都写存储造成的写放大。
绝对过期时间应单独记录,并且续期不能越过 8 小时上限。负载均衡器的粘性会话可以作为优化,但不应成为会话正确性的唯一前提。
用最小脚本验证标识与记录分离
下面的脚本不启动 HTTP 服务,只验证会话标识、服务器记录和 Cookie 属性是三件分开的东西。token_urlsafe(16) 使用 16 个随机字节生成不可预测标识,示例中的 <ID> 每次运行都会不同。
python3 - <<'PY'
from secrets import token_urlsafe
from time import time

now = time()
sid = token_urlsafe(16)
sessions = {
    sid: {'user_id': 42, 'expires_at': now + 900}
}

cookie = f'sid={sid}; Max-Age=900; Path=/; HttpOnly; Secure; SameSite=Lax'
print(cookie)
print('server_user_id=', sessions[sid]['user_id'], sep='')
print('server_session_valid=', sessions[sid]['expires_at'] > now, sep='')
PY
预期输出
sid=<ID>; Max-Age=900; Path=/; HttpOnly; Secure; SameSite=Lax
server_user_id=42
server_session_valid=True
真正接入 Web 框架时,应让 Cookie 只承担“携带会话标识”的职责,让身份、权限和失效判断继续由服务端完成;这样扩容、注销和服务端强制下线才有统一控制点。