
计算机网络 / 系统课时
传递来源与代理信息
传递来源与代理信息
这一课解决“请求从哪里来、经过了谁、这些信息能不能信”三个问题。你会区分 Referer、Origin、Forwarded 与 X-Forwarded-For,并按可信代理边界读取来源,避免把可伪造的请求头当成安全凭据。
学习目标
- 判断四类来源与代理相关消息头各自记录什么,以及哪些字段可能缺失。
- 在反向代理链路中识别可信与不可信的
Forwarded、X-Forwarded-For值。 - 用一次可复现的请求观察这些头实际发送的格式。
四个头分别回答什么
Referer 记录“用户从哪个页面跳到这里”,字段名历史上就拼作 Referer。它通常包含完整 URL 或被 Referrer-Policy 裁剪后的来源,也可能完全缺失,因此适合做访问分析、页面跳转判断,不适合单独承担鉴权。
Origin 记录发起请求的来源,只包含协议、主机和端口,例如 https://app.example.com,不包含路径。浏览器在跨源请求、部分同源请求和 CORS 流程中会发送它;服务端常用它做跨源校验,但仍要结合允许来源列表和正常鉴权。
Forwarded 是标准化代理头,可组合 for、by、host、proto 参数,例如 for=192.0.2.60;proto=https;host=api.example.com。X-Forwarded-For 是广泛使用的事实标准,值通常是逗号分隔的地址链,例如 203.0.113.8, 10.0.0.12。
| 消息头 | 典型值 | 适合用途 | 不能直接当作 |
|---|---|---|---|
Referer |
https://shop.example.com/cart |
页面来源分析、跳转诊断 | 用户身份或访问权限 |
Origin |
https://app.example.com |
CORS、来源白名单校验 | 完整防伪机制 |
Forwarded |
for=203.0.113.8;proto=https |
标准化代理来源、协议、主机信息 | 未经信任边界校验的真实客户端地址 |
X-Forwarded-For |
203.0.113.8, 10.0.0.12 |
兼容现有代理和日志系统 | 直接可信的 IP 地址 |
代理链要先划清信任边界
客户端可以自己构造 X-Forwarded-For 或 Forwarded。安全做法是让最外层可信反向代理覆盖或追加这些字段,并让应用只信任已知代理写入的部分。比如链路为“客户端 → CDN → Nginx → 应用”,应用至少要知道 CDN 与 Nginx 哪些出口地址属于可信代理。
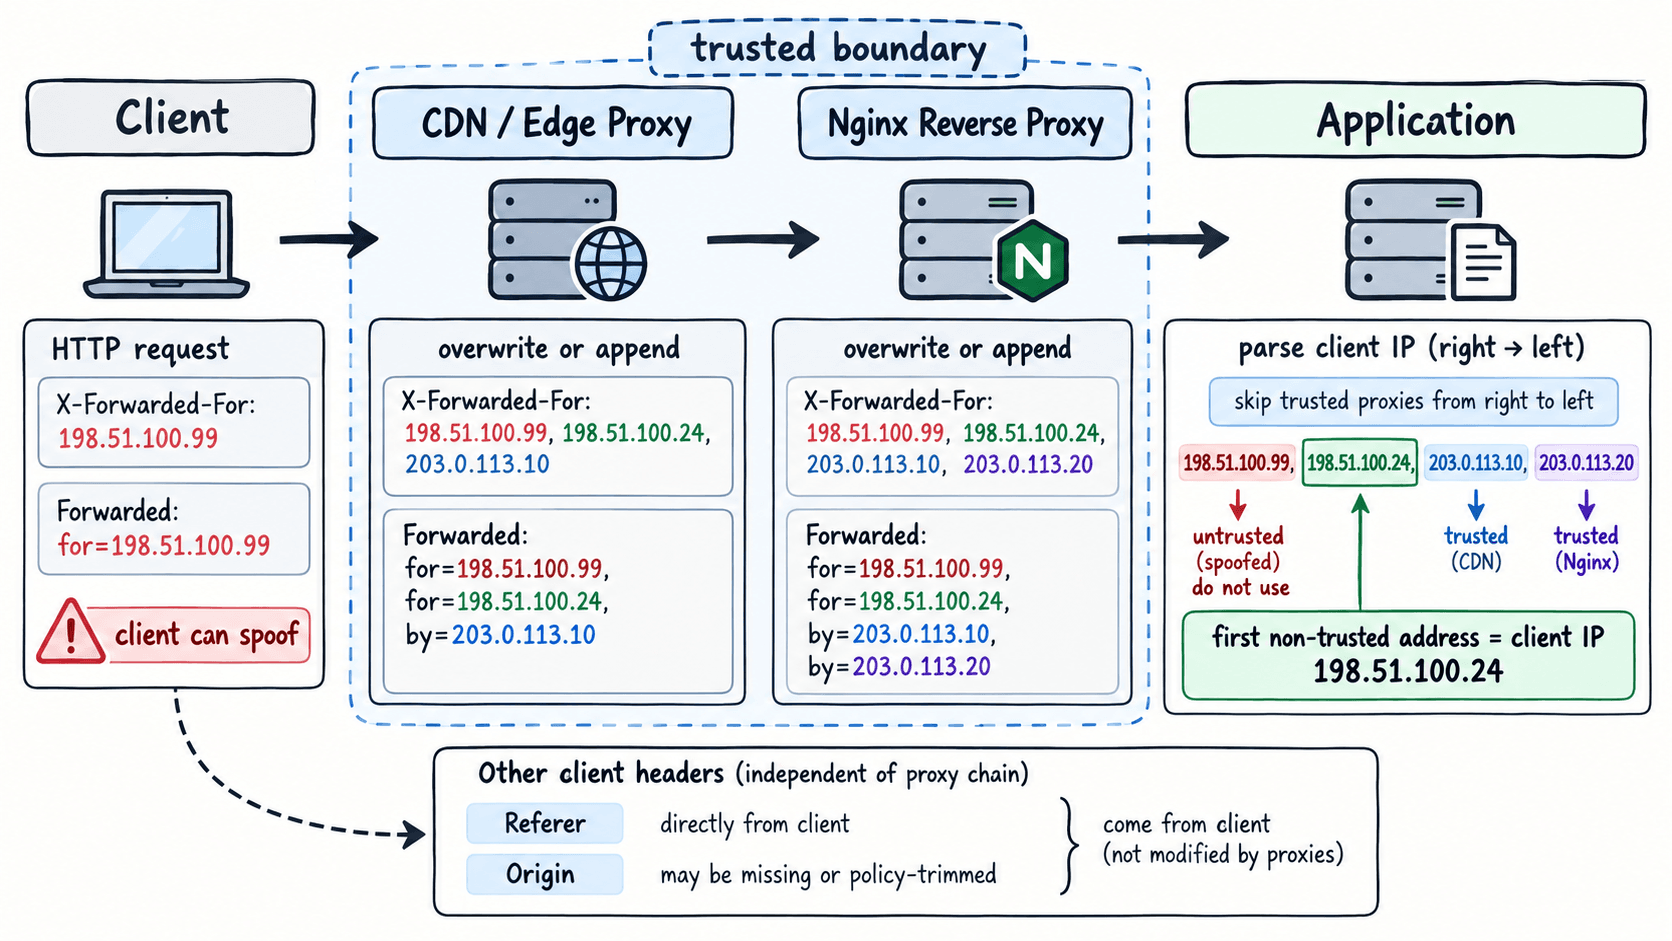
若 Nginx 是应用唯一入口,常见策略是应用只接受 Nginx 连接,并由 Nginx 重建来源头。若存在多层代理,不要简单取 X-Forwarded-For 最左值;应按已配置的可信代理数量或可信 CIDR 从右向左剥离代理地址,剩下的第一个地址才可作为客户端候选地址。
用 curl 看清实际请求头
下面强制使用 HTTP/1.1,只截取 curl 发出的四个请求头,便于观察字段格式。example.com 仅用于承接请求,命令不依赖它返回特定业务数据。
curl --http1.1 -sS -o /dev/null -v \
  -H 'Referer: https://app.example.com/orders/42' \
  -H 'Origin: https://app.example.com' \
  -H 'Forwarded: for=192.0.2.60;proto=https;host=api.example.com' \
  -H 'X-Forwarded-For: 192.0.2.60' \
  https://example.com/ 2>&1 \
  | grep -E '^> (Referer|Origin|Forwarded|X-Forwarded-For):'
预期输出:
> Referer: https://app.example.com/orders/42
> Origin: https://app.example.com
> Forwarded: for=192.0.2.60;proto=https;host=api.example.com
> X-Forwarded-For: 192.0.2.60
实际网络环境中,HTTP/2 会把字段名编码为小写,代理也可能删改部分字段,因此业务代码应按字段名大小写不敏感处理,并把“字段缺失”视为正常分支。
服务端读取时按用途校验
做 CORS 或来源白名单时,把 Origin 与精确允许列表比较,例如只允许 https://app.example.com 和 https://admin.example.com,不要用“字符串包含 example.com”这类模糊判断。做日志关联时可以记录 Referer,但应避免把其中可能出现的查询参数直接写入长期日志。
处理客户端 IP 时,先固定可信代理集合,再解析 Forwarded 或 X-Forwarded-For。如果应用可以被公网直接访问,那么客户端就能绕过代理伪造来源头;此时要么限制网络入口只允许代理访问,要么完全忽略这些头并使用实际 TCP 对端地址。