
计算机网络 / 系统课时
处理跨域凭证
处理跨域凭证
跨域请求要携带 Cookie 时,前端必须显式启用凭证,服务器也必须返回精确允许来源并声明允许凭证;Access-Control-Allow-Origin: * 不能与凭证模式搭配。正确配置后,还要单独满足 Cookie 的 Domain、Path、Secure、SameSite 等发送条件。
学习目标
- 正确组合
credentials: "include"、允许来源和允许凭证响应头。 - 解释为什么通配符来源与跨域凭证不能同时使用。
- 区分 CORS 放行与 Cookie 自身发送策略,按顺序定位问题。
凭证请求需要两端同时开启
浏览器 fetch 默认凭证模式是 same-origin,跨源调用不会因为服务器允许 CORS 就自动带上 Cookie。页面若确实需要跨源会话,应在请求中设置 credentials: "include";服务器则返回 Access-Control-Allow-Credentials: true,并把 Access-Control-Allow-Origin 写成具体来源。
片段示例:下面代码依赖它运行在 https://app.example.com 页面中,并假设 API 已按本课规则配置。
fetch("https://api.example.com/me", {
  method: "GET",
  credentials: "include"
})
  .then((response) => response.json())
  .then((data) => console.log(data));
预期结果:当浏览器存在符合发送条件的会话 Cookie,且服务器响应头正确时,控制台可看到接口返回的 JSON;具体字段由接口定义,例如:
{ id: 42, name: 'Ada' }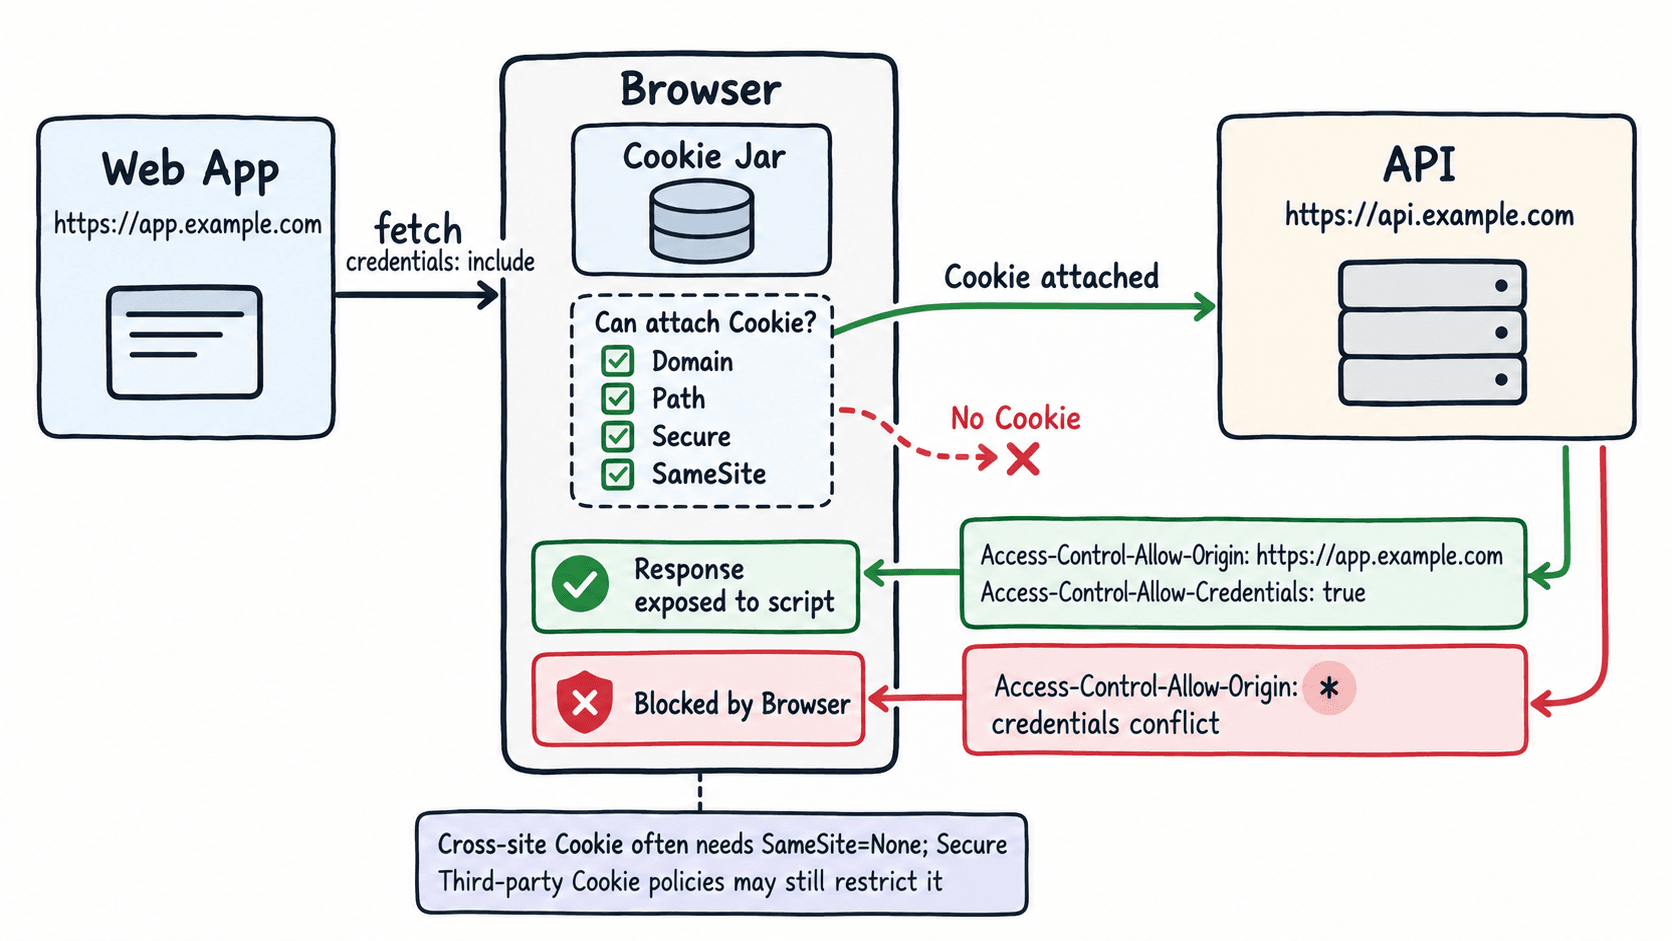
通配符来源为什么会冲突
凭证模式下,服务器不能返回 Access-Control-Allow-Origin: *。原因不是 Cookie 本身无法发送,而是浏览器不会把这种响应作为允许凭证的 CORS 响应暴露给页面;正确做法是维护允许来源白名单,并对命中的请求来源返回精确值。
例如只允许 https://app.example.com 和 https://admin.example.com 时,服务器应先校验 Origin 是否在白名单内,再回显匹配的那个来源,并发送 Vary: Origin。不要无条件把客户端传来的任意 Origin 原样回显,否则等于把来源校验取消。
错误组合是:
Access-Control-Allow-Origin: *
Access-Control-Allow-Credentials: true
正确组合是:
Access-Control-Allow-Origin: https://app.example.com
Access-Control-Allow-Credentials: true
Vary: Origin
这两段是响应头示例,不是可执行配置;真正是否通过仍由浏览器结合请求的凭证模式和 Cookie 策略判断。
用 curl 检查服务器响应头
下面命令模拟一个带来源和 Cookie 的跨域请求,用来验证服务器是否返回“具体来源 + 允许凭证”。curl 不实现浏览器 CORS 安全模型,所以即使响应头错误,它仍可能显示正文;这里要人工检查响应头。
curl -i https://api.example.com/me \
  -H 'Origin: https://app.example.com' \
  -H 'Cookie: sid=<ID>'
预期结果:已登录会话有效且服务器允许该来源时,响应应至少包含下面两条 CORS 头;<ID> 替换为实际会话标识,状态码和正文以接口实现为准。
HTTP/1.1 200 OK
Access-Control-Allow-Origin: https://app.example.com
Access-Control-Allow-Credentials: true
Vary: Origin
Content-Type: application/json

{"id":42,"name":"Ada"}
如果服务器返回的是 Access-Control-Allow-Origin: *,浏览器里的 credentials: "include" 请求会失败,即使同一个 URL 用 curl 看起来完全正常。排障时不要用“curl 能访问”推断“浏览器跨域也能访问”。
CORS 放行不等于 Cookie 一定会发送
CORS 只决定脚本能否跨源读取响应;Cookie 是否随请求发送,还受 Cookie 属性和浏览器隐私策略控制。跨站场景常见的会话 Cookie 需要 SameSite=None; Secure,其中 Secure 要求 HTTPS;同站但跨源的场景则可能不需要 SameSite=None。
还要继续检查 Domain 与请求主机是否匹配、Path 是否覆盖目标路径、Cookie 是否过期。即使这些都正确,浏览器的第三方 Cookie 限制或用户隐私设置仍可能阻止跨站 Cookie,因此服务端日志里“没有 Cookie”不一定是 CORS 响应头的问题。
最实用的定位顺序是:先确认前端是否使用 credentials: "include",再看请求是否真的带 Cookie,随后检查服务器是否返回具体 Access-Control-Allow-Origin 和 Access-Control-Allow-Credentials: true,最后再处理 SameSite、Secure 与浏览器第三方 Cookie 策略。