
计算机网络 / 系统课时
排查超时与连接失败
排查超时与连接失败
“请求超时”可能发生在 DNS、TCP、TLS、网关、应用或下游依赖任意一层。最有效的做法不是先改超时参数,而是把一次请求拆成可测阶段,用错误码和分段耗时确定失败位置,再针对对应层级修复。
学习目标
- 能用
curl的分段计时区分 DNS、连接、TLS、首字节和总耗时。 - 能根据典型错误表现区分连接失败、证书失败、网关超时和应用慢。
- 能用相同请求在修复前后复测,确认瓶颈阶段是否真正消失。
把总耗时拆成可测阶段
curl 可以直接输出 DNS 完成、TCP 建连、TLS 完成、收到首字节和请求结束的累计时间。下面的请求限制 TCP 建连最多 5 秒、总请求最多 15 秒,适合先做一次低风险定位。
curl -sS -o /dev/null \
  --connect-timeout 5 \
  --max-time 15 \
  -w 'namelookup=%{time_namelookup}\nconnect=%{time_connect}\nappconnect=%{time_appconnect}\nstarttransfer=%{time_starttransfer}\ntotal=%{time_total}\n' \
  https://example.com/
预期输出中的数值会随网络变化,因此用 <TIME> 表示:
namelookup=<TIME>
connect=<TIME>
appconnect=<TIME>
starttransfer=<TIME>
total=<TIME>判断时看“相邻累计值的差”:connect - namelookup 近似 TCP 建连耗时,appconnect - connect 近似 TLS 握手耗时,starttransfer - appconnect 主要覆盖服务器处理与网络等待首字节,total - starttransfer 则主要是响应体下载时间。HTTPS 请求里 time_appconnect 才有 TLS 参考意义。
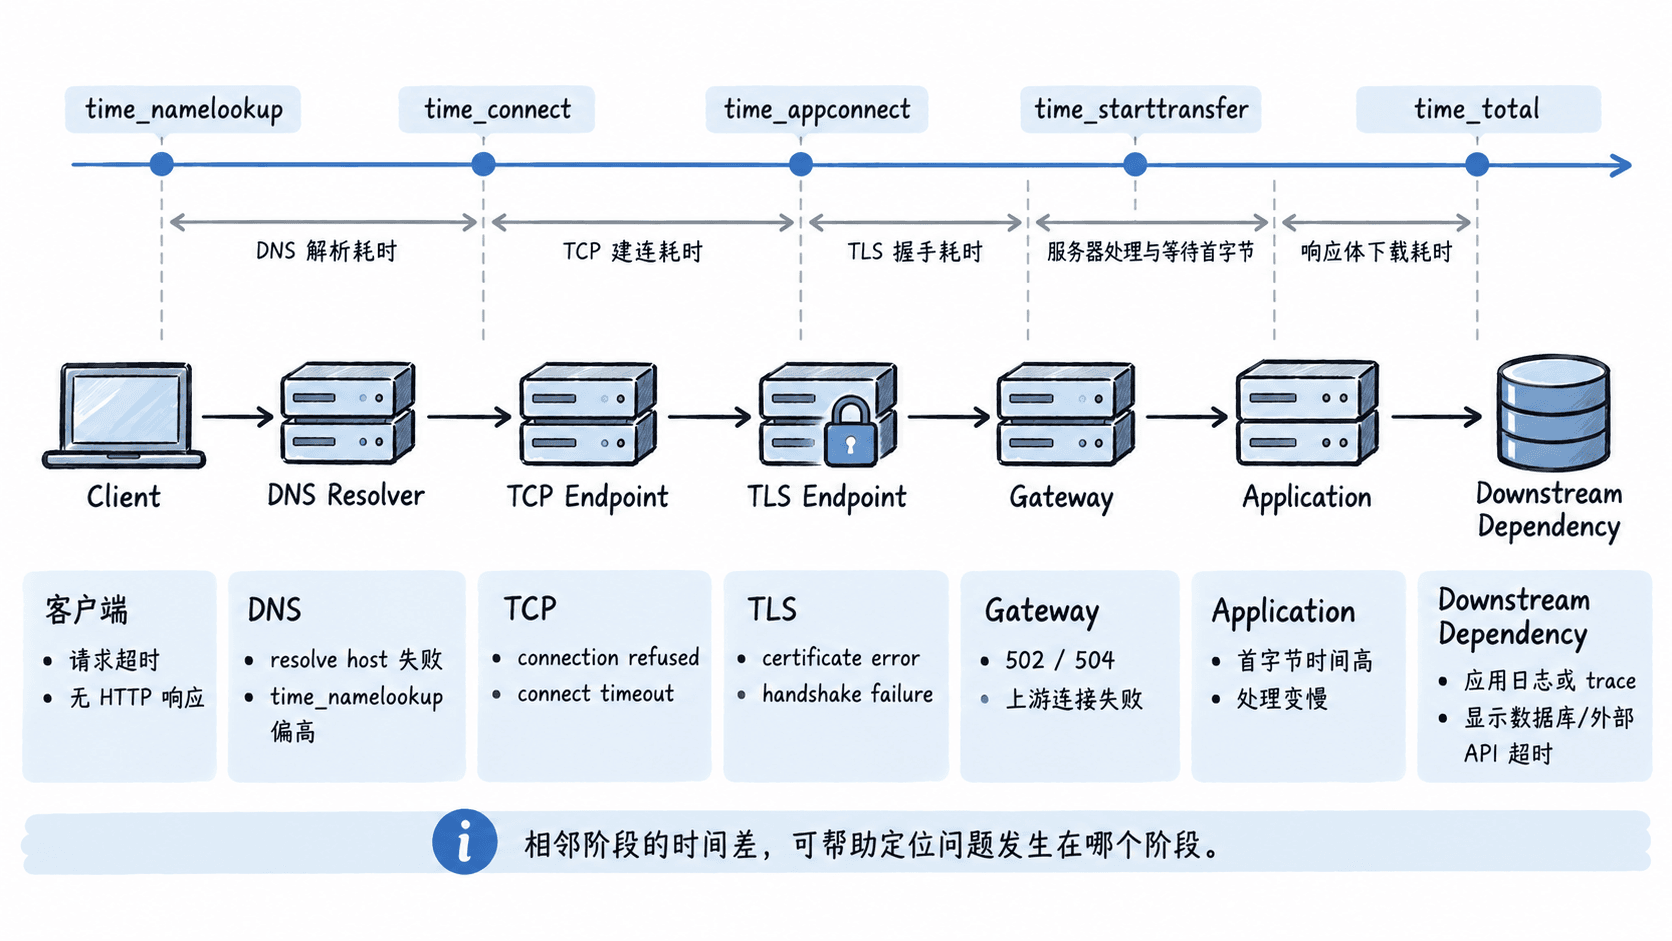
按失败阶段定位根因
如果域名解析失败,curl 常见退出码是 6,并出现 Could not resolve host;此时应检查域名拼写、DNS 记录、客户端 DNS 配置和解析器可达性。TCP 连接失败常见退出码 7,例如目标端口无人监听或被防火墙拒绝;如果一直等到 --connect-timeout 才失败,更像路径丢包或防火墙静默丢弃。
TLS 阶段要区分证书验证失败和握手协议失败。证书不受信任、过期或主机名不匹配时,curl 常见退出码 60;不要用 -k 作为修复,它只适合确认“问题是否发生在证书验证”这一诊断动作。若 TCP 和 TLS 都很快,而 starttransfer - appconnect 明显偏大,排查重点应转向网关、应用线程池、数据库或外部 API。
可用下面的命令同时保留详细连接过程和最终错误;-v 会把 DNS、连接、TLS 与 HTTP 阶段写到标准错误。
curl -v \
  --connect-timeout 5 \
  --max-time 15 \
  https://example.com/
预期输出示例:
* Connected to example.com (<IP>) port 443
* SSL connection using <TLS_VERSION>
> GET / HTTP/<VERSION>
< HTTP/<VERSION> 200
若目标不可达,输出会在对应阶段结束并返回非零退出码。动态地址、协议版本和证书细节因环境不同而变化,不应依赖某一行固定文本做自动判断。
区分网关超时与应用变慢
客户端显示“timeout”时,先确认有没有收到 HTTP 状态码。收到 504 说明某个网关已经成功接收请求,但等待上游超时;完全没有 HTTP 响应,则更可能在 DNS、TCP、TLS 或客户端自身超时之前失败。收到 502 则更偏向上游连接失败、连接被重置或上游返回无效响应,而不是“处理得太慢”这一种原因。
对于应用慢但最终返回 200 的情况,记录 20~50 次 time_starttransfer 和 time_total,观察是否稳定超出业务基线。例如正常首字节 200 毫秒、异常时 4.8 秒,而下载阶段仍只有 30 毫秒,瓶颈应优先查服务器处理和下游调用。若应用 trace 显示数据库耗时 4.5 秒,就应优化查询、索引或连接池,而不是只增大网关超时。
修复后按同一指标复测
复测时保持 URL、请求体、鉴权方式、并发度和超时参数一致,只改变被修复的因素。至少确认三件事:原错误码不再出现;原异常阶段的耗时下降;服务器日志中没有新增重试风暴、连接池耗尽或排队告警。若只看到“请求成功”而没有比较分段耗时,不能证明瓶颈已经消失。
下面连续请求 10 次并记录状态码、首字节时间和总耗时:
for i in $(seq 1 10); do
  curl -sS -o /dev/null \
    --connect-timeout 5 \
    --max-time 15 \
    -w '%{http_code} starttransfer=%{time_starttransfer} total=%{time_total}\n' \
    https://example.com/
done
预期输出示例:
200 starttransfer=<TIME> total=<TIME>
200 starttransfer=<TIME> total=<TIME>
...
应连续 10 次得到业务预期的 HTTP 状态码,并且 starttransfer 与 total 回到稳定区间。实际时间值是动态的,用修复前后的同一指标比较即可;若仍在某一阶段出现尖峰,就回到该阶段继续查对应的网络、网关、应用或下游证据。