
计算机网络 / 系统课时
传递真实客户端信息
传递真实客户端信息
请求经过 CDN、负载均衡器和反向代理后,应用看到的 TCP 对端通常只是上一层代理地址。要恢复客户端 IP、原始协议和主机信息,必须由可信代理写入转发头,并让下游只在明确的信任边界内读取这些头,否则攻击者可以伪造来源。
学习目标
- 读懂
X-Forwarded-For、X-Forwarded-Proto与原始主机信息的传递方式。 - 配置可信代理边界,避免直接信任客户端伪造的转发头。
- 用日志或应用接口验证最终读取到的客户端地址、协议和主机是否正确。
客户端信息会在代理链上逐层变化
假设链路是 Client -> CDN -> Nginx -> App。App 的套接字对端是 Nginx,Nginx 的对端是 CDN,因此单看连接地址无法知道最初的 Client。常见做法是在 HTTP 头中携带原始信息:X-Forwarded-For 保存地址链,X-Forwarded-Proto 保存最初的 http 或 https,X-Forwarded-Host 或被保留的 Host 保存原始主机名。
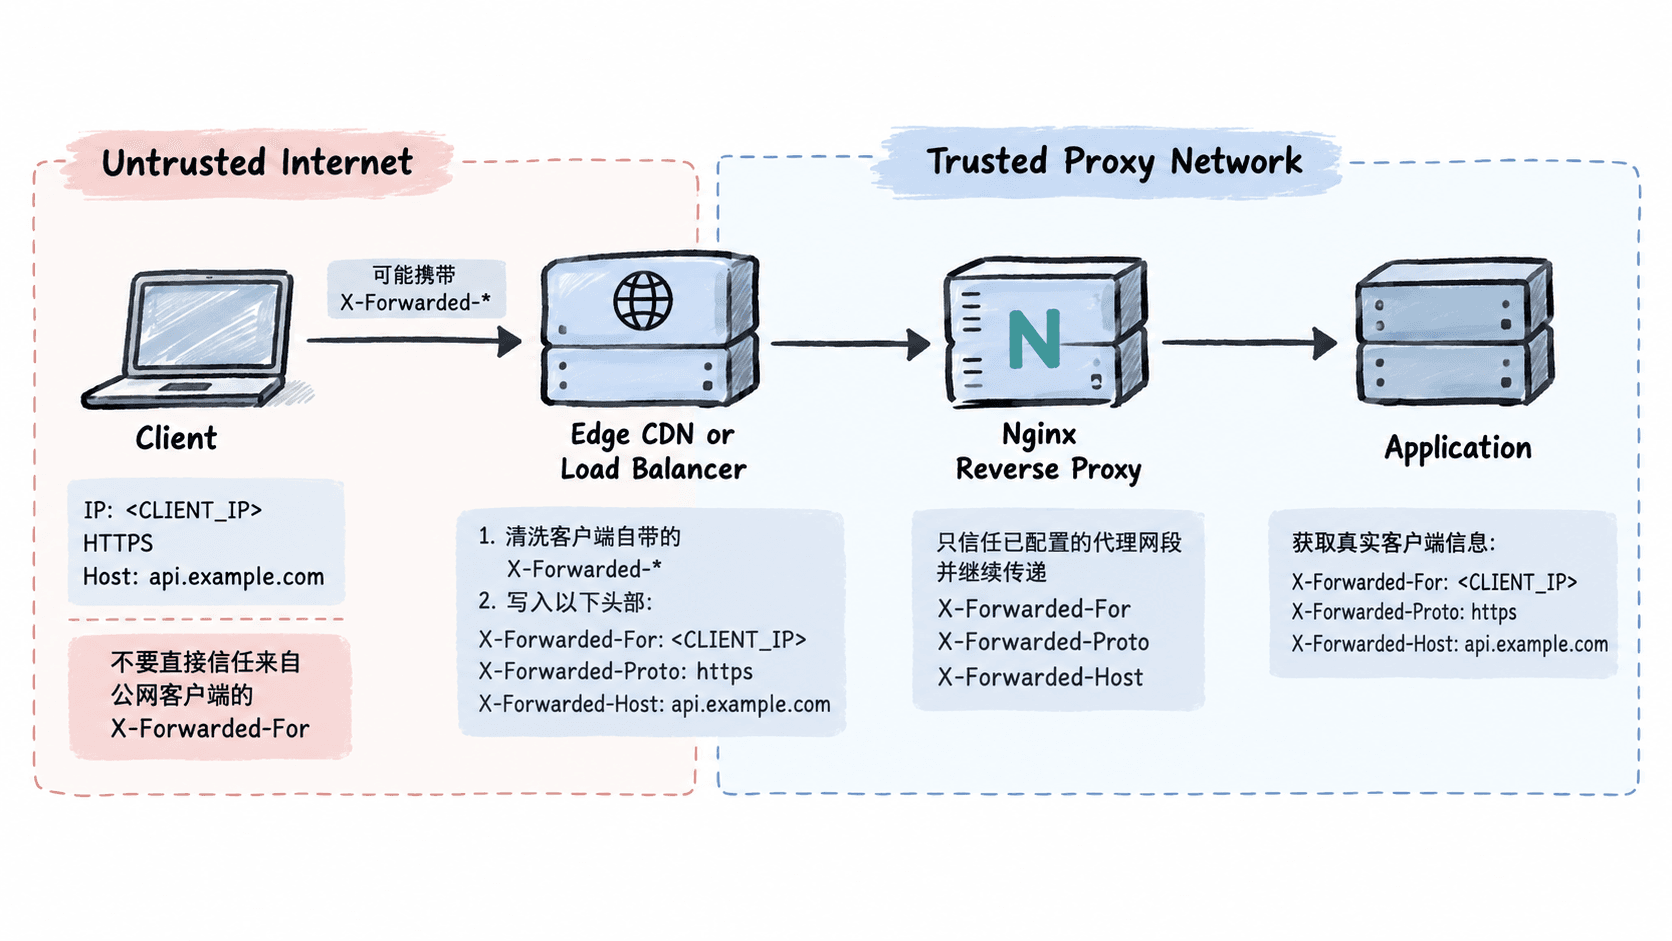
X-Forwarded-For 通常是逗号分隔列表,最左侧常表示最初客户端,后续代理依次追加自己的上游地址。但“最左侧就是可信客户端”并不是安全规则,因为公网客户端可以主动发送同名头。真正可靠的做法是从应用所在位置向外,按已知代理网段逐层识别可信节点,直到遇到第一个不可信地址。
边缘代理先清洗再传递
最外层代理直接面对互联网时,不应无条件保留客户端提交的 X-Forwarded-For。边缘入口可以覆盖该头,让地址链从自己确认到的 TCP 对端开始;内部代理再使用追加方式扩展链路。下面是一个边缘 Nginx 的片段示例。
location / {
    proxy_pass http://internal_gateway;
    proxy_set_header Host $host;
    proxy_set_header X-Forwarded-For $remote_addr;
    proxy_set_header X-Forwarded-Proto $scheme;
    proxy_set_header X-Forwarded-Host $host;
}
这段配置的生效行为是:客户端即使伪造 X-Forwarded-For: 1.2.3.4,边缘 Nginx 转发给下一层时也会用实际连接地址覆盖它。若下一层仍需向后追加,则可使用 $proxy_add_x_forwarded_for,但前提是该下一层确认自己的直接上游就是受控边缘代理。
协议也需要显式传递。若外部是 HTTPS、代理到应用是 HTTP,应用仅根据本地连接会误以为请求协议是 http,进而生成错误的回调 URL、Cookie Secure 判断或重定向地址。此时应用应在“直接上游可信”这一前提下读取 X-Forwarded-Proto: https。
在 Nginx 中恢复可信客户端地址
Nginx 的 ngx_http_realip_module 可以把受信代理提供的地址恢复为 $remote_addr。下面片段假设直接上游代理只来自 10.0.0.0/8,实际部署必须替换为负载均衡器、CDN 或内部代理的真实出口网段,不能为了省事写 0.0.0.0/0。
set_real_ip_from 10.0.0.0/8;
real_ip_header X-Forwarded-For;
real_ip_recursive on;

log_format proxytrace
    'remote=$remote_addr '
    'xff="$http_x_forwarded_for" '
    'proto="$http_x_forwarded_proto" '
    'host="$http_x_forwarded_host"';

access_log /var/log/nginx/access.log proxytrace;
这是 http 或 server 上下文中的片段示例。real_ip_recursive on 会在可信代理链中递归查找最后一个非可信地址;若关闭,则只使用指定头中的最后一个地址。配置后先执行语法检查。
nginx -t预期输出:
nginx: the configuration file <PATH> syntax is ok
nginx: configuration file <PATH> test is successful
重新加载后,从外部发起一次请求,再查看一条访问日志:
curl -I https://api.example.com/health
tail -n 1 /var/log/nginx/access.log
预期结果的时间、端口和真实地址会不同,但字段关系应类似:
remote=<CLIENT_IP> xff="<CLIENT_IP>, <TRUSTED_PROXY_IP>" proto="https" host="api.example.com"如果 remote 仍是内网代理地址,优先检查 set_real_ip_from 是否覆盖了真正的直接上游;如果 xff 里出现客户端自行构造的陌生前缀,则检查最外层代理是否执行了覆盖或清洗。
应用只信任明确的代理范围
应用框架通常也有“trust proxy”或等价设置。原则与 Nginx 相同:只有当请求确实来自受控代理时,才根据转发头计算客户端 IP、协议和主机。以 Express 4/5 为例,可以把回环地址和内部网段设为可信代理,再读取 req.ip、req.protocol 与 req.hostname。
const express = require('express');

const app = express();

app.set('trust proxy', ['loopback', '10.0.0.0/8']);

app.get('/whoami', (req, res) => {
  res.json({
    ip: req.ip,
    protocol: req.protocol,
    hostname: req.hostname
  });
});

app.listen(3000, '127.0.0.1');
先安装依赖并运行:
npm install express
node app.js
预期结果:进程保持运行并监听 127.0.0.1:3000,默认不会打印固定业务日志。把该应用放在已配置的可信代理后,再请求 /whoami:
curl https://api.example.com/whoami预期响应结构如下,实际客户端地址会不同:
{"ip":"<CLIENT_IP>","protocol":"https","hostname":"api.example.com"}不要把 app.set('trust proxy', true) 直接用于一条路径长度不固定、且可能被公网绕过的部署链路;这样可能让应用把攻击者提供的 X-Forwarded-* 当成事实。更安全的检查是同时约束网络入口和应用信任列表,并确认应用端口不能从公网直接访问。
用三组数据定位头信息错误
排查时同时记录“直接对端地址、转发头原文、应用最终解析值”。例如直接对端应是 10.0.2.15,原始 X-Forwarded-For 为 <CLIENT_IP>, 10.0.1.20,最终应用 IP 应是 <CLIENT_IP>。三者任一不符合预期,都能把问题缩小到具体代理层。
若协议一直被识别为 http,检查边缘层是否写入 X-Forwarded-Proto,以及中间代理是否覆盖掉该值;若主机名变成内部服务名,检查是否把 Host 错设为上游地址。真实客户端信息不是“读某个头”这么简单,而是“由可信边缘产生、沿受控链路传递、在明确边界内解析”的一整套约束。