
计算机网络 / 系统课时
理解 SNI 与多域名
理解 SNI 与多域名
同一台 HTTPS 服务器或同一组负载均衡器经常同时承载多个域名。SNI 解决的是“服务器在发送证书之前,怎样知道客户端想访问哪个域名”这个问题:客户端把目标主机名放进 TLS ClientHello,服务器据此选择对应证书和 TLS 配置。
学习目标
- 说明 SNI 在 TLS 握手中的位置,并区分它与 HTTP
Host或 HTTP/2:authority。 - 判断多域名站点应使用单张 SAN 证书还是按 SNI 选择多张证书。
- 使用 OpenSSL 检查客户端发送的服务器名与服务端返回的证书。
SNI 为什么必须出现在 HTTP 之前
TLS 握手发生在 HTTP 请求之前。服务器必须先完成证书发送与密钥协商,随后客户端才能在加密通道中发送 GET /、Host: api.example.com 等 HTTP 内容。因此仅靠 HTTP Host 无法帮助服务器选择握手阶段的证书。
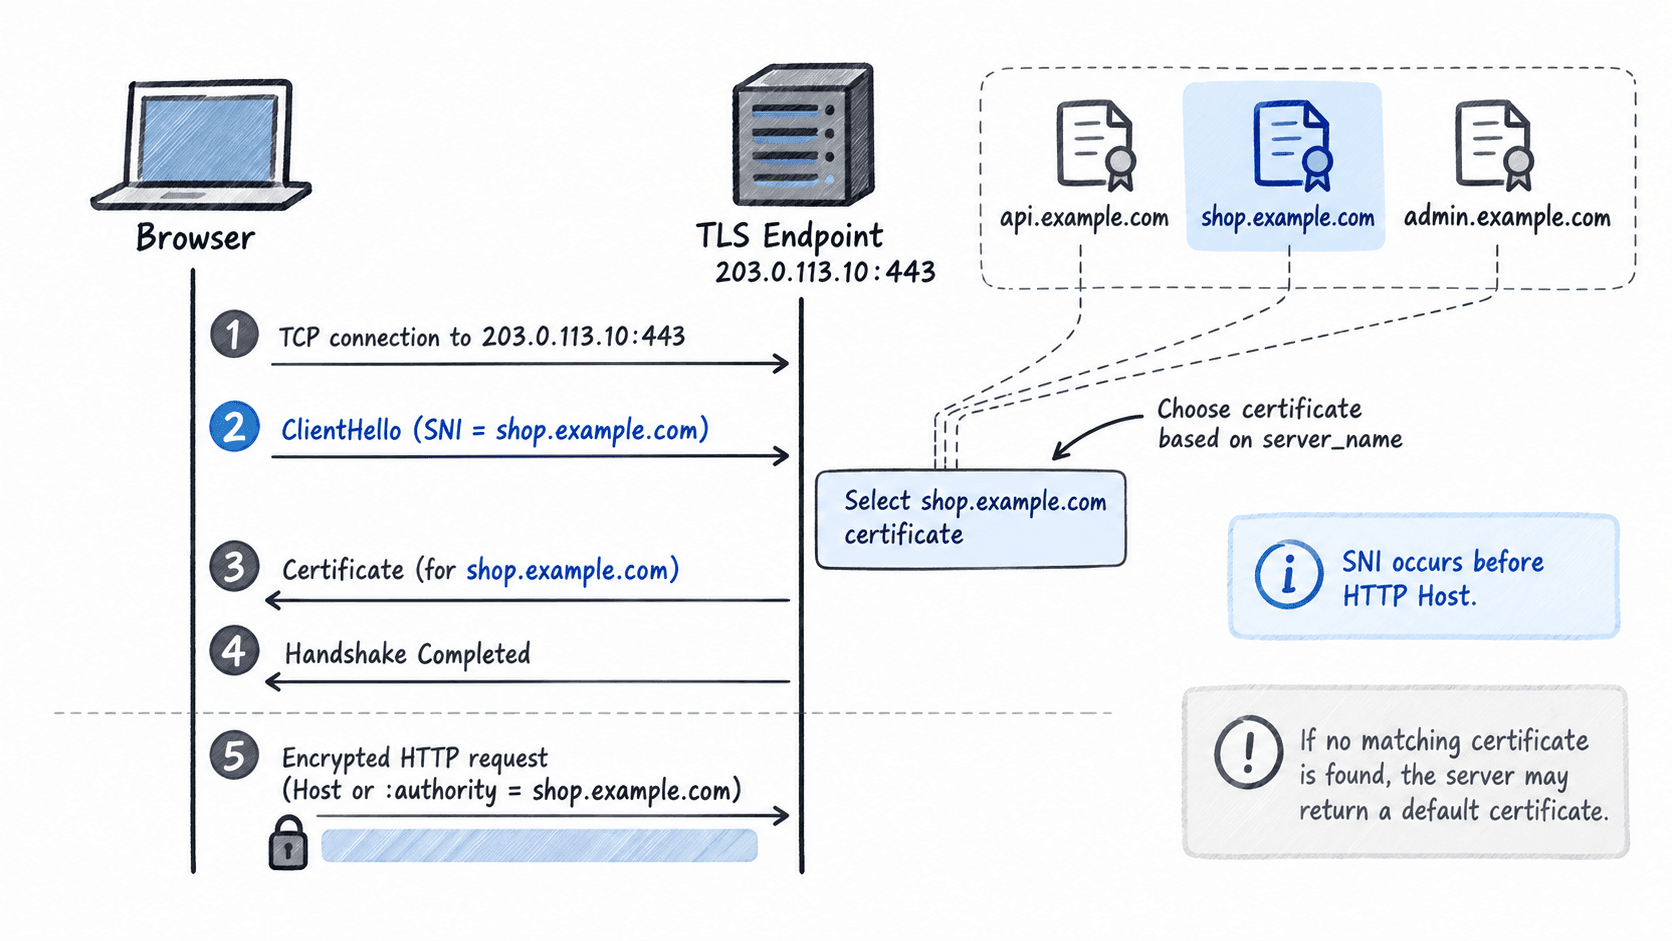
一个典型顺序是:客户端连接 203.0.113.10:443,在 ClientHello 的 server_name 扩展中携带 api.example.com;服务器选择匹配该名称的证书并完成 TLS;最后客户端才发送 HTTP 请求。若服务端没有对应映射,通常会回退到默认虚拟主机证书。
多域名站点怎样选择证书
多域名部署常见两种方式。第一种是一张证书覆盖多个 SAN,例如 example.com、api.example.com、shop.example.com;第二种是为每个域名单独配置证书,再由 TLS 终止层按 SNI 选择。两种方式都要求最终返回的证书 SAN 能覆盖客户端访问的主机名。
| 场景 | 可行做法 | 检查点 |
|---|---|---|
| 3 个固定业务域名 | 一张 SAN 证书覆盖 3 个 DNS 名称 | SAN 是否列出全部域名 |
| 多租户、域名经常增减 | 按 SNI 映射独立证书 | 新域名是否已写入映射并部署证书 |
| 客户端不发送 SNI | 使用默认虚拟主机证书 | 默认站点是否会导致名称不匹配 |
例如访问 shop.example.com 时,即使连接的 IP 与 api.example.com 相同,服务器也应返回覆盖 shop.example.com 的证书。不能因为 IP 相同就复用一张只包含 api.example.com 的证书。
用 OpenSSL 查看实际返回的证书
下面命令显式发送 SNI,并只打印证书中的 SAN。把 HOST 改成要检查的域名即可;命令适用于带 OpenSSL s_client 的常见 Linux、macOS 与 WSL 环境。
HOST=example.com
openssl s_client -connect "${HOST}:443" -servername "${HOST}" </dev/null 2>/dev/null | openssl x509 -noout -ext subjectAltName
预期输出中应至少出现当前访问域名;CA 颁发策略变化不会影响这一判断。
X509v3 Subject Alternative Name:
    DNS:*.example.com, DNS:example.com
如果输出的 SAN 不含目标域名,继续检查反向代理、负载均衡器或 Web 服务器的 SNI 到证书映射,而不是先修改 HTTP 路由。
别把 SNI 当成 HTTP 路由
SNI 负责 TLS 握手阶段的服务器名称提示,HTTP Host 或 :authority 负责握手完成后的应用层路由。一个入口完全可以先用 SNI 选择证书,再用 Host 把请求转发到不同后端;这两个判断发生在不同阶段,配置错误也会产生不同症状。
还要注意隐私边界:传统 TLS 1.2 和 TLS 1.3 中,普通 SNI 位于 ClientHello,网络路径上的观察者通常能看到目标主机名;只有部署并成功协商 ECH 等机制时,真实服务器名才可能被隐藏。排查多域名证书问题时,先核对“连接地址、SNI、证书 SAN、HTTP Host”这四项是否一致。